


Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Атака на цепочку поставки популярной JavaScript-библиотеки Polyfill[.]io оказалось куда более масштабной, чем эксперты предполагали изначально. Выяснилось, что она затрагивает 380 тысяч хостов на начало июля 2024 года.

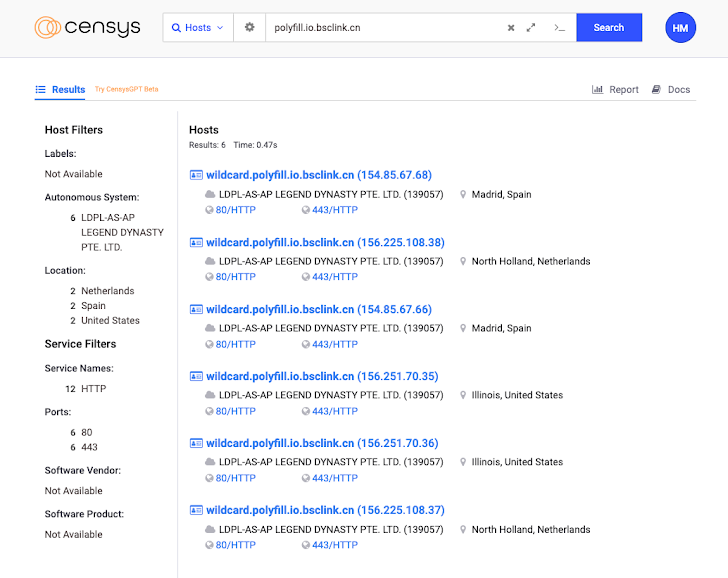
Согласно новому отчёту компании Censys, все затронутые хосты содержали скрипт polyfill, связанный с вредоносным доменом. В HTTP-ответах присутствуют отсылки к «https://cdn.polyfill[.]io» или «https://cdn.polyfill[.]com».

«Приблизительно 237 300 доменов размещены в сети Hetzner (AS24940) — в основном к Германии. В этом нет ничего удивительного, ведь Hetzner является популярным хостером, который любят владельцы многих веб-сайтов», — пишут исследователи.

Анализ масштабов атаки на цепочку поставки выявил среди затронутых компаний всем известные имена: WarnerBros, Hulu, Mercedes-Benz и Pearson.

Ранее специалисты Sansec сообщали о 100 тыс. затронутых сайтов, однако теперь выясняется, что их намного больше. Вредоносная активность началась после того, как китайская компания Funnull приобрела домен и сервис polyfill.io.

Когда стало понятно, что пользователей перенаправляют на сомнительные ресурсы, регистратор доменов Namecheap приостановил работу домена, а сети доставки контента вроде Cloudflare начали автоматически заменять ссылки Polyfill на альтернативные URL, ведущие на безопасные зеркала.

Google со своей стороны заблокировала рекламу сайтов, в которые был встроен сомнительный домен.


Тем не менее в сети X сообщается об ещё двух доменах — polyfill[.]site и polyfillcache[.]com, которые до их пор функционируют. Среди связанных эксперты отмечают следующие: bootcdn[.]net, bootcss[.]com, staticfile[.]net, staticfile[.]org, unionadjs[.]com, xhsbpza[.]com, union.macoms[.]la, newcrbpc[.]com.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru