


Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Android-шпион CapraRAT маскируется под Crazy Game и TikTok

Киберпреступная группировка Transparent Tribe использует шпионскую программу CapraRAT для Android-устройств, маскируя её под популярный софт. В кампании злоумышленников также используется социальная инженерия.

На активность Transparent Tribe обратили внимание в SentinelOne. Алекс Деламотт, один из специалистов компании, отмечает в отчёте следующее:

«Используемые в кампании APK продолжают уже привычную для группировки тенденцию встраивать шпионский софт в приложения. На этот раз киберпреступники атакуют любителей мобильных игр и оружия, а также пользователей TikTok».

Кампания Transparent Tribe получила имя CapraTube. Задача атакующих — добавить в безобидные с виду Android-приложения вредоносную составляющую. Как правило, такой софт маскируют под популярные программы вроде YouTube.

Конечная полезная нагрузка — троян CapraRAT, представляющий собой модифицированную версию AndroRAT. Зловред может перехватывать целый спектр конфиденциальных данных жертвы.

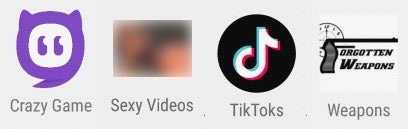
Список новых вредоносных APK, которые удалось зафиксировать исследователям из SentinelOne, выглядит так:

  • Crazy Game (com.maeps.crygms.tktols)
  • Sexy Videos (com.nobra.crygms.tktols)
  • TikToks (com.maeps.vdosa.tktols)
  • Weapons (com.maeps.vdosa.tktols)


CapraRAT использует компонент WebView для запуска URL, ведущего либо на YouTube, либо на сайт мобильной игры CrazyGames[.]com. В это время в фоновом режиме приложение пытается получить доступ к геолокации, СМС-сообщениям, контактам и журналу вызовов.

Получив соответствующие разрешения (READ_INSTALL_SESSIONS, GET_ACCOUNTS, AUTHENTICATE_ACCOUNTS и REQUEST_INSTALL_PACKAGES), CapraRAT может записывать аудио или видео, снимать скриншоты и даже самостоятельно осуществлять вызовы.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru