

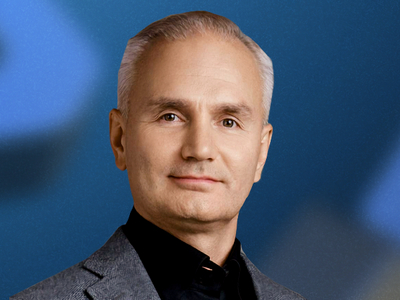

CCO Группы Астра стал экс-президент Microsoft Russia Николай Прянишников

CCO Группы Астра стал экс-президент Microsoft Russia Николай Прянишников

CCO Группы Астра стал экс-президент Microsoft Russia Николай Прянишников

В «Группе Астра» создается коммерческое управление, его возглавит Николай Прянишников, семь лет проработавший на руководящих постах в Microsoft. Главный коммерческий директор (CCO) будет отвечать за стратегию продаж, роста бизнеса и расширения рынков.

В задачи нового структурного подразделения также входят наращивание прибыли, курирование GR и маркетинга, усиление связей с партнерами на взаимовыгодных условиях. Руководство российской ИТ-компании надеется, что большой опыт Прянишникова как топ-менеджера крупных компаний поможет ей занять достойное место на международном рынке.

Новоиспеченный CCO 18 лет проработал в телекоме, завершив карьерный рост на этом поприще в должности гендиректора «Билайна». За плечами у него также семилетний стаж успешной работы в Microsoft — вице-президентом по Центральной и Восточной Европе, а также главой представительства в России (президентом Microsoft Russia).

Последние восемь лет Прянишников работал на «Русскую Фитнес Группу», управляя сетями World Class и UFC Gym Russia. Опытный руководитель входит в Совет директоров «Группы Астра» и пока не планирует покидать этот пост.

«Экспертиза Николая актуальна для “Группы Астра” по нескольким причинам, — заявил гендиректор компании Илья Сивцев. — Сейчас мы в первую очередь работаем с enterprise-клиентами, крупным бизнесом, но при этом уже видим себя в сегментах среднего и малого бизнеса, планируем выход на международный рынок, а еще проектируем для себя рынок физлиц. В этом отношении преуспели глобальные вендоры, и нам крайне интересен их опыт, как и концепция One Microsoft. Она работает на централизацию процесса развития бизнеса и объединяет под одним флагом множество продуктов, предназначенных для самых разных задач».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru