


93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

По данным StormWall за неполный 2024 год, профессиональную отечественную защиту от DDoS-атак используют 93,5% российских компаний списка Топ-500. С прошлого года этот показатель возрос на 3,5 п. п.

Больше прочих на российский анти-DDoS полагаются госструктуры, финансовые институты и телеком-провайдеры. Нефтяники, энергетики и ретейл склонны отдавать предпочтение зарубежным специализированным решениям.

Курс страны на импортозамещение диктует переход на отечественные средства защиты от DDoS во всех критически важных отраслях. Использование иностранных решений, по мнению экспертов, сопряжено с определенными рисками.

«Применение иностранных решений по защите от кибератак может привести к негативным последствиям для российских компаний, — считает исполнительный директор и соучредитель StormWall Рамиль Хантимиров. — Использование зарубежных сервисов создает вполне реальную угрозу утечки конфиденциальных данных, встраивания нежелательного контента в веб-страницы, блокировки российских ресурсов со стороны недружественных юрисдикций, а также блокировки со стороны РКН за счет размещения незаконного контента на тех же IP-адресах».

Численность DDoS-ботнетов растет, атаки множатся, становятся все более мощными и зачастую проводятся на уровне приложений. Чтобы им противостоять, нужны эффективные профессиональные решения.

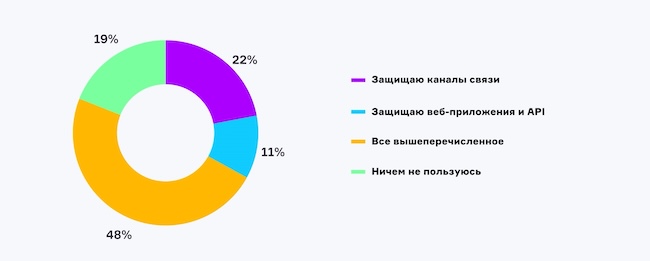
Эксперты – участники мартовского эфира AM Live сошлись во мнении, что российские вендоры анти-DDoS уже могут достойно конкурировать с зарубежными коллегами по цеху. Тематический эфир также показал, что пользователи осознали важность комплексной защиты от этой угрозы:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru