


93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

По данным StormWall за неполный 2024 год, профессиональную отечественную защиту от DDoS-атак используют 93,5% российских компаний списка Топ-500. С прошлого года этот показатель возрос на 3,5 п. п.

Больше прочих на российский анти-DDoS полагаются госструктуры, финансовые институты и телеком-провайдеры. Нефтяники, энергетики и ретейл склонны отдавать предпочтение зарубежным специализированным решениям.

Курс страны на импортозамещение диктует переход на отечественные средства защиты от DDoS во всех критически важных отраслях. Использование иностранных решений, по мнению экспертов, сопряжено с определенными рисками.

«Применение иностранных решений по защите от кибератак может привести к негативным последствиям для российских компаний, — считает исполнительный директор и соучредитель StormWall Рамиль Хантимиров. — Использование зарубежных сервисов создает вполне реальную угрозу утечки конфиденциальных данных, встраивания нежелательного контента в веб-страницы, блокировки российских ресурсов со стороны недружественных юрисдикций, а также блокировки со стороны РКН за счет размещения незаконного контента на тех же IP-адресах».

Численность DDoS-ботнетов растет, атаки множатся, становятся все более мощными и зачастую проводятся на уровне приложений. Чтобы им противостоять, нужны эффективные профессиональные решения.

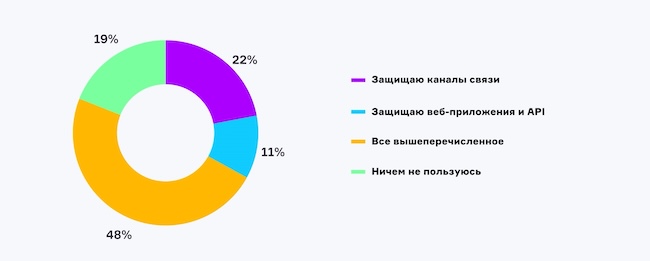
Эксперты – участники мартовского эфира AM Live сошлись во мнении, что российские вендоры анти-DDoS уже могут достойно конкурировать с зарубежными коллегами по цеху. Тематический эфир также показал, что пользователи осознали важность комплексной защиты от этой угрозы:

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru