


Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

Firefox теперь защищает сохраненные пароли аутентификацией на уровне ОС

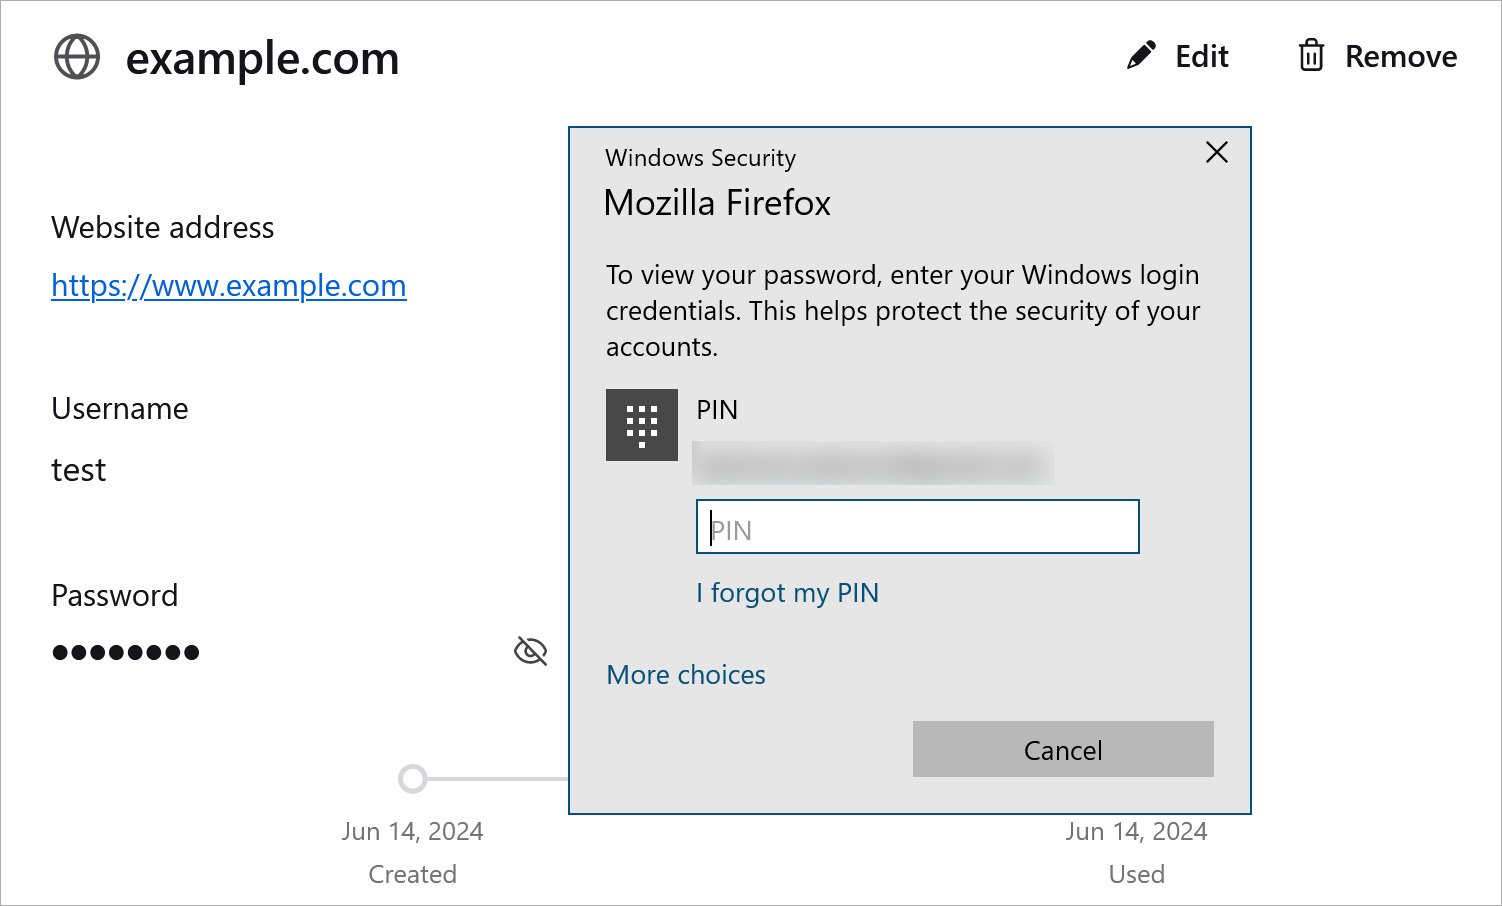
Mozilla усовершенствовала защиту локально сохраненных в Firefox учетных данных. Теперь получить доступ к паролям можно с помощью одного из способов аутентификации на устройстве: сканирования отпечатка пальца, лица или ввода ПИН-кода.

Сразу стоит определиться, что эти меры все равно не защитят вас от вредоносных программ, похищающих данные, — инфостилеров. Однако если условный локальный злоумышленник захочет получить доступ к данным, ему придется пройти аутентификацию.

Как любой современный браузер, Firefox включает встроенный менеджер паролей, помогающий хранить и подставлять учетные данные, а также генерировать устойчивые комбинации. Несмотря на то что использовать такие менеджеры крайне не рекомендуется, разработчики продолжают их дорабатывать.

С выходом Firefox 127 Mozilla добавила менеджеру паролей функциональность, которую давно можно встретить в Chromium-браузерах.

«Для дополнительной защиты на macOS- и Windows-компьютерах менеджер паролей Firefox может использовать “родной“ для ОС метод аутентификации (пароль, сканирование о отпечатка пальца, лица и т. п.)», — говорится в примечаниях к выпуску Firefox 127.


К сожалению, как отмечалось выше, нововведения никак не защитят от инфостилеров, задача которых — пробраться в систему и вытащить все важные данные из популярных программ.

Хотя логины и пароли хранятся в зашифрованном виде, расшифровать их достаточно легко даже с помощью инструментов с открытым исходным кодом, поскольку ключ лежит в самом Firefox.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru