


Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Создатель Windows-трояна DarkGate постоянно совершенствует его возможности по обходу средств защиты. С последним обновлением он внес коррективы в схему заражения: ранее полезную нагрузку запускал скрипт AutoIt, теперь — AutoHotkey.

Модульный зловред DarkGate объявился в интернете в 2017 году. Он предоставляется в пользование как услуга (Malware-as-a-Service, MaaS); круг подписчиков строго ограничен: за последние годы их число, по данным Trellix, возросло с 10 до 30.

Доступный набор компонентов трояна обеспечивает удаленный доступ к зараженным устройствам (RDP), постоянное присутствие в системе (руткит), кражу учетных данных, кейлоггинг, захват экрана.

Переход DarkGate на использование AutoHotKey вначале заметили в McAfee Labs при разборе весенних атак с использованием эксплойтов для Microsoft Defender SmartScreen (CVE-2023-36025 и CVE-2024-21412). Специалисты Trellix удостоверились в этом, заполучив образец новейшей версии вредоноса (6-й).

По словам аналитиков, троян по-прежнему распространяется через спам с вредоносными вложениями. В ходе одной из недавних кампаний злоумышленники рассылали документы Excel и HTML.

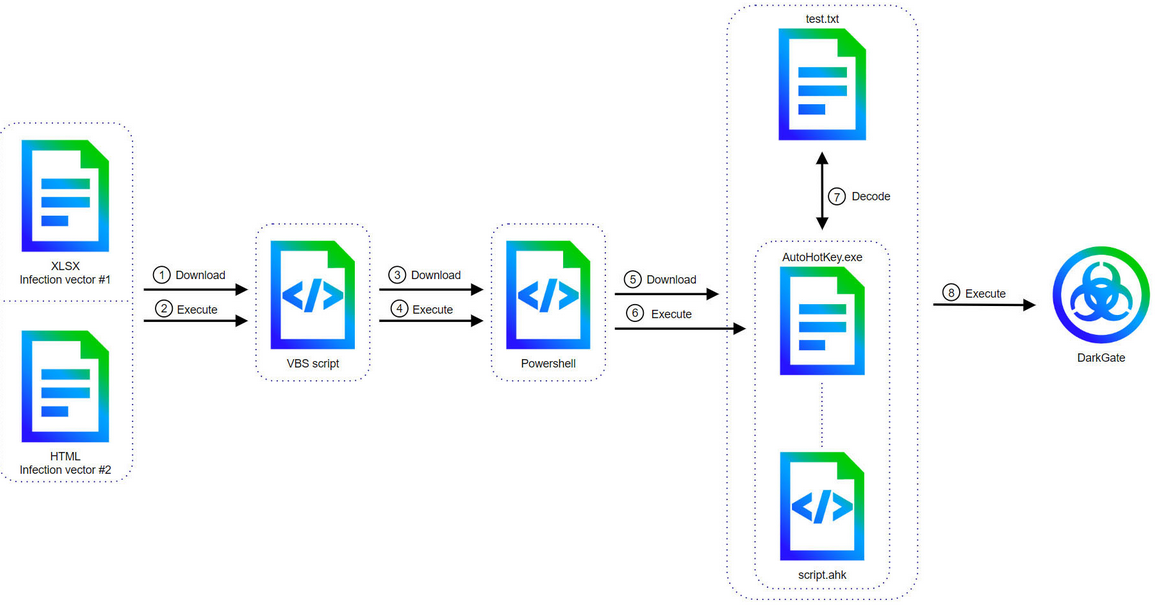
При открытии файла XLSX получателя просят включить режим редактирования и активировать встроенный макрос. При выполнении этих инструкций на машину загружается VBS-скрипт, отвечающий за доставку и запуск сценария PowerShell.

Последний при активации загружает из интернета три файла: легитимный интерпретатор AutoHotKey, соответствующий скрипт и целевой пейлоад (test.txt с шелл-кодом и закодированными строками DarkGate).


Список поддерживаемых команд зловреда расширился; в частности, он научился записывать звук, управлять мышью и клавиатурой. Некоторые прежние функции исчезли (повышение привилегий, криптомайнинг, удаленный доступ hVNC) — то ли для большей скрытности, то ли из-за низкой популярности у немногочисленных пользователей.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru