


В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

Базу скомпрометированных данных Have I Been Pwned пополнили крупным уловом: 361 миллион адресов электронной почты, связанных со слитыми учетными данными, удалось собрать на просторах Telegram.

Напомним, задача сервиса Have I Been Pwned — уведомлять о рисках компрометации аккаунта. В любой момент пользовать может проверить, содержится ли его имейл в известных утечках.

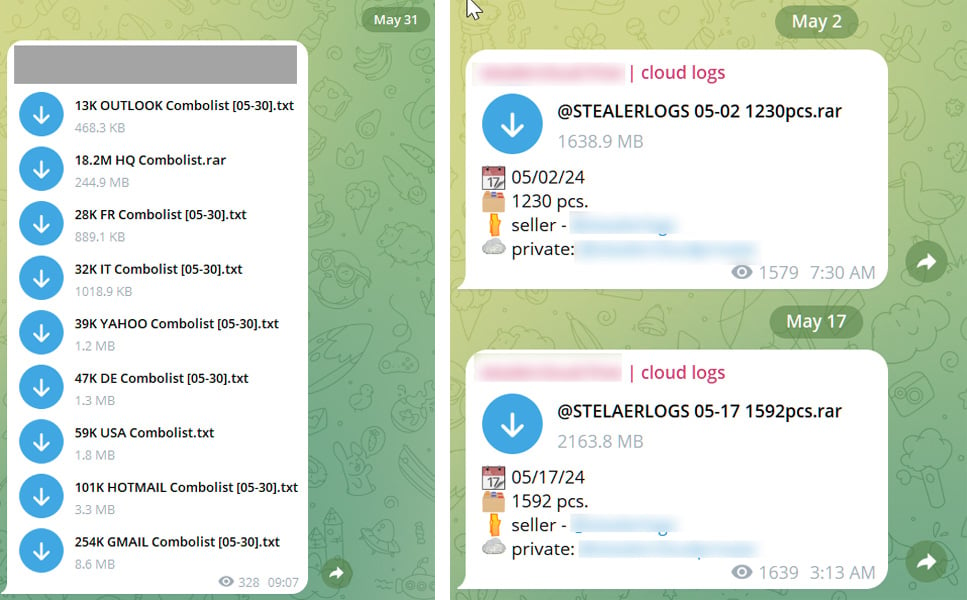
Исследователи в области кибербезопасности собрали украденные логины и пароли, изучив множество телеграм-каналов, принадлежащих злоумышленникам. Как правило, в таких каналах скомпрометированная информация публикуется для набора подписчиков и создания необходимой репутации.

Сведения обычно преподносятся в виде комбинаций имен пользователей и паролей, которые удалось добыть автоматизированной подстановкой учетных данных или просто вытащить из слитых БД.

Источники: Трой Хант и BleepingComputer


Неназванные исследователи передали создателю Have I Been Pwned Трою Ханту базу учетных данных общим весом 122 ГБ. Позже Хант заявил, что в этой БД содержится в общей сложности 361 млн уникальных адресов электронной почты.

Напомним, вчера мы писали, что в Сеть попали данные, якобы принадлежащие «Московскому городскому открытому колледжу» — с сайта open-college[.]ru.

А на прошлой неделе стало известно об утечке из систем «Би-би-си», затронувшей бывших и действующих сотрудников.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru