


В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

В киберпреступных телеграм-каналах нашли 361 млн слитых аккаунтов

Базу скомпрометированных данных Have I Been Pwned пополнили крупным уловом: 361 миллион адресов электронной почты, связанных со слитыми учетными данными, удалось собрать на просторах Telegram.

Напомним, задача сервиса Have I Been Pwned — уведомлять о рисках компрометации аккаунта. В любой момент пользовать может проверить, содержится ли его имейл в известных утечках.

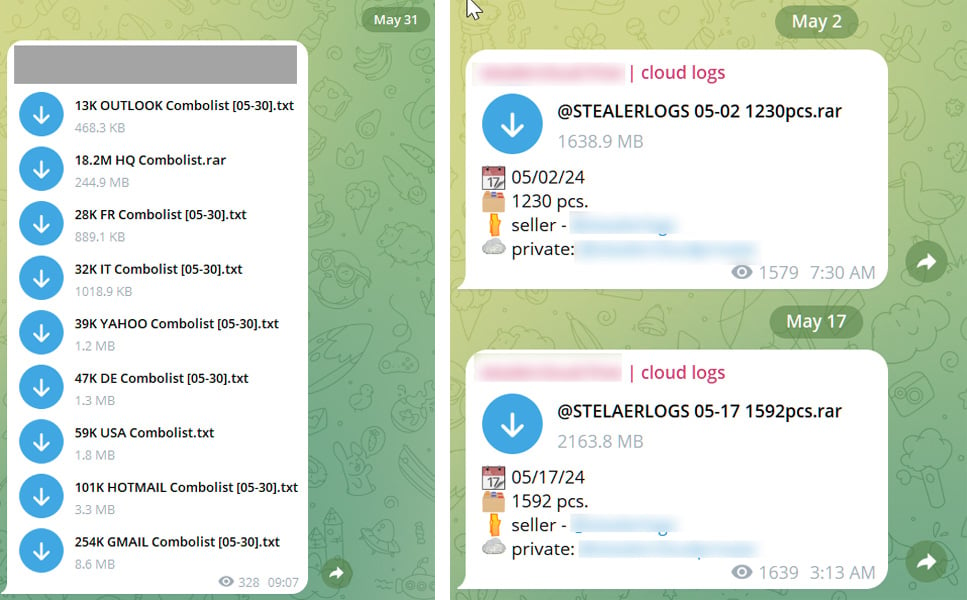
Исследователи в области кибербезопасности собрали украденные логины и пароли, изучив множество телеграм-каналов, принадлежащих злоумышленникам. Как правило, в таких каналах скомпрометированная информация публикуется для набора подписчиков и создания необходимой репутации.

Сведения обычно преподносятся в виде комбинаций имен пользователей и паролей, которые удалось добыть автоматизированной подстановкой учетных данных или просто вытащить из слитых БД.

Источники: Трой Хант и BleepingComputer


Неназванные исследователи передали создателю Have I Been Pwned Трою Ханту базу учетных данных общим весом 122 ГБ. Позже Хант заявил, что в этой БД содержится в общей сложности 361 млн уникальных адресов электронной почты.

Напомним, вчера мы писали, что в Сеть попали данные, якобы принадлежащие «Московскому городскому открытому колледжу» — с сайта open-college[.]ru.

А на прошлой неделе стало известно об утечке из систем «Би-би-си», затронувшей бывших и действующих сотрудников.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru