


Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Специалисты «Лаборатории Касперского» выпустили новую бесплатную утилиту KVRT для поиска и удаления вредоносных программ в системах Linux. Теперь любители «пингвина» смогут просканировать ОС и при необходимости избавиться от зловредов и других киберугроз.

Как отмечают исследователи, несмотря на распространённое мнение о непробиваемости Linux, регулярное появление в дикой природе новых образцов вредоносов под эту систему доказывает обратное.

Взять, например, одну из последних таких киберугроз — бэкдор XZ Utils. В сущности, это уязвимость под идентификатором CVE-2024-3094, которую нашли в инструментах XZ. Она затрагивает большинство дистрибутивов.

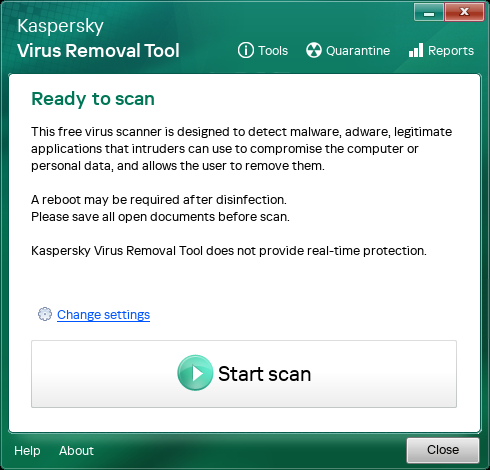
Новый инструмент Kaspersky не защищает ОС в режиме реального времени, однако может работать как автономный сканер, способный детектировать вредоносные и рекламные программы, а также легитимный софт, используемый во вредоносных целях.


Копии вредоносов, будь они удалены или очищены, сохраняются в специальном карантине — директории /var/opt/KVRT2024_Data/Quarantine.

Кроме того, утилита использует постоянно обновляющуюся базу антивируса «Лаборатории Касперского», но пользователям придётся регулярно скачивать новую копию тулзы, чтобы поддерживать БД в актуальном состоянии.

«Наш инструмент может сканировать системную память, объекты автозапуска, секторы загрузки и все файлы на диске, включая архивы. Утилита ищет известные вредоносные программы», — пишет Kaspersky в блоге.

Для корректной работы KVRT понадобятся стабильный доступ в интернет и 64-битная операционная система. В настоящий момент эксперты успели протестировать её в Red Hat Enterprise Linux, CentOS, Linux Mint, Ubuntu, SUSE, openSUSE и Debian.

Скачать KVRT можно по этой ссылке, а ознакомиться с инструкцией — здесь. Запускать стоит с правами root, чтобы инструмент располагал полной функциональностью.

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru