


Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Специалисты «Лаборатории Касперского» выпустили новую бесплатную утилиту KVRT для поиска и удаления вредоносных программ в системах Linux. Теперь любители «пингвина» смогут просканировать ОС и при необходимости избавиться от зловредов и других киберугроз.

Как отмечают исследователи, несмотря на распространённое мнение о непробиваемости Linux, регулярное появление в дикой природе новых образцов вредоносов под эту систему доказывает обратное.

Взять, например, одну из последних таких киберугроз — бэкдор XZ Utils. В сущности, это уязвимость под идентификатором CVE-2024-3094, которую нашли в инструментах XZ. Она затрагивает большинство дистрибутивов.

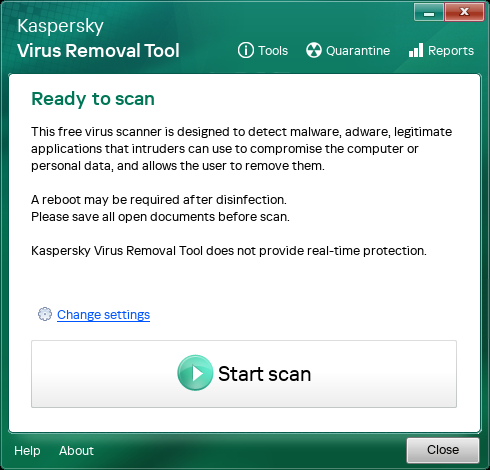
Новый инструмент Kaspersky не защищает ОС в режиме реального времени, однако может работать как автономный сканер, способный детектировать вредоносные и рекламные программы, а также легитимный софт, используемый во вредоносных целях.


Копии вредоносов, будь они удалены или очищены, сохраняются в специальном карантине — директории /var/opt/KVRT2024_Data/Quarantine.

Кроме того, утилита использует постоянно обновляющуюся базу антивируса «Лаборатории Касперского», но пользователям придётся регулярно скачивать новую копию тулзы, чтобы поддерживать БД в актуальном состоянии.

«Наш инструмент может сканировать системную память, объекты автозапуска, секторы загрузки и все файлы на диске, включая архивы. Утилита ищет известные вредоносные программы», — пишет Kaspersky в блоге.

Для корректной работы KVRT понадобятся стабильный доступ в интернет и 64-битная операционная система. В настоящий момент эксперты успели протестировать её в Red Hat Enterprise Linux, CentOS, Linux Mint, Ubuntu, SUSE, openSUSE и Debian.

Скачать KVRT можно по этой ссылке, а ознакомиться с инструкцией — здесь. Запускать стоит с правами root, чтобы инструмент располагал полной функциональностью.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru