


Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Новая бесплатная утилита Kaspersky просканирует Linux на угрозы

Специалисты «Лаборатории Касперского» выпустили новую бесплатную утилиту KVRT для поиска и удаления вредоносных программ в системах Linux. Теперь любители «пингвина» смогут просканировать ОС и при необходимости избавиться от зловредов и других киберугроз.

Как отмечают исследователи, несмотря на распространённое мнение о непробиваемости Linux, регулярное появление в дикой природе новых образцов вредоносов под эту систему доказывает обратное.

Взять, например, одну из последних таких киберугроз — бэкдор XZ Utils. В сущности, это уязвимость под идентификатором CVE-2024-3094, которую нашли в инструментах XZ. Она затрагивает большинство дистрибутивов.

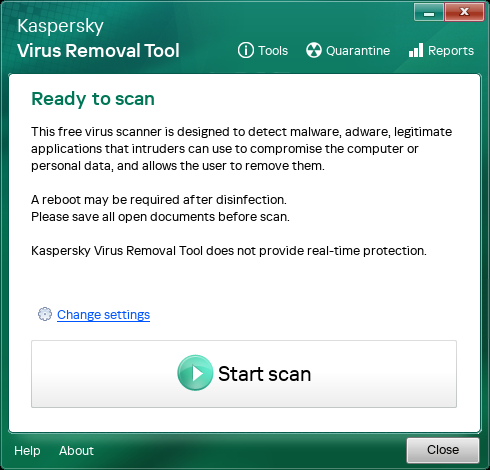
Новый инструмент Kaspersky не защищает ОС в режиме реального времени, однако может работать как автономный сканер, способный детектировать вредоносные и рекламные программы, а также легитимный софт, используемый во вредоносных целях.


Копии вредоносов, будь они удалены или очищены, сохраняются в специальном карантине — директории /var/opt/KVRT2024_Data/Quarantine.

Кроме того, утилита использует постоянно обновляющуюся базу антивируса «Лаборатории Касперского», но пользователям придётся регулярно скачивать новую копию тулзы, чтобы поддерживать БД в актуальном состоянии.

«Наш инструмент может сканировать системную память, объекты автозапуска, секторы загрузки и все файлы на диске, включая архивы. Утилита ищет известные вредоносные программы», — пишет Kaspersky в блоге.

Для корректной работы KVRT понадобятся стабильный доступ в интернет и 64-битная операционная система. В настоящий момент эксперты успели протестировать её в Red Hat Enterprise Linux, CentOS, Linux Mint, Ubuntu, SUSE, openSUSE и Debian.

Скачать KVRT можно по этой ссылке, а ознакомиться с инструкцией — здесь. Запускать стоит с правами root, чтобы инструмент располагал полной функциональностью.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru