


Docker Hub всё. Репозиторий ушёл из России

Docker Hub всё. Репозиторий ушёл из России

Docker Hub всё. Репозиторий ушёл из России

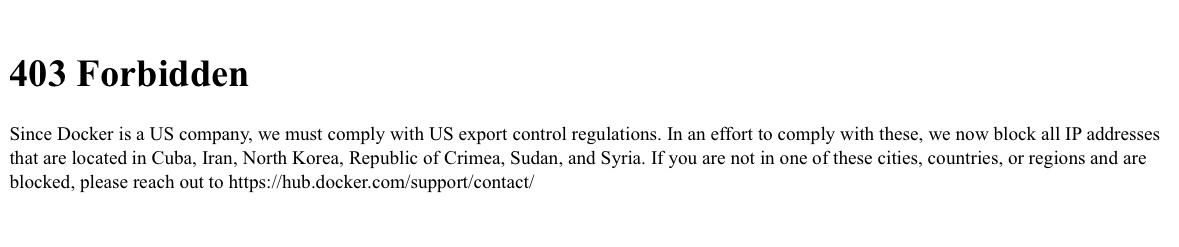
В России прекратил работу Docker Hub из-за санкций со стороны США. Пользователи с российскими IP-адресами больше не могут открыть сайт репозитория, а браузер выводит ошибку 403 Forbidden.

Поддержка платформы объясняет, что будучи американской компанией, она должна соблюдать правила экспортного контроля США. Ранее Docker сообщила, что перестаёт сотрудничать с Россией и Белоруссией, и отменила возможность оформления покупок и подписок в этих странах.


Docker Hub – это общедоступный репозиторий для хранения Docker-контейнеров. Сама платформа позволяет упаковывать в контейнер приложение со всем необходимым, чтобы запустить его в целевой системе.

Заместитель директора по продуктовому развитию компании ГК «Солар» Артём Избаенков отметил, что уход Docker Hub из России несомненно повлияет на ИТ-отрасль в целом.

Это событие временно затруднит работу компаний и разработчиков, так как Docker является ключевым инструментом для разработки и развертывания приложений.

К сожалению, санкции могут не только замедлить рост технологических компаний, но и увеличить их расходы на адаптацию и поиск обходных путей.

С другой стороны, это отличная возможность, чтобы повышать внутренние разработки и находить альтернативные решения.

По словам Артёма Избаенкова, отечественные аналоги, такие как Harbor и GitLab, могут помочь пережить этот непростой период и продолжить работу компаний в новых условиях. Специалист также посоветовал разработчикам создавать частные репозитории для контейнеров или использовать сторонние сервисы с меньшей зависимостью от западных санкций.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru