



В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

По данным Sysdig, почти две трети pull-запросов (61%) в репозитории Docker Hub приходится на публичные хранилища образов. Исследование показало, что такие загрузки небезопасны.

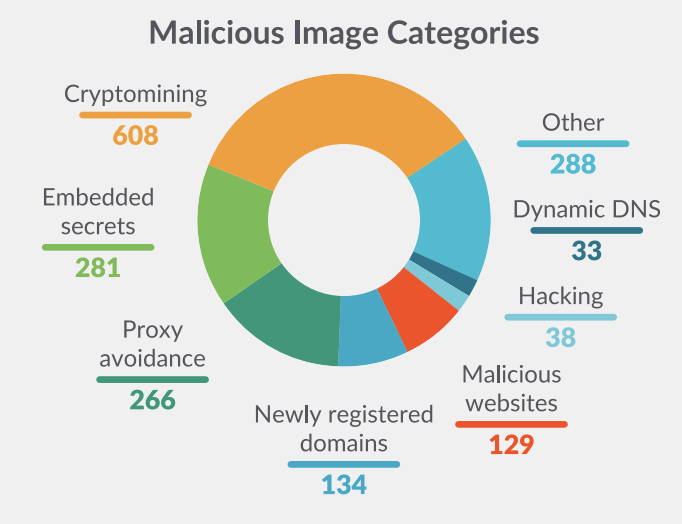
Чтобы в этом убедиться, специалисты несколько месяцев изучали содержимое образов контейнера, выложенных пользователями Docker Hub в общий доступ. Совокупно было проанализировано более 250 тыс. Linux-образов; как оказалось, 1652 из них представляют угрозу для пользователей.

Таящиеся опасности эксперты разделили на две группы: вшитые секретные ключи и вредоносные IP-адреса или URL. Наибольшее количество опасных находок ожидаемо пришлось на долю криптомайнеров. Среди идентификационных данных, оставленных в коде — умышленно или по недосмотру, были обнаружены SSH-ключи, учетки AWS, токены GitHub и NPM.


Примечательно, что большинство образов, нацеленных на скрытую добычу криптовалюты, были замаскированы под легитимный софт. Авторы вредоносных публикаций использовали популярные имена Liferay, Joomla, Drupal и т. п. в расчете на невнимательность пользователя — и не промахнулись. Так, вредоносный образ vibersastra/golang был скачан 6900 раз, vibersastra/ubuntu — 10 000 раз; оба содержат XMRig и выложены из-под аккаунта Docker Hub, открытого четыре месяца назад.

Результаты исследования включены в годовой отчет Sysdig об облачных угрозах, полнотекстовая версия доступна на сайте компании (требуется регистрация).

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru