


Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Эксперты DLBI изучили фрагмент базы данных, якобы украденной у Ticketmaster, и удостоверились, что записи содержат персональные и платежные данные. Насколько они верны и актуальны, неизвестно, проверок, видимо, не проводилось.

Напомним, два дня назад на захваченном ФБР сайте BreachForums волшебным образом появилось объявление о продаже данных пользователей сервиса Ticketmaster. Автор постинга (ShinyHunters) предлагал купить базу объемом 1,3 Тбайт целиком за $500 тысяч.

По его словам, дамп содержит 560 млн записей о заказе билетов на различные мероприятия, с указанием имени покупателя, имейл, телефона, неполного номера платежной карты и срока ее действия.

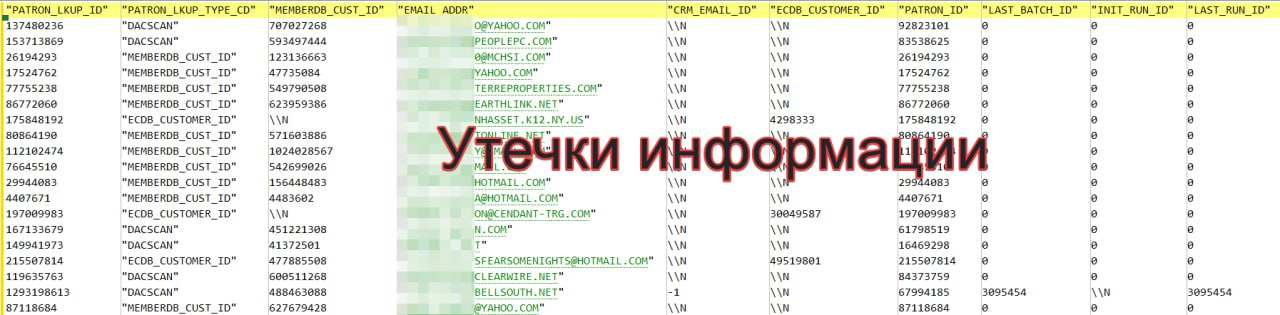
Фрагмент, опубликованный в телеграм-канале DLBI «Утечки информации», действительно содержит такие сведения:


Владельцу сайта DataBreaches.net (агрегатор информации об утечках) удалось побеседовать с продавцом, и тот поведал, что пытался связаться с Ticketmaster перед тем как выставить базу данных на продажу, однако его сообщение даже не было прочитано.

Официального заявления Ticketmaster или материнской компании Live Nation по этому поводу пока нет, на запросы журналистов о комментарии они не отвечают.

Возродить теневой маркетплейс BreachForums после очередного разгрома пытается не только его бывший админ ShinyHunters, но и один очень деятельный пользователь. Конкурент уже подготовил почву для переселения сообщества и активно рекламирует свою площадку.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru