


ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

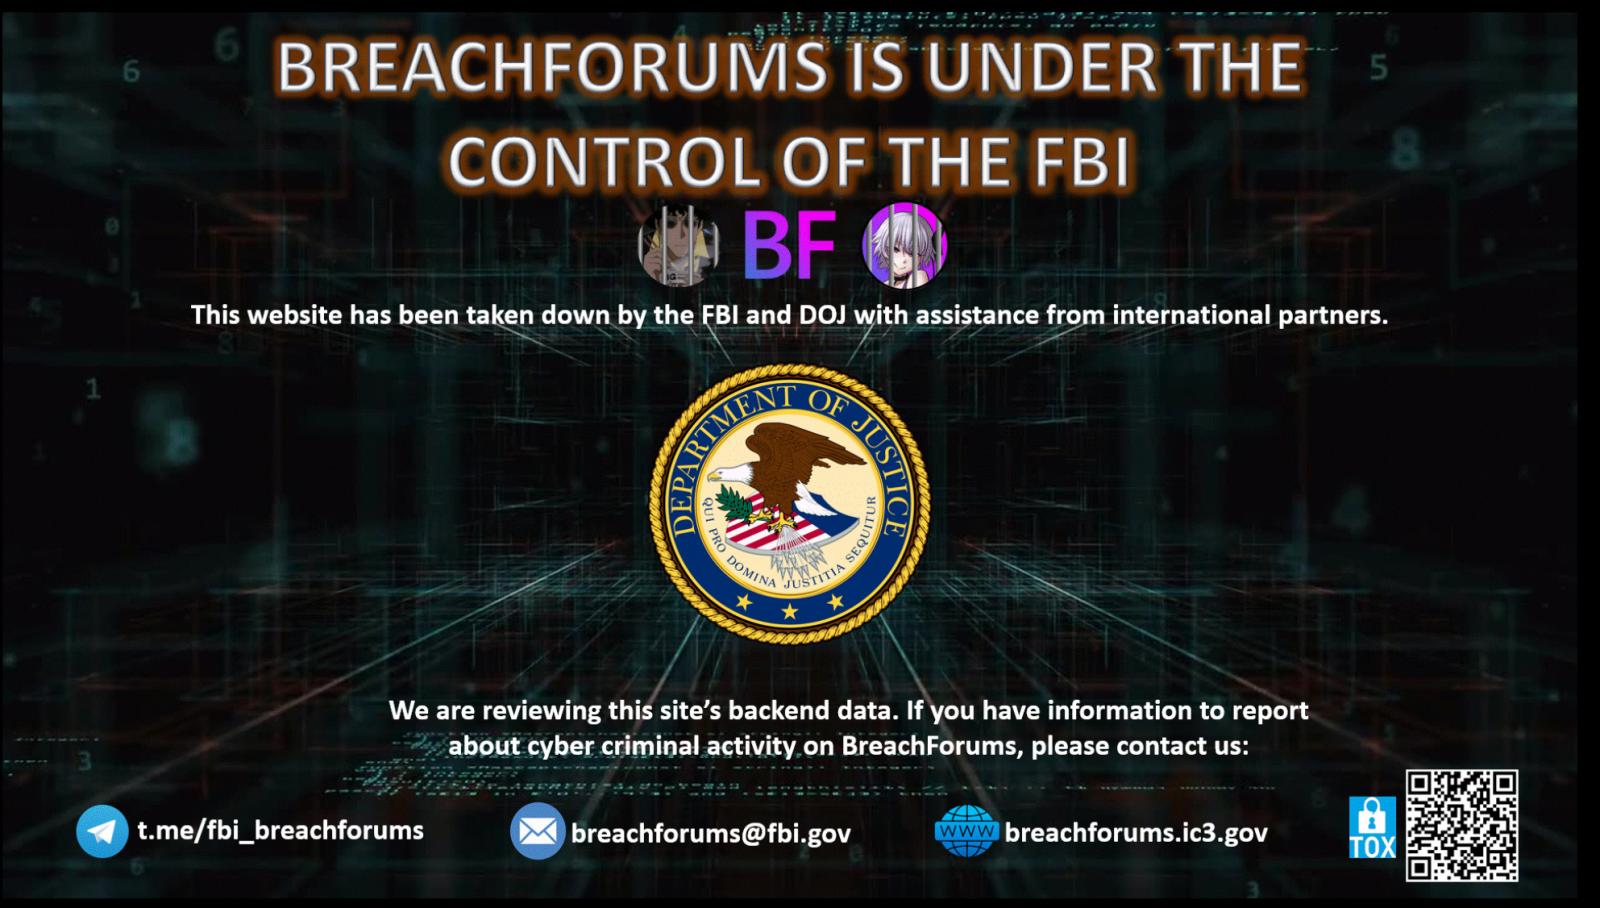
ФБР при поддержке Минюста США и зарубежных коллег захватило контроль над новым сайтом BreachForums и получило доступ к бэкенду. На старт-странице площадки, торговавшей крадеными данными, теперь красуется соответствующая заставка.

Заблокированы официальный телеграм-канал BreachForums и личный канал одного из админов (Baphomet). В оба отправлено сообщение о случившемся с призывом оказать помощь в расследовании преступной деятельности и контактами для передачи релевантной информации.

С той же целью создан специальный поддомен ic3.gov (портала ФБР, на котором ведется прием жалоб в отношении киберпреступлений) с формой для информаторов. Судя по приведенным там пояснениям, доступ к BreachForums закрыт со всех родственных сайтов в других TLD-доменах (кроме основного .st, перечислены .cx, .is и .vc).

Первая версия сайта BreachForums заработала два года назад. Ее создал один из активных пользователей (Pompompurin) аналогичной площадки RaidForums вскоре после ее разгрома правоохраной.

Новый маркетплейс быстро набрал популярность в криминальных кругах, но просуществовал меньше года: его тоже закрыли блюстители правопорядка, а сам Pompompurin попал под арест.

Чтобы не оставлять разросшееся сообщество без пристанища, другой админ BreachForums, Baphomet, объединившись с продавцами краденого ShinyHunters, запустил новый сайт под тем же именем. Не исключено, что повторную разгромную акцию ФБР спровоцировал взлом веб-платформы Европола — EPE; автор дерзкого нападения утверждает, что украл множество секретных данных.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru