


ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

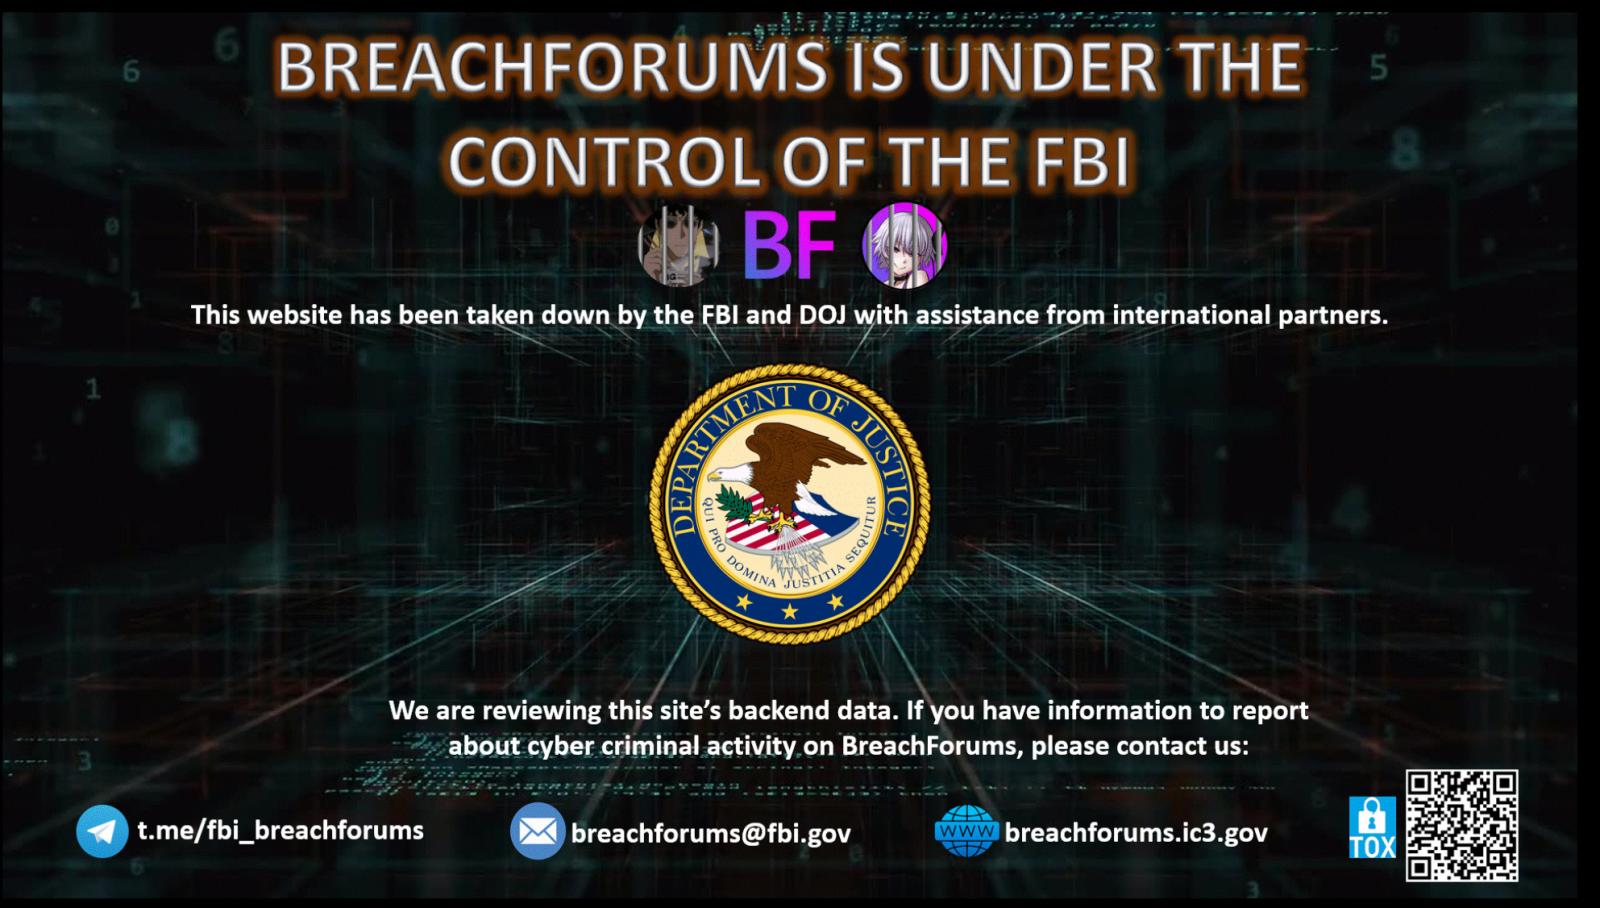
ФБР при поддержке Минюста США и зарубежных коллег захватило контроль над новым сайтом BreachForums и получило доступ к бэкенду. На старт-странице площадки, торговавшей крадеными данными, теперь красуется соответствующая заставка.

Заблокированы официальный телеграм-канал BreachForums и личный канал одного из админов (Baphomet). В оба отправлено сообщение о случившемся с призывом оказать помощь в расследовании преступной деятельности и контактами для передачи релевантной информации.

С той же целью создан специальный поддомен ic3.gov (портала ФБР, на котором ведется прием жалоб в отношении киберпреступлений) с формой для информаторов. Судя по приведенным там пояснениям, доступ к BreachForums закрыт со всех родственных сайтов в других TLD-доменах (кроме основного .st, перечислены .cx, .is и .vc).

Первая версия сайта BreachForums заработала два года назад. Ее создал один из активных пользователей (Pompompurin) аналогичной площадки RaidForums вскоре после ее разгрома правоохраной.

Новый маркетплейс быстро набрал популярность в криминальных кругах, но просуществовал меньше года: его тоже закрыли блюстители правопорядка, а сам Pompompurin попал под арест.

Чтобы не оставлять разросшееся сообщество без пристанища, другой админ BreachForums, Baphomet, объединившись с продавцами краденого ShinyHunters, запустил новый сайт под тем же именем. Не исключено, что повторную разгромную акцию ФБР спровоцировал взлом веб-платформы Европола — EPE; автор дерзкого нападения утверждает, что украл множество секретных данных.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru