


ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

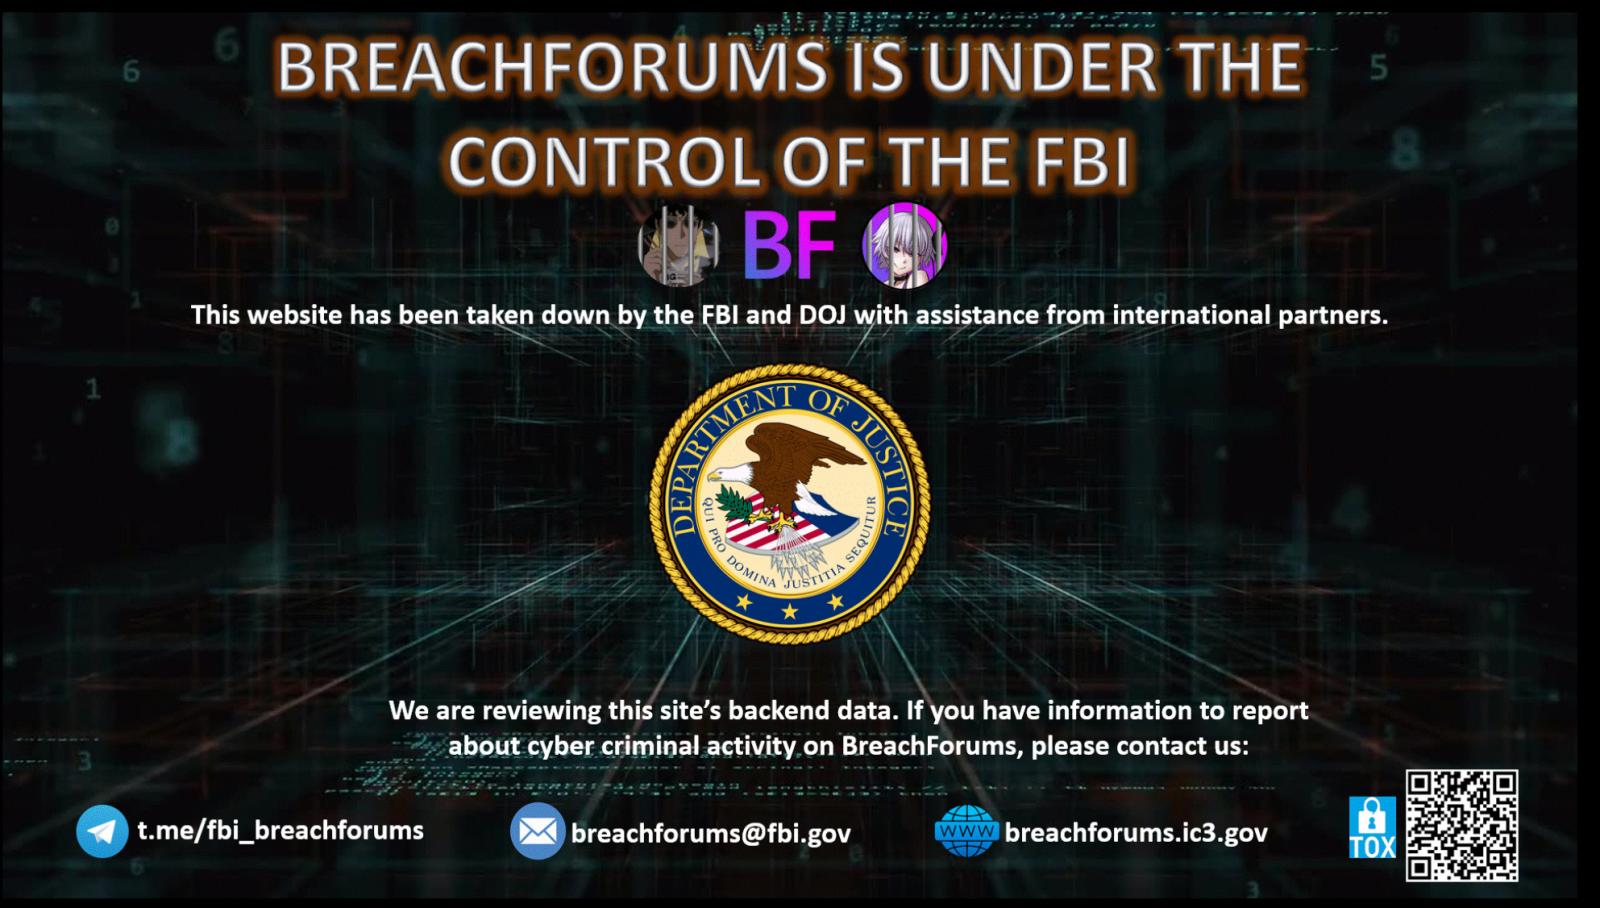
ФБР при поддержке Минюста США и зарубежных коллег захватило контроль над новым сайтом BreachForums и получило доступ к бэкенду. На старт-странице площадки, торговавшей крадеными данными, теперь красуется соответствующая заставка.

Заблокированы официальный телеграм-канал BreachForums и личный канал одного из админов (Baphomet). В оба отправлено сообщение о случившемся с призывом оказать помощь в расследовании преступной деятельности и контактами для передачи релевантной информации.

С той же целью создан специальный поддомен ic3.gov (портала ФБР, на котором ведется прием жалоб в отношении киберпреступлений) с формой для информаторов. Судя по приведенным там пояснениям, доступ к BreachForums закрыт со всех родственных сайтов в других TLD-доменах (кроме основного .st, перечислены .cx, .is и .vc).

Первая версия сайта BreachForums заработала два года назад. Ее создал один из активных пользователей (Pompompurin) аналогичной площадки RaidForums вскоре после ее разгрома правоохраной.

Новый маркетплейс быстро набрал популярность в криминальных кругах, но просуществовал меньше года: его тоже закрыли блюстители правопорядка, а сам Pompompurin попал под арест.

Чтобы не оставлять разросшееся сообщество без пристанища, другой админ BreachForums, Baphomet, объединившись с продавцами краденого ShinyHunters, запустил новый сайт под тем же именем. Не исключено, что повторную разгромную акцию ФБР спровоцировал взлом веб-платформы Европола — EPE; автор дерзкого нападения утверждает, что украл множество секретных данных.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru