


За год пираты рунета потеряли 10% трафика и 16% доходов

За год пираты рунета потеряли 10% трафика и 16% доходов

За год пираты рунета потеряли 10% трафика и 16% доходов

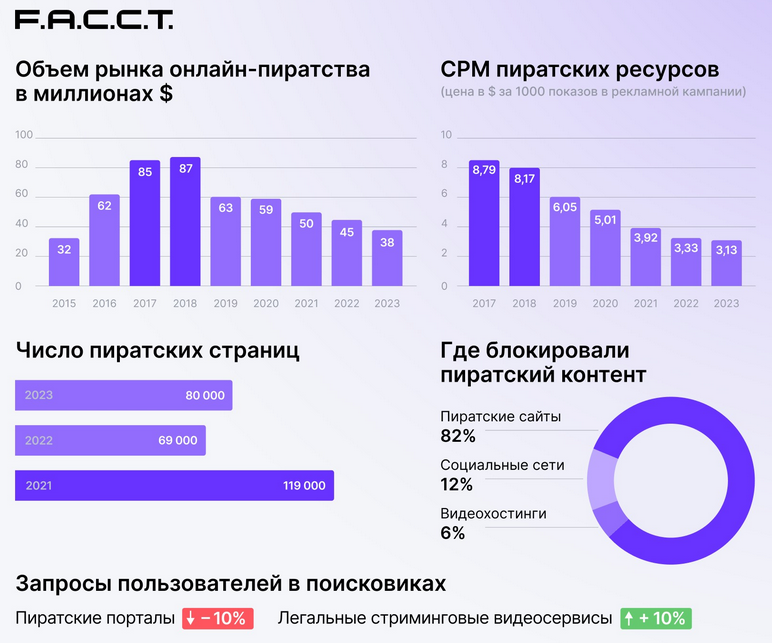
По оценке F.A.C.C.T., объем рынка пиратского видеоконтента в России по итогам 2023 года составил $38 млн, то есть сократился почти на 16% против уровня годом ранее. Число доменов, используемых для распространения таких материалов, возросло на 16%.

Аналитики далеко не первый год составляют отчеты о состоянии российского рынка интернет-пиратства и заметили, что доходы в этой нише падают уже пять лет подряд. Тренд специалисты объясняют совершенствованием механизмов блокировки, снижением стоимости рекламы на пиратских ресурсах и оттоком зрителей в легальные онлайн-кинотеатры.

Доходы пиратов от рекламы в сравнении с 2018 годом уменьшились в 2,5 раза. Средняя цена за 1000 показов (Cost-Per-Mille, CPM) в прошлом году снизилась на 6%. Трафик, поступающий на пиратские сайты из поисковиков, за год сократился на 10%.

Рост числа веб-страниц с пиратским контентом в ИБ-компании связали с расширением внедрения средств автоматизации. Использование динамически изменяющихся зеркал продлевает жизнь такому содержимому в поисковой выдаче.


Эксперты также отметили рост спроса на перевод и озвучку зарубежных фильмов и сериалов, которых нет на официальном российском рынке. В 2023 году было выявлено не менее 50 специализированных студий, работающих по заказам пиратов.

«Улучшение процессов мониторинга и блокировок, уход части серых рекламодателей, появление механизма быстрого удаления ссылок в поисковой выдаче, отказ от части CDN-плееров, а также привлекательность для зрителей легальных сервисов — эти факторы заставляют пиратов терять доход и свои ресурсы, — отметил руководитель департамента Digital Risk Protection F.A.C.C.T. Станислав Гончаров. — Но всё равно нелегальные ресурсы могут отнять примерно треть трафика незащищенных картин у легальных кинотеатров».

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru