


TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

TunnelVision: эксперты показали вектор атаки на любое VPN-приложение

Исследователи разработали вектор атаки, работающий практически против каждого VPN-приложения и заставляющий отправлять и получать трафик за пределами зашифрованного туннеля. Метод получил имя TunnelVision.

Фактически TunnelVision в случае использования нивелирует все преимущества VPN-приложений, основная задача которых — помещать входящий и исходящий трафик в зашифрованный туннель и скрывать реальный IP-адрес пользователя.

По словам специалистов, их метод затрагивает все VPN-приложения, уязвимые в момент подключения к вредоносной сети. Более того, эксперты также отметили, что защититься от такой атаки нельзя, если только VPN не запущен в системах Linux или Android.

Вектор TunnelVision стал актуальным в далёком 2002 году. На сегодняшний день, по оценкам исследователей, злоумышленники могут использовать его в реальных кибератаках.

В посвящённом TunnelVision видеоролике Leviathan Security поясняет: трафик целевого пользователя демаскируется и направляется через атакующего, последний может прочитать, удалить или видоизменить утёкший трафик.


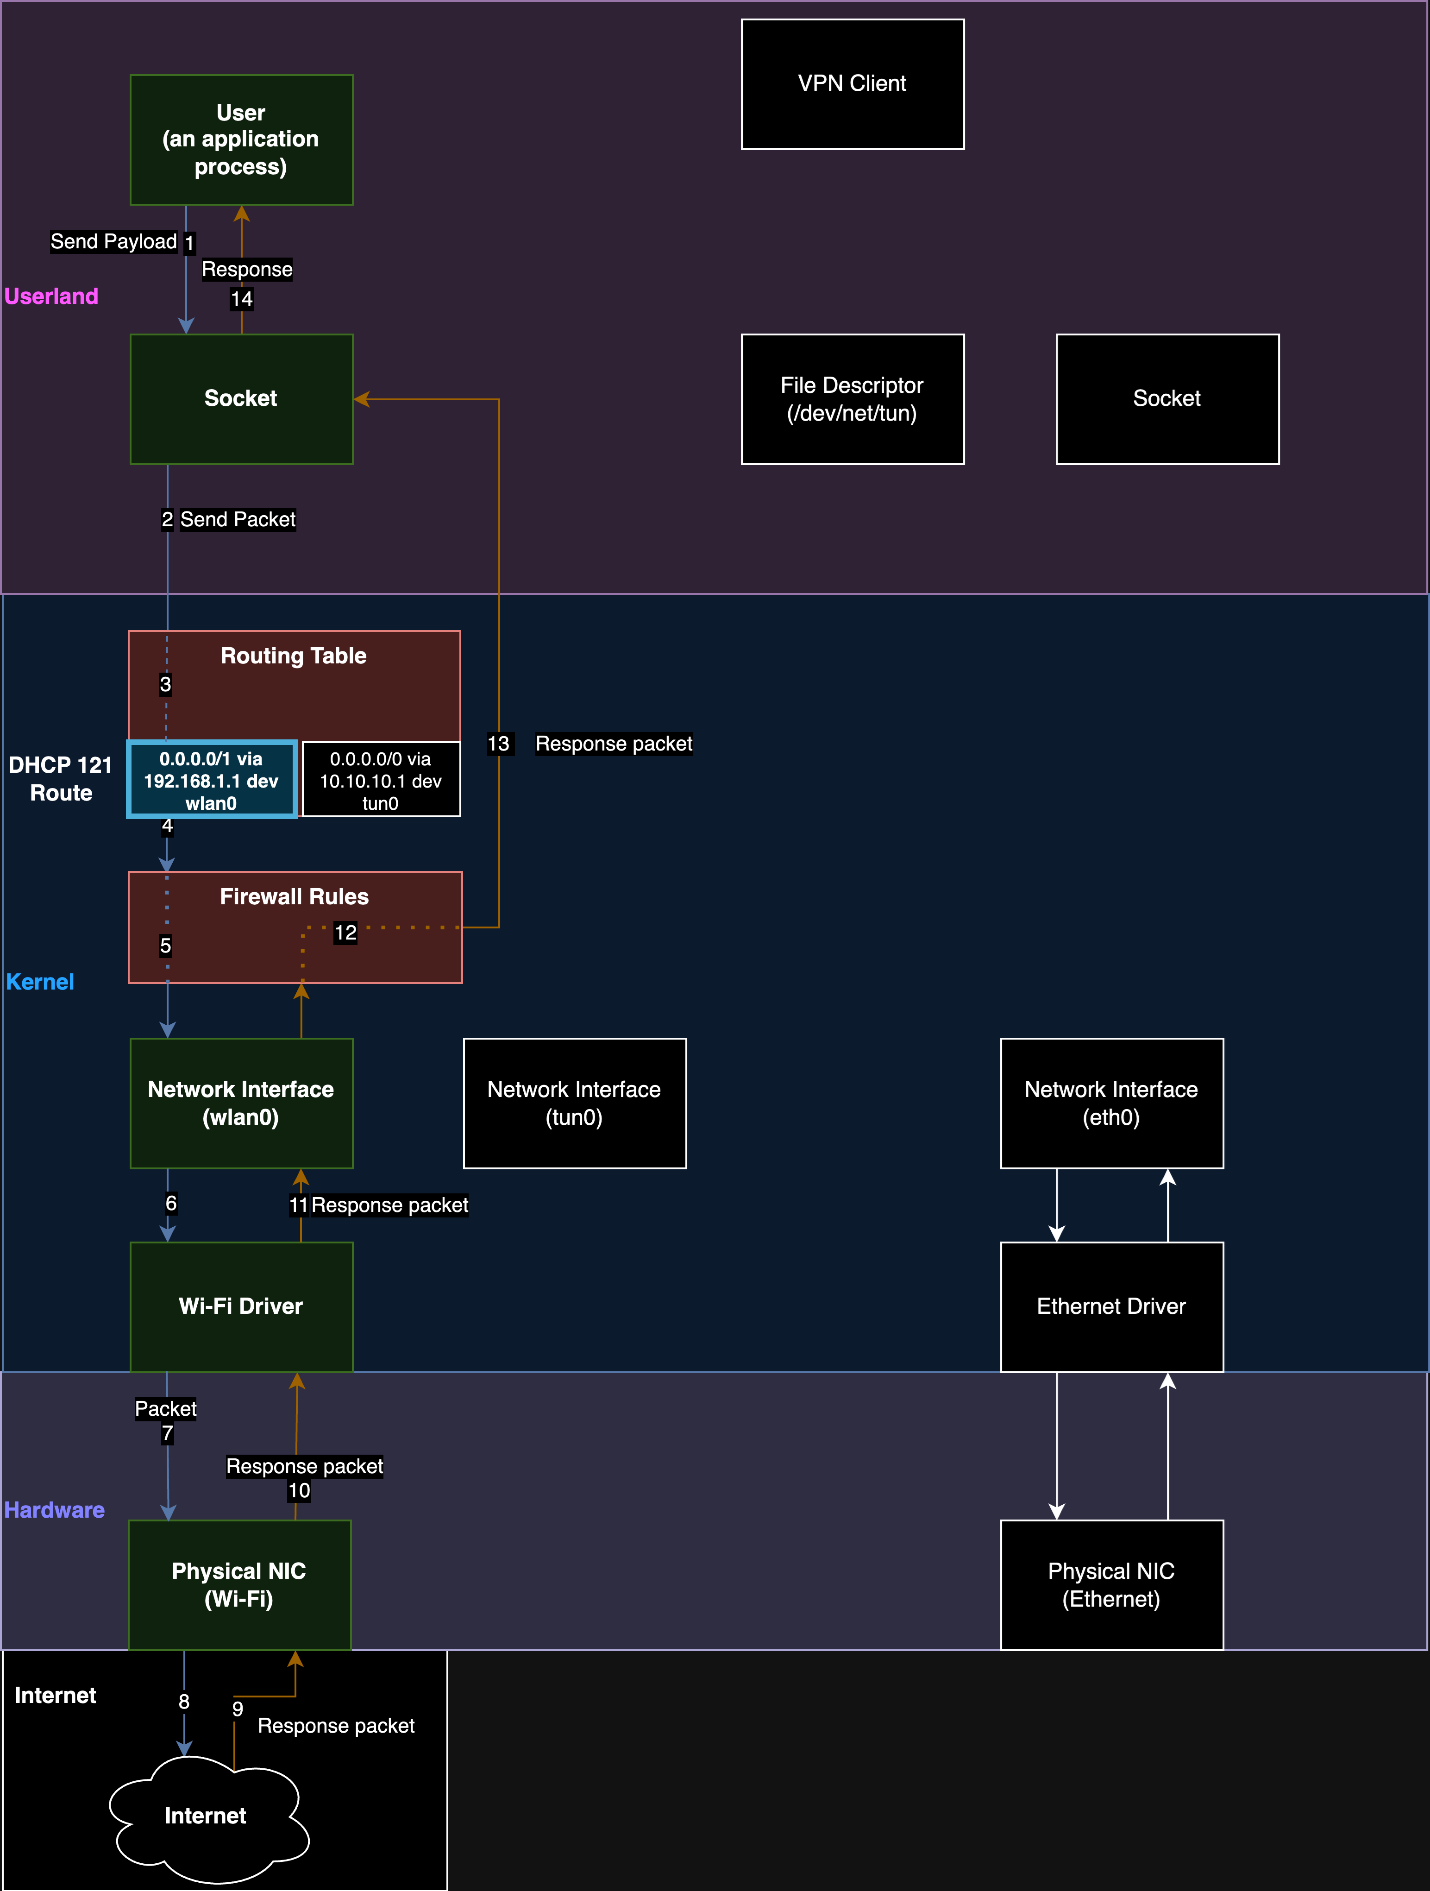
Суть TunnelVision основывается на взаимодействии с DHCP-сервером, выделяющим устройствам IP-адреса. Атака задействует параметр, известный как опция 121, для перенаправления данных на сам DHCP-сервер. Опция 121 позволяет серверу отменять правила маршрутизации по умолчанию.


Интересно, что Android — единственная операционная система, полностью защищающая VPN-приложения от TunnelVision, поскольку в ней не задействуется опция 121.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru