


Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Согласно результатам опроса, проведенного в соцсети «Одноклассники» и на сервисе Работа.ру, с попытками захвата аккаунта сталкивались 67% пользователей. В 40% случаев атака оказалась успешной, но 34% жертв удалось вернуть доступ.

В опросе приняли участие свыше 3600 представителей всех регионов России. Как оказалось, взломщиков больше всего интересуют соцсети (66%), личная почта (35%) и онлайн-банкинг (28%). С попытками кражи ключей от мессенджеров и рабочих имейл столкнулись 12 и 8% респондентов соответственно.

Для получения доступа к аккаунтам злоумышленники чаще всего используют утечки на сторонних ресурсах, автоподбор учетных данных и фишинг. Избежать взлома участникам опроса помогают разумные меры предосторожности:

  • 60% не переходят по подозрительным ссылкам;
  • 56% никогда не делятся кодами;
  • 51% придумывают сложные пароли;
  • 38% совершают покупки только на проверенных сайтах;
  • 19% часто меняют пароли;
  • 9% используют менеджеры паролей.

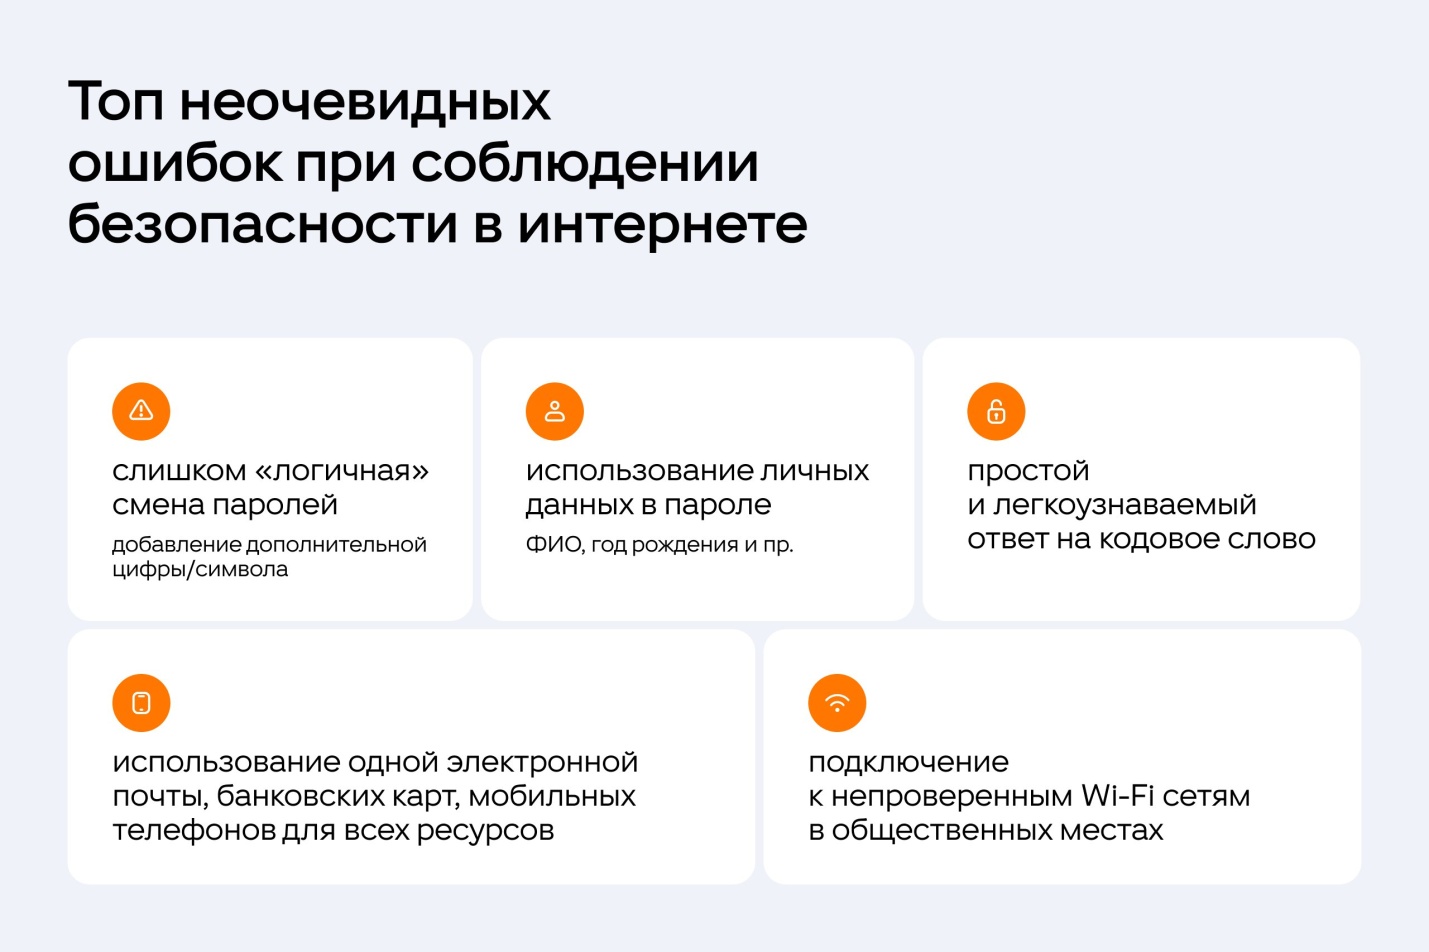
Опрос выявил и небезопасные практики пользователей. Из тех, кто столкнулся с попытками взлома аккаунта, 41% не используют двухфакторную аутентификацию (2FA), а 26% совершили переход по фишинговой ссылке. Также 10% признались, что используют один пароль на все нужды, 3% записывают пароли на бумаге, 2% нечаянно слили ключ доступа вместе с фото, опубликованным в соцсети.


«99% всех взломов личных аккаунтов являются не целенаправленными, а массовыми, — отметил Ярослав Полин, руководитель направления ОК по защите пользователей. — Взломанные аккаунты, как правило, используют для рассылки спама, фишинга и прочих мошеннических схем. Помимо этого, полученные базы данных продают, а далее пополняют уже имеющуюся информацию о человеке и используют с целью более точечных атак».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru