


Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Две трети россиян столкнулись с попытками кражи аккаунта — на 40% успешными

Согласно результатам опроса, проведенного в соцсети «Одноклассники» и на сервисе Работа.ру, с попытками захвата аккаунта сталкивались 67% пользователей. В 40% случаев атака оказалась успешной, но 34% жертв удалось вернуть доступ.

В опросе приняли участие свыше 3600 представителей всех регионов России. Как оказалось, взломщиков больше всего интересуют соцсети (66%), личная почта (35%) и онлайн-банкинг (28%). С попытками кражи ключей от мессенджеров и рабочих имейл столкнулись 12 и 8% респондентов соответственно.

Для получения доступа к аккаунтам злоумышленники чаще всего используют утечки на сторонних ресурсах, автоподбор учетных данных и фишинг. Избежать взлома участникам опроса помогают разумные меры предосторожности:

  • 60% не переходят по подозрительным ссылкам;
  • 56% никогда не делятся кодами;
  • 51% придумывают сложные пароли;
  • 38% совершают покупки только на проверенных сайтах;
  • 19% часто меняют пароли;
  • 9% используют менеджеры паролей.

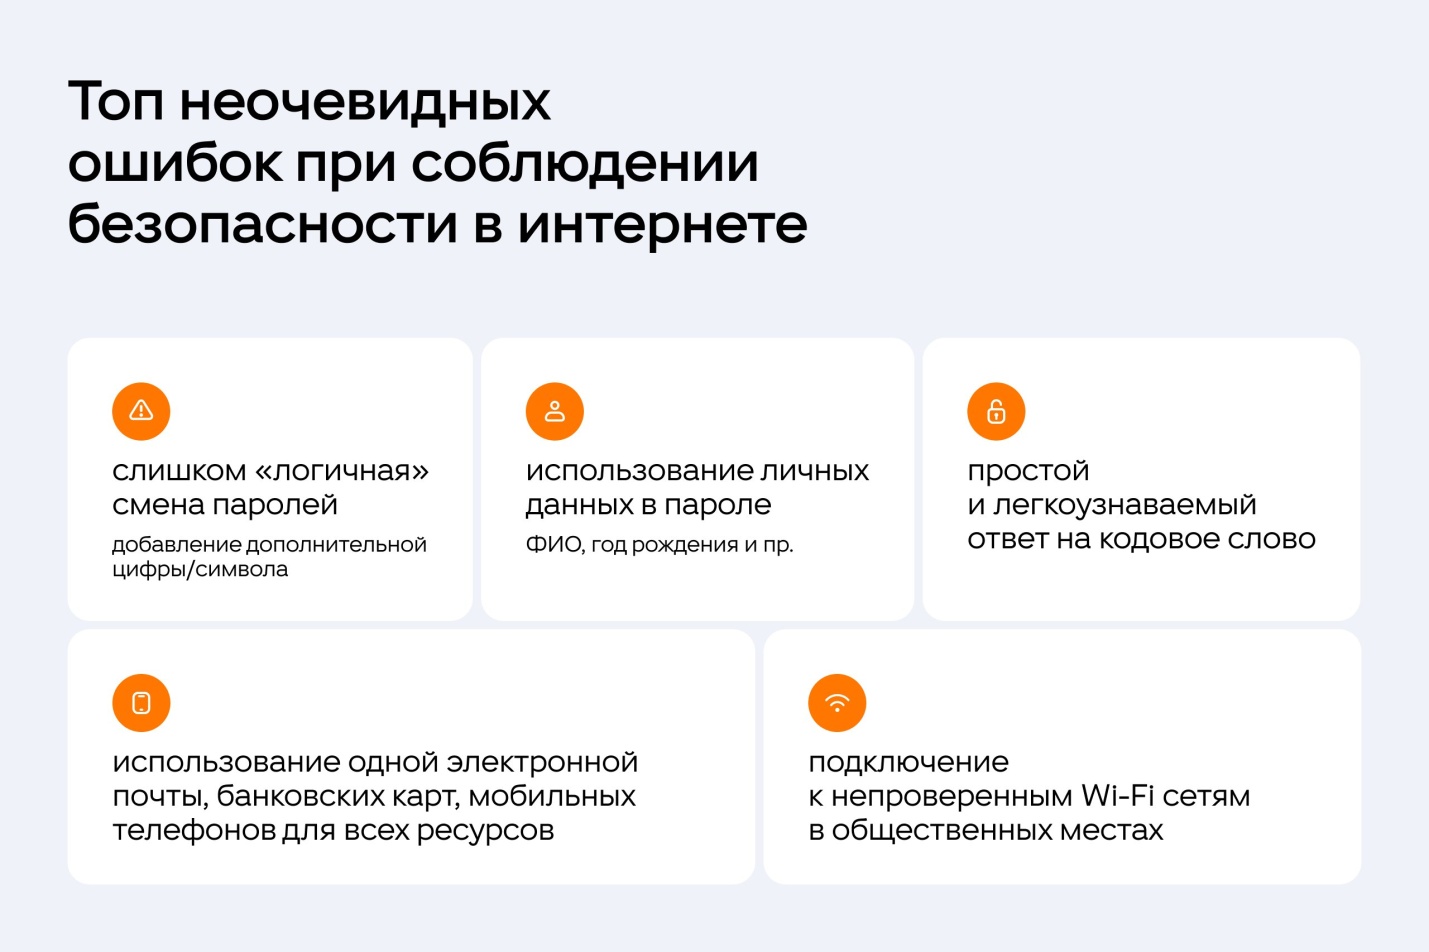
Опрос выявил и небезопасные практики пользователей. Из тех, кто столкнулся с попытками взлома аккаунта, 41% не используют двухфакторную аутентификацию (2FA), а 26% совершили переход по фишинговой ссылке. Также 10% признались, что используют один пароль на все нужды, 3% записывают пароли на бумаге, 2% нечаянно слили ключ доступа вместе с фото, опубликованным в соцсети.


«99% всех взломов личных аккаунтов являются не целенаправленными, а массовыми, — отметил Ярослав Полин, руководитель направления ОК по защите пользователей. — Взломанные аккаунты, как правило, используют для рассылки спама, фишинга и прочих мошеннических схем. Помимо этого, полученные базы данных продают, а далее пополняют уже имеющуюся информацию о человеке и используют с целью более точечных атак».

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru