


Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Компания Hive Systems провела очередное исследование по взлому паролей методом перебора. На этот раз эксперты сосредоточились на алгоритме Bcrypt.

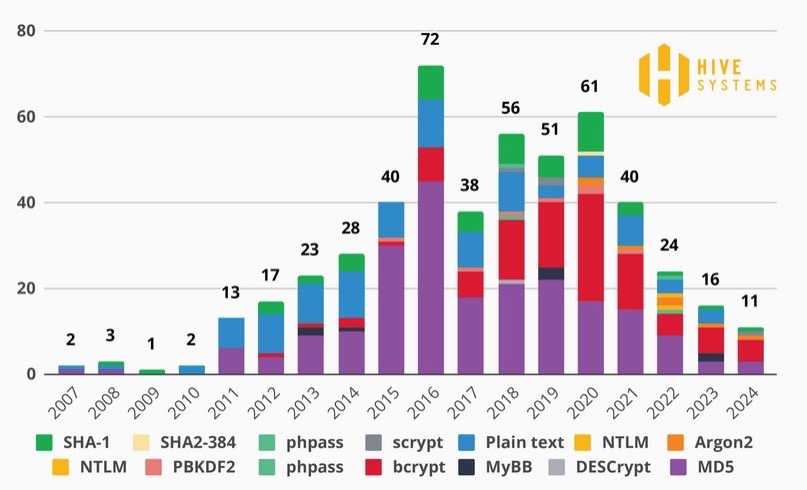
Специализирующаяся на кибербезопасности Hive Systems уже несколько лет тестирует взлом паролей с помощью брутфорс-атак. Всё это время объектом исследования были пароли, зашифрованные с помощью широко используемого алгоритма MD5, хеши которого во многих случаях легко «пробить».

Однако организации все чаще стали обращаться к более безопасным алгоритмам, таким как Bcrypt, который стал самым популярным за последние годы.


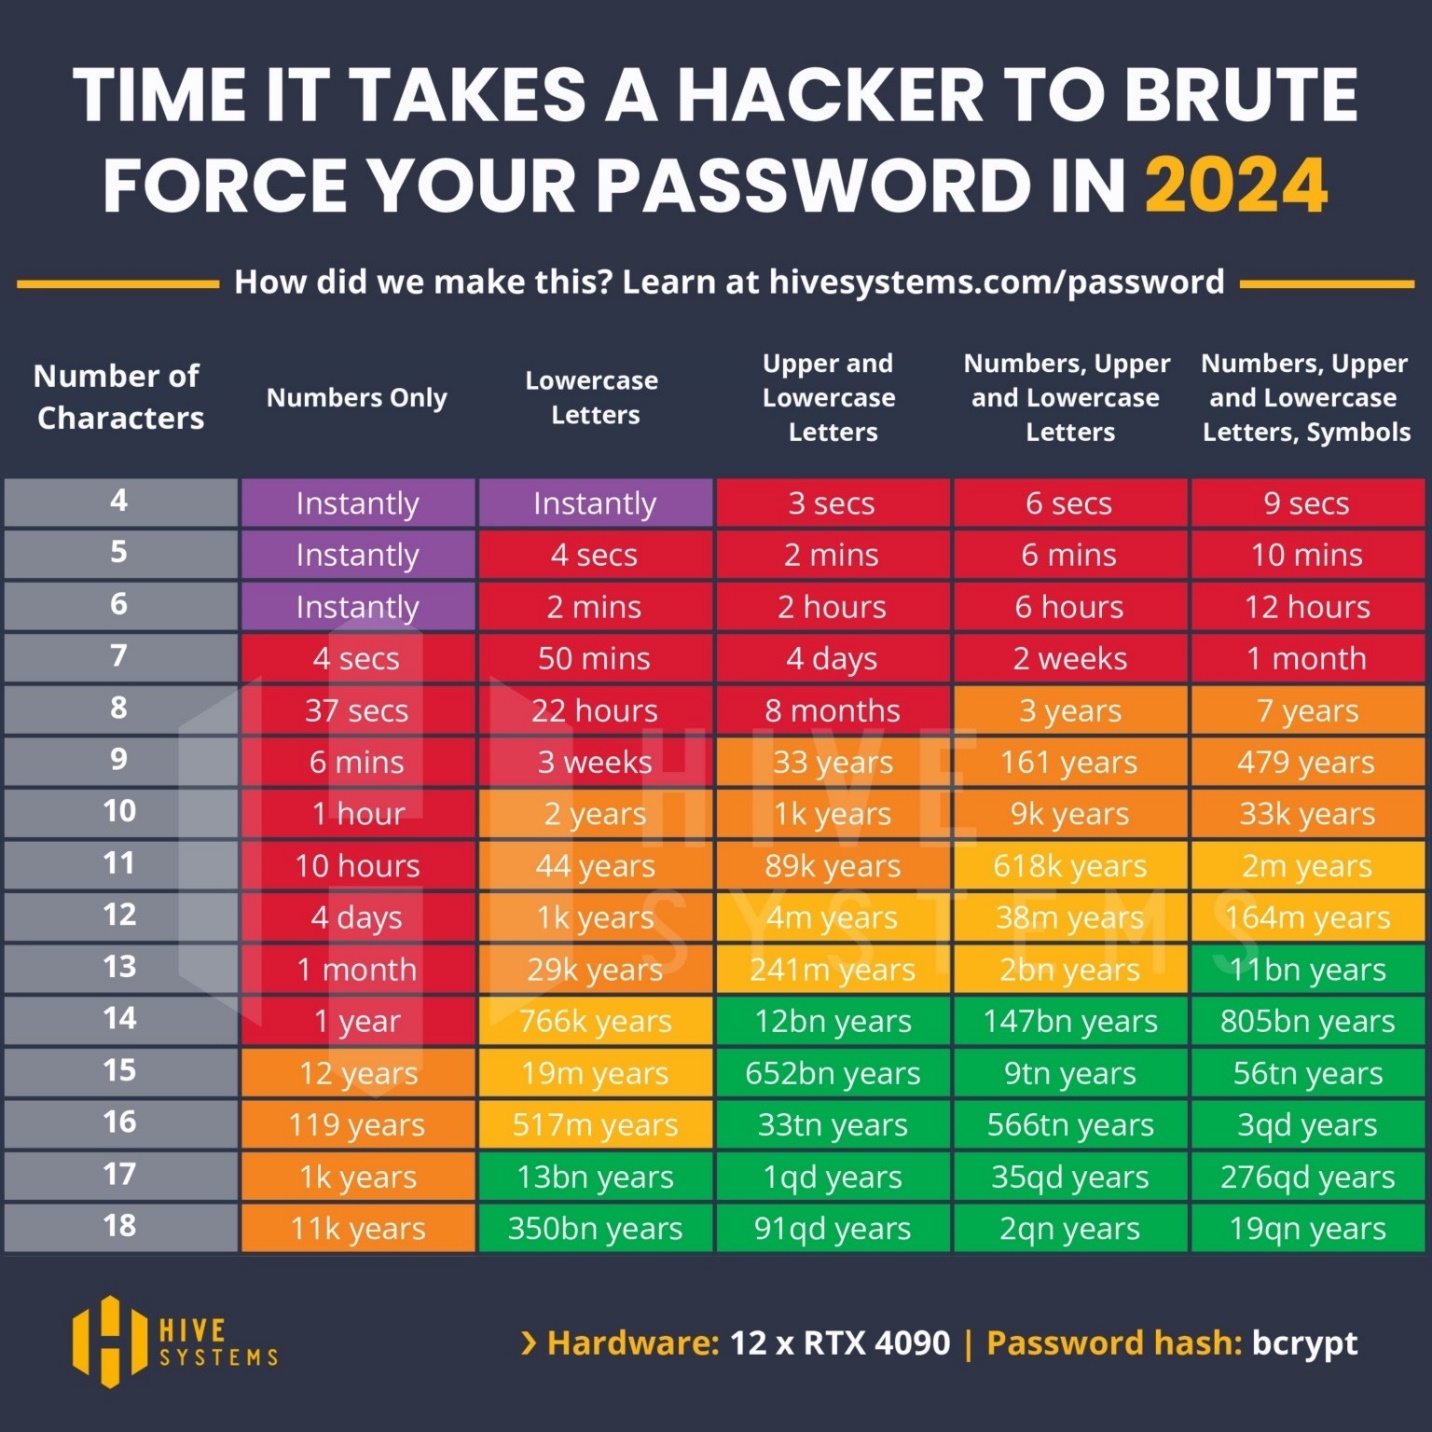
Именно поэтому компания Hive решила сместить фокус и попробовать хеши паролей Bcrypt на зубок, используя десяток графических процессоров NVIDIA GeForce RTX 4090.

Исследования показали, что пароли длинной 7 символов и короче могут быть взломаны в течение нескольких часов. Эти результаты заметно отличаются, ведь в прошлогодних тестах слабые пароли из 11 символов, зашифрованные с помощью MD5, были взломаны мгновенно. Такой же пароль, состоящий из 11 символов, в алгоритме Bcrypt взламывается за 10 часов.

Компания утверждает, что надежные пароли (содержащие цифры, заглавные и строчные буквы, символы) и относительно стойкие пароли (содержащие заглавные и строчные буквы) довольно трудно взломать, если их длина превышает восемь символов. На взлом таких паролей, защищенных Bcrypt, уходят месяцы или годы.

В ходе исследования специалисты получали хеш, связанный со случайно сгенерированным паролем, и пытались его взломать. В Hive отметили, что пароли, сгенерированные неслучайным образом, взламываются гораздо легче и быстрее, поскольку люди достаточно предсказуемы.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru