


Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Киберпреступная группировка Core Werewolf отметилась новыми атаками, целью которых, судя по всему, были российские военные. Фигурирующий в кампании вредоносный файл был загружен на VirusTotal из Армении (город Гюмри).

Группу Core Werewolf еще называют PseudoGamaredon, ранее она атаковала объекты критической информационной инфраструктуры в России, а также предприятия военно-промышленного комплекса. Кибероперации Core Werewolf стартовали в августе 2021 года.

Специалисты российской компании F.A.C.C.T., отслеживающие активность группы, отмечали ее атаки на НИИ, который занимается разработкой вооружения, а также на российский оборонный завод. Последним кибершпионы заинтересовались в начале апреля.

По данным исследователей, злоумышленники используют в своих кампаниях софт UltraVNC. Недавно эксперты Threat Intelligence компании F.A.C.C.T. обратили внимание, что на площадку VirusTotal был загружен вредоносный файл из города Гюмри, Армения.

Это самораспаковывающийся архив в формате 7zSFX, который незаметно устанавливает в систему и запускает программу UltraVNC, открывающую удаленный доступ к устройству.

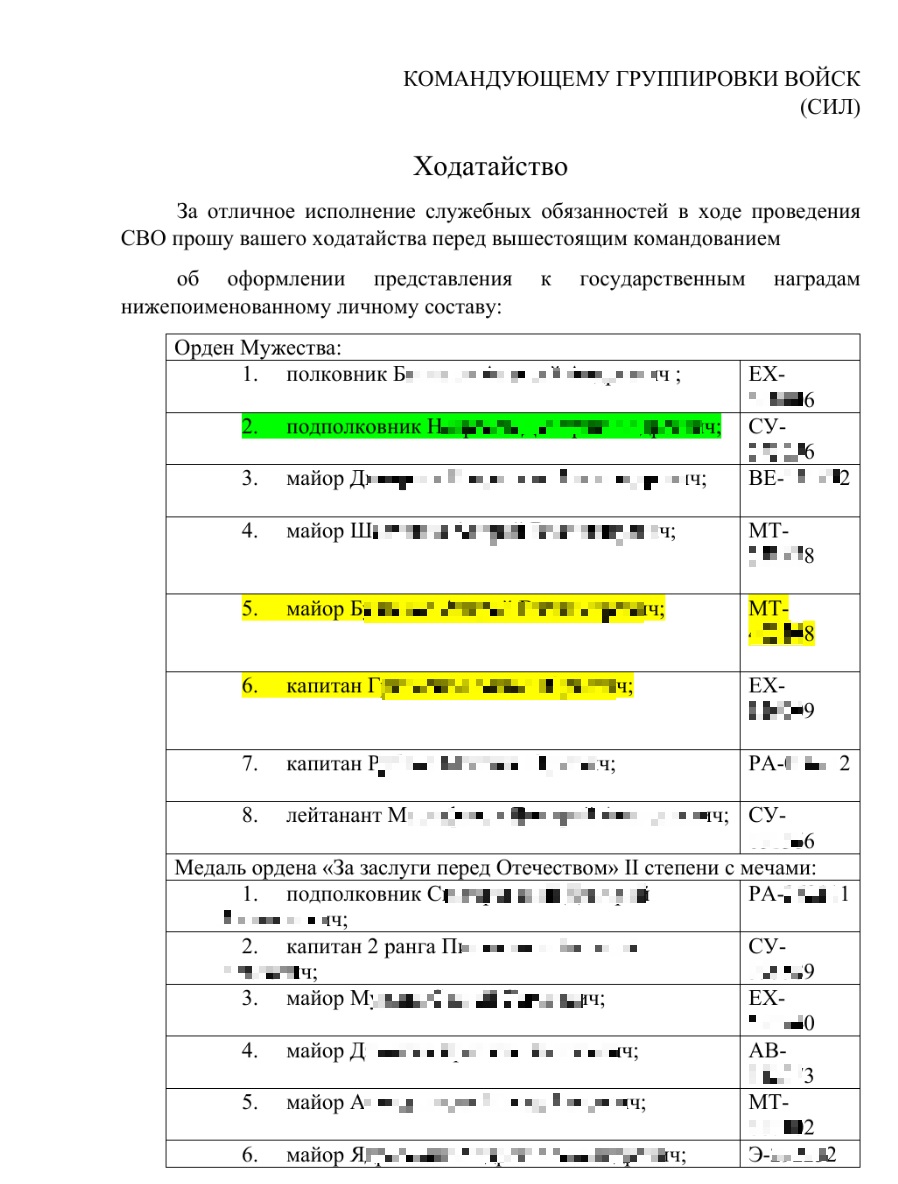
Специалисты выяснили, что целью кибершпионов на этот раз была, скорее всего, 102-я российская военная база. Выступающий приманкой документ намекал на это: маскировался под ходатайство о якобы представлении к госнаградам. Именно в городе Гюмри, кстати, дислоцируется 102-ая российская военная база.


Командным центром в кампании Core Werewolf выступал домен mailcommunity[.]ru, зарегистрированный год назад. Срок аренды уже практически подошел к концу, но злоумышленники продлили его еще на год и сразу начали использовать в атаках.

Образец UltraVNC и файл конфигурации ничем не отличаются от уже ранее использованных группировкой.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru