


Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Группа Core Werewolf пыталась атаковать российскую военную базу в Армении

Киберпреступная группировка Core Werewolf отметилась новыми атаками, целью которых, судя по всему, были российские военные. Фигурирующий в кампании вредоносный файл был загружен на VirusTotal из Армении (город Гюмри).

Группу Core Werewolf еще называют PseudoGamaredon, ранее она атаковала объекты критической информационной инфраструктуры в России, а также предприятия военно-промышленного комплекса. Кибероперации Core Werewolf стартовали в августе 2021 года.

Специалисты российской компании F.A.C.C.T., отслеживающие активность группы, отмечали ее атаки на НИИ, который занимается разработкой вооружения, а также на российский оборонный завод. Последним кибершпионы заинтересовались в начале апреля.

По данным исследователей, злоумышленники используют в своих кампаниях софт UltraVNC. Недавно эксперты Threat Intelligence компании F.A.C.C.T. обратили внимание, что на площадку VirusTotal был загружен вредоносный файл из города Гюмри, Армения.

Это самораспаковывающийся архив в формате 7zSFX, который незаметно устанавливает в систему и запускает программу UltraVNC, открывающую удаленный доступ к устройству.

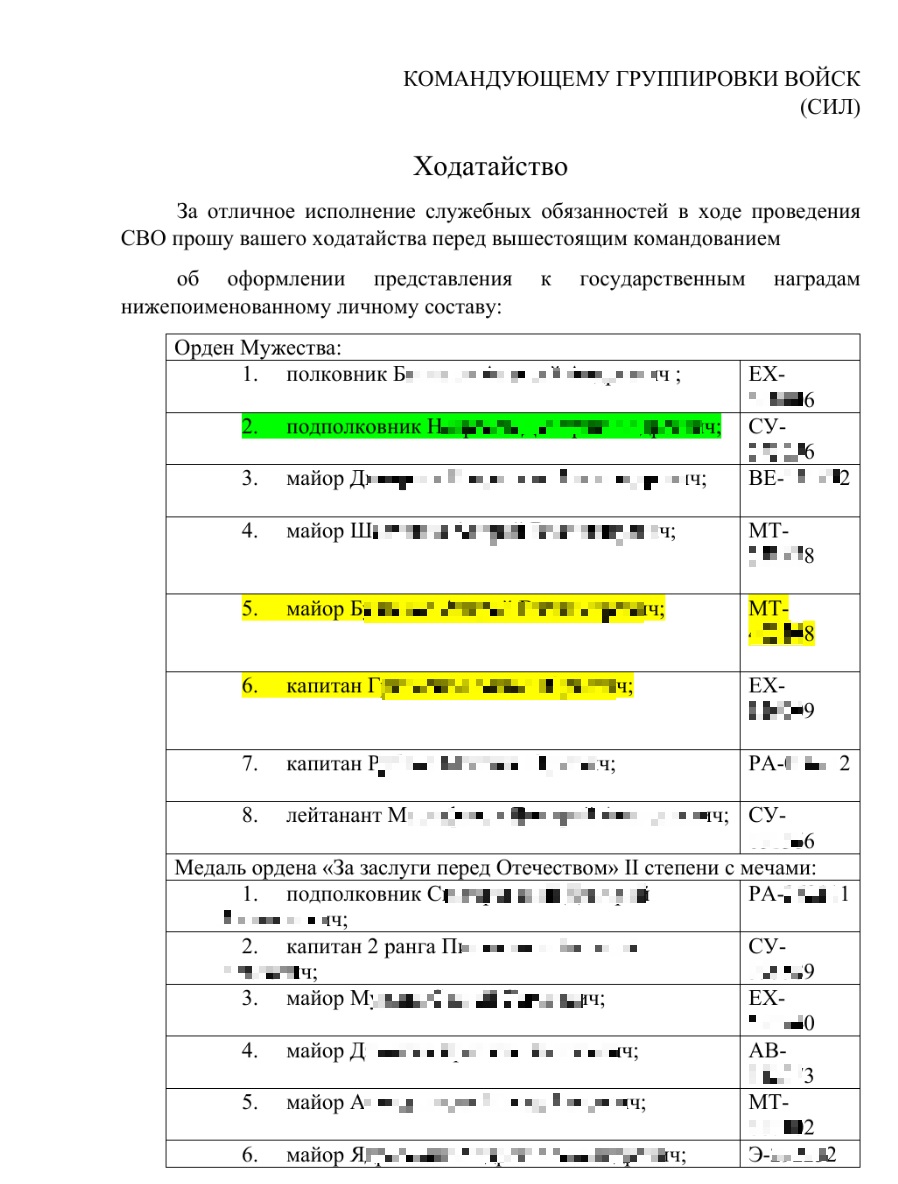
Специалисты выяснили, что целью кибершпионов на этот раз была, скорее всего, 102-я российская военная база. Выступающий приманкой документ намекал на это: маскировался под ходатайство о якобы представлении к госнаградам. Именно в городе Гюмри, кстати, дислоцируется 102-ая российская военная база.


Командным центром в кампании Core Werewolf выступал домен mailcommunity[.]ru, зарегистрированный год назад. Срок аренды уже практически подошел к концу, но злоумышленники продлили его еще на год и сразу начали использовать в атаках.

Образец UltraVNC и файл конфигурации ничем не отличаются от уже ранее использованных группировкой.

Подпишитесь на новости

В Курске БПЛА повредил серверы здравоохранения, возможны сбои записи

В Курске после атаки беспилотников загорелось здание, где размещалась часть серверов регионального здравоохранения. Повреждения техники уже подтвердили официально.

Теперь власти предупреждают о возможных сбоях медицинских сервисов, включая электронную очередь.

Как сообщил губернатор Александр Хинштейн, обломки беспилотников вызвали пожар на втором этаже здания на улице Перекальского.

Пострадавших нет, возгорание локализовано. Сотрудников центра планируют сегодня перевести в другое помещение.

Специалисты уже занимаются восстановлением серверов. Однако сроков возвращения сервисов к штатной работе губернатор не назвал.

Какие именно системы затронуты, кроме возможных неполадок с электронной очередью, пока тоже не уточняется.

Жителям стоит учитывать, что привычная запись к врачу может дать сбой.

RSS: Новости на портале Anti-Malware.ru