


В App Store обнаружен мошеннический клон мобильного Сбербанка

В App Store обнаружен мошеннический клон мобильного Сбербанка

В App Store обнаружен мошеннический клон мобильного Сбербанка

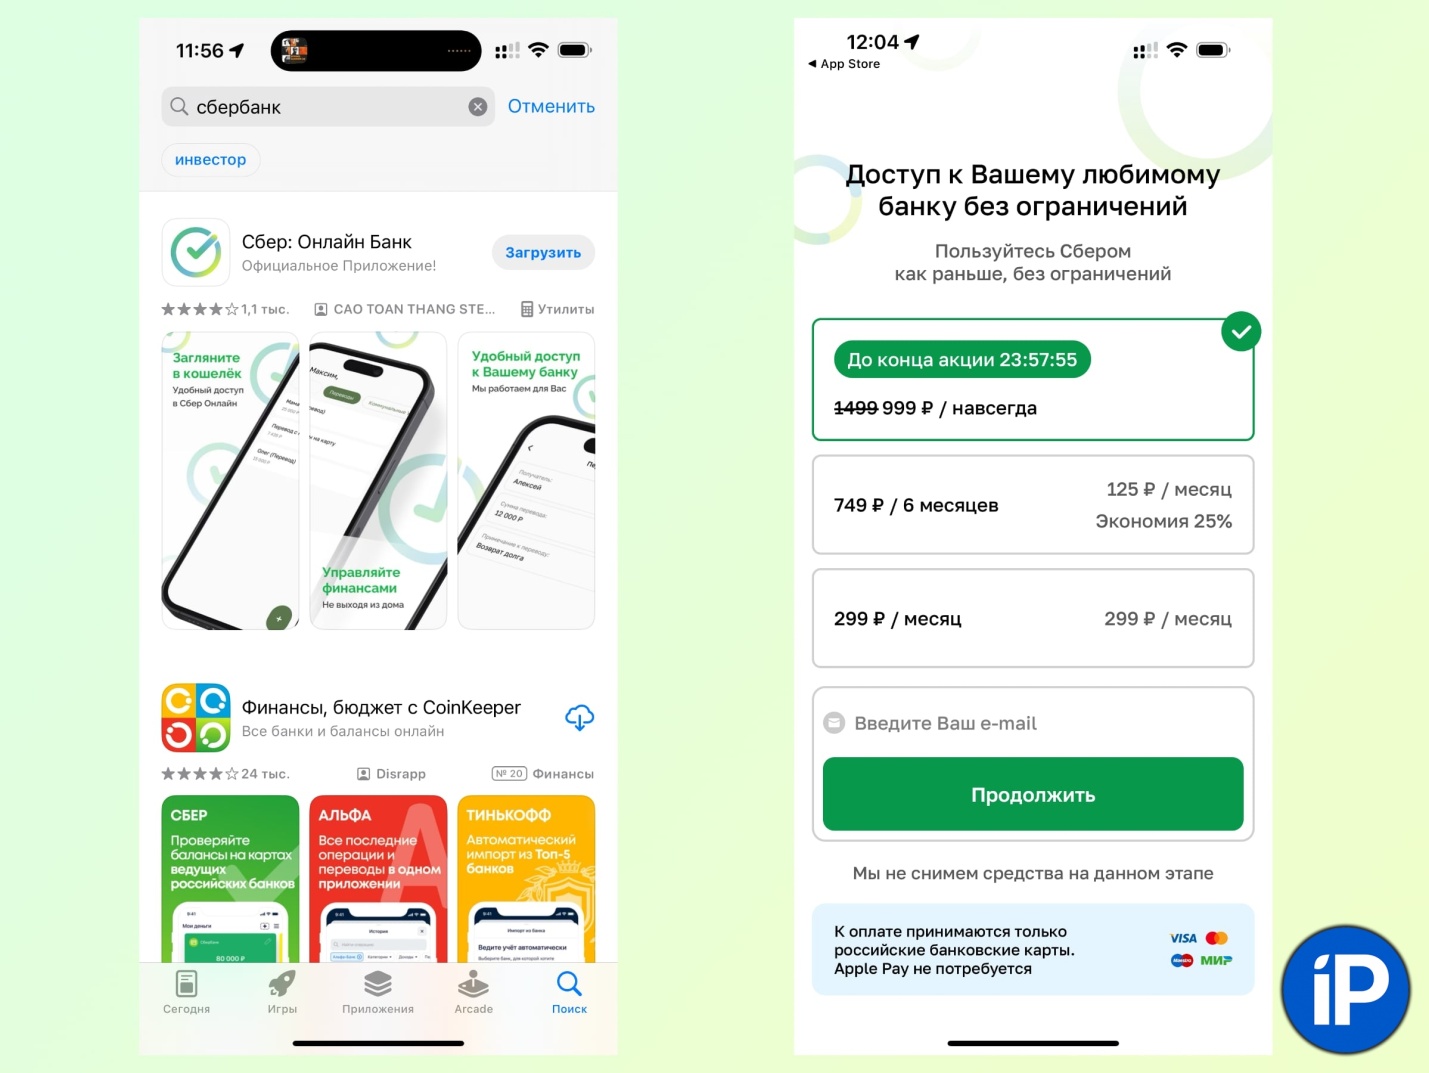
В магазине приложений Apple для мобильных платформ объявилось очередное творение мошенников — «Сбер: Онлайн Банк». Российская кредитно-финансовая организация подтвердила, что это фейк.

Поддельная прога выполнена в стилистике Сбербанка и заимствует его логотип. В качестве разработчика указана Cao Tan Thang Steel company LTD. Рейтинг на странице App Store явно накручен, отзывы сплошь негативные.

После установки приложение предлагает оформить платную подписку для доступа к личному кабинету Сбербанка. К оплате принимаются только российские банковские карты, для оформления требуется указать имейл.


В телеграм-канале Сбера сегодня, 15 апреля, было опубликовано предупреждение о том, что данный софт — мошеннический. Те, кто хочет установить на iPhone финансовое приложение, могут сделать это в любом офисе банка.

Если фальшивка уже скачана, внесенную информацию нужно удалить, как и саму программу, а также сменить пароль на доступ к личному кабинету. Для блокировки скомпрометированных карт рекомендуется обращаться в техподдержку Сбера.

Мошенники далеко не первый раз пытаются ввести россиян в заблуждение, протаскивая поддельные приложения подсанкционных банков в официальные магазины Apple и Google. Так, недавно в App Store объявились новые имитации ВТБ и «Тинькофф Банка»; установка таких клонов грозит потерей данных.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru