


Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

Гарда WAF уже в доступе, в том числе онлайн

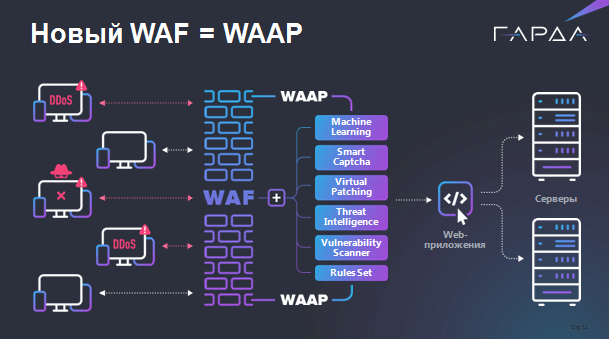
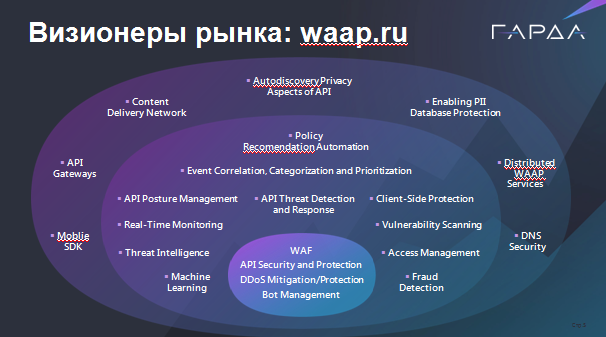
Группа компаний «Гарда» объявила о выпуске WAF собственной разработки. Новый межсетевой экран для веб-приложений предоставляет опцию защиты API и потому позиционируется как WAAP, Web Application and API Protection.

Прошлогодний опрос, проведенный аналитическим центром «Гарда», показал, что в России WAF входят в ТОП-3 технологий защиты бизнеса. В прошлом году объем рынка WAF составил 4,2 млрд, к 2025 году, по прогнозам, достигнет 10,8 млрд.

Рост спроса на решения этого класса подстегивает массирование атак на российские веб-ресурсы. За три квартала 2023 года их количество, по оценке экспертов, увеличилось на 44%. В этом году участились атаки на ИТ-подрядчиков: злоумышленники поняли, что таким образом можно нанести еще больший урон (из-за возможности получения доступа к сетям заказчиков разработок).

У российского рынка WAF есть и другие, внутренние стимулы:

  • развитие сферы онлайн-услуг;
  • курс страны на технологический суверенитет и расширение цифровизации;
  • рост популярности веб API и машинного обучения;
  • ужесточение отраслевых стандартов и норм ИБ.

«Современная реальность делает веб-приложения основным каналом коммуникации между бизнесом и клиентами, становится все больше высоконагруженных приложений, за каждым из них стоит масса сервисов, — комментирует Рустэм Хайретдинов, заместитель гендиректора «Гарда». — Любой элемент этой цепочки в определенной степени уязвим, а отказ одного может повлечь за собой финансовые и репутационные риски. В связи с этим возникают вопросы о том, как обеспечить двустороннюю защиту: без ущерба производительности информационных систем и прерывания бизнес-процессов и безопасность цифровых сервисов и доверенных приложений».

Продукт «Гарда WAF» способен удовлетворить такие потребности: он анализирует трафик веб-приложений, обнаруживает подозрительную активность пользователей, автоматически выявляет уязвимости, блокирует несанкционированный доступ к базам данных, попытки брутфорса и DDoS уровня 7.


Новинка доступна как SaaS и on-premise. Осенью ожидается сертификация ФСТЭК.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru