


6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

6-летняя уязвимость в BMC затрагивает серверы Intel и Lenovo

Уязвимость в веб-сервере Lighttpd, застрагивающая контроллеры управления основной платой (Baseboard Management Controllers, BMC), почти шесть лет игнорировалась техногигантами Intel и Lenovo. В случае эксплуатации этого бага злоумышленники могут обойти защитные механизмы вроде ASLR.

Специалисты компании Binarly, сканируя BMC в Сети, недавно обнаружили уязвимость чтения за пределами границ, которую можно использовать через веб-сервер Lighttpd, обрабатывающий сложенные заголовки HTTP-запросов.

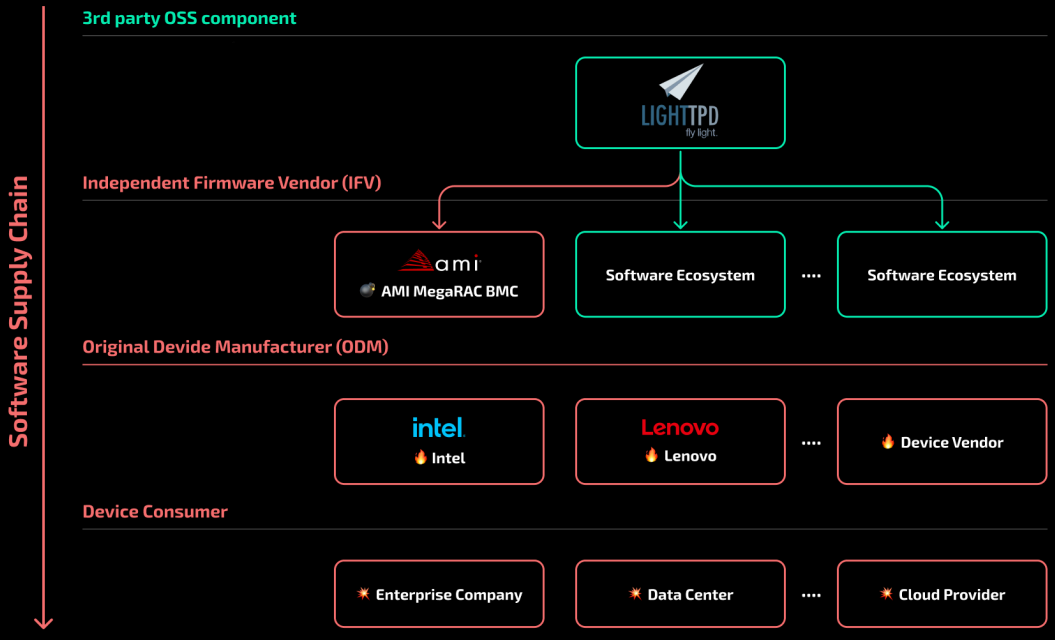
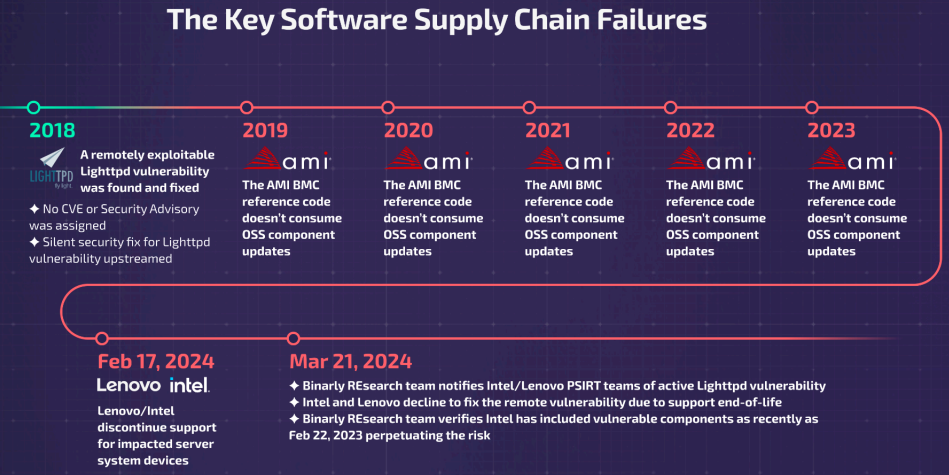
К сожалению, разработчики не стали уведомлять производителей о бреши и даже не присвоили ей CVE-идентификатор: просто тайком выпустили патч в версии Lighthttpd 1.4.51.

Такой подход привёл к тому, что девелоперы AMI MegaRAC BMC пропустили важное обновление и не успели его вовремя интегрировать в свой продукт. В результате вся цепочка поставки оказалась скомпрометирована.


Как известно, микроконтроллеры BMC используются в установленных на серверах материнках, включая системы дата-центров и облачные среды. Они отвечают за удалённое управление, перезагрузку, мониторинг и обновление прошивок.

Как выяснили исследователи из Binarly, Lighttpd оставался без патча с 2019 по 2023 год, что в итоге привело к выпуску множества изначально уязвимых устройств.

«Согласно собранным Binarly Transparency Platform данным, в настоящее время брешь содержат многие продукты от Intel, Lenovo и Supermicro», — рассказали в Binarly.


Специалисты присвоили проблемам внутренние идентификаторы с кратким описанием:

  • BRLY-2024-002 — уязвимость в Lighttpd версии 1.4.45, которая используется в Intel M70KLP с последней прошивкой.
  • BRLY-2024-003 — также затрагивает Lighttpd 1.4.35 и параллельно влияет на Lenovo BMC с последней прошивкой - 2.88.58. В зоне риска модели HX3710, HX3710-F и HX2710-E.
  • BRLY-2024-004 — общая уязвимость в Lighttpd (версии до 1.4.51). Допускает чтение данных из памяти серверного процесса.
Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru