


Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

Хактивисты DumpForums хвастаются кражей 40 Тбайт данных у ДИТ Москвы

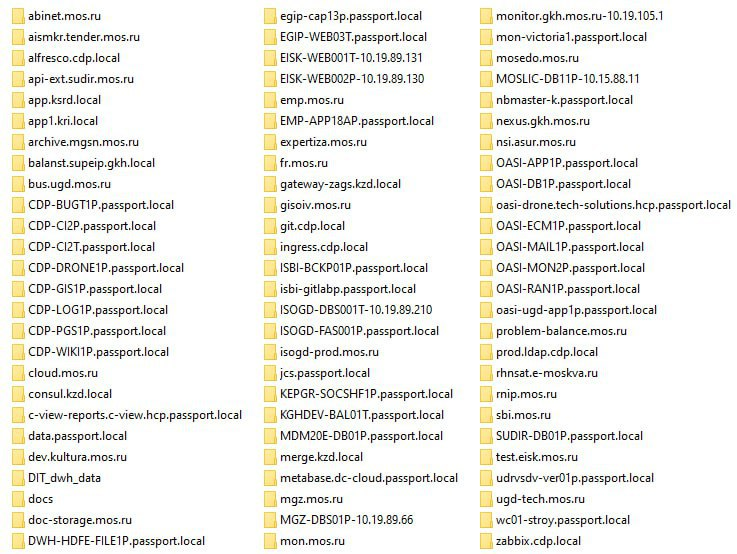
Участники хактивистской группировки DumpForums заявили, что им удалось получить доступ к сети Департамента информационных технологий Москвы (ДИТ) и выгрузить базы различных ресурсов — суммарно 40 Тбайт данных.

По словам злоумышленников, первые серверы ДИТ они взломали год назад. Закрепившись в сети, взломщики приступили к поиску нужной информации и в итоге якобы выкачали базы данных ЕМИАС, ИС УДРВС (система управления данными в распределенной вычислительной среде), портала mos.ru, СУДИР (система управления доступом к инфоресурсам столицы) и многих других ресурсов.

Согласно заявлению, в утечку попали ПДн москвичей и отдельно — госслужащих, а также информация о разработках ДИТ.


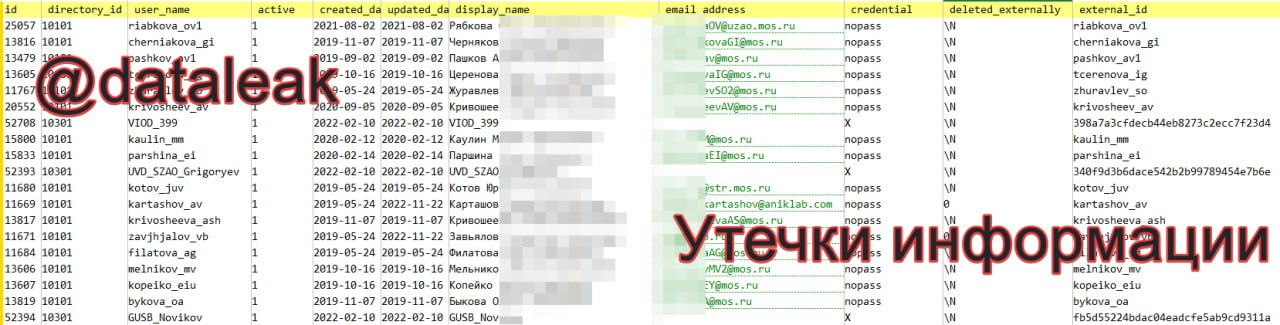
В подтверждение своих слов хактивисты выложили дамп базы данных jira.cdp.local на 335 586 строк. Анализ показал, что файл содержит следующую информацию:

  • юзернейм;
  • ФИО;
  • имейл (288 395 адресов @mos.ru);
  • дата регистрации и обновления записи (с 24.05.2019 по 20.06.2023);
  • внутренние идентификаторы.


По данным телеграм-канала «Утечки информации», ранее в даркнете появилось объявление о продаже дампа базы данных zdrav.mos.ru от сентября 2023 года. Убедиться в достоверности информации экспертам не удалось.

В прошлом году гиперактивные DumpForums утверждали, что взломали «Интурист», «Первый Бит» и BI.ZONE, в 2022-м — ФНС России.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru