


Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Notepad++ просит пользователей помочь избавиться от сайта-подражателя

Разработчики Notepad++ обратились к пользователям за помощью: нужно «положить» поддельный веб-сайт, выдающий себя за официальный ресурс Notepad++, но при этом не связанный с проектом.

В настоящее время, кстати, фейковый сайт ведёт посетителей на легитимную страницу загрузки Notepad++, однако всё равно имеются опасения, что эта ссылка в один момент может поменяться на вредоносную.

Разработчики текстового редактора обратились к сообществу с просьбой помочь избавиться от ресурса notepad[.]plus. Последний использует брендирование официального источника и довольно высоко мелькает в поисковой выдаче.

Его ни в коем случае нельзя путать с подлинным веб-ресурсом — notepad-plus-plus.org. Дон Хо, один из девелоперов Notepad++, пишет следующее:

«Я получил очень много жалоб по электронной почте, в соцсетях и на форумах, в которых пользователи указывали на поддельный веб-сайт, имитирующий наш официальный ресурс. Есть мнение, что он представляет угрозу для нашего комьюнити».

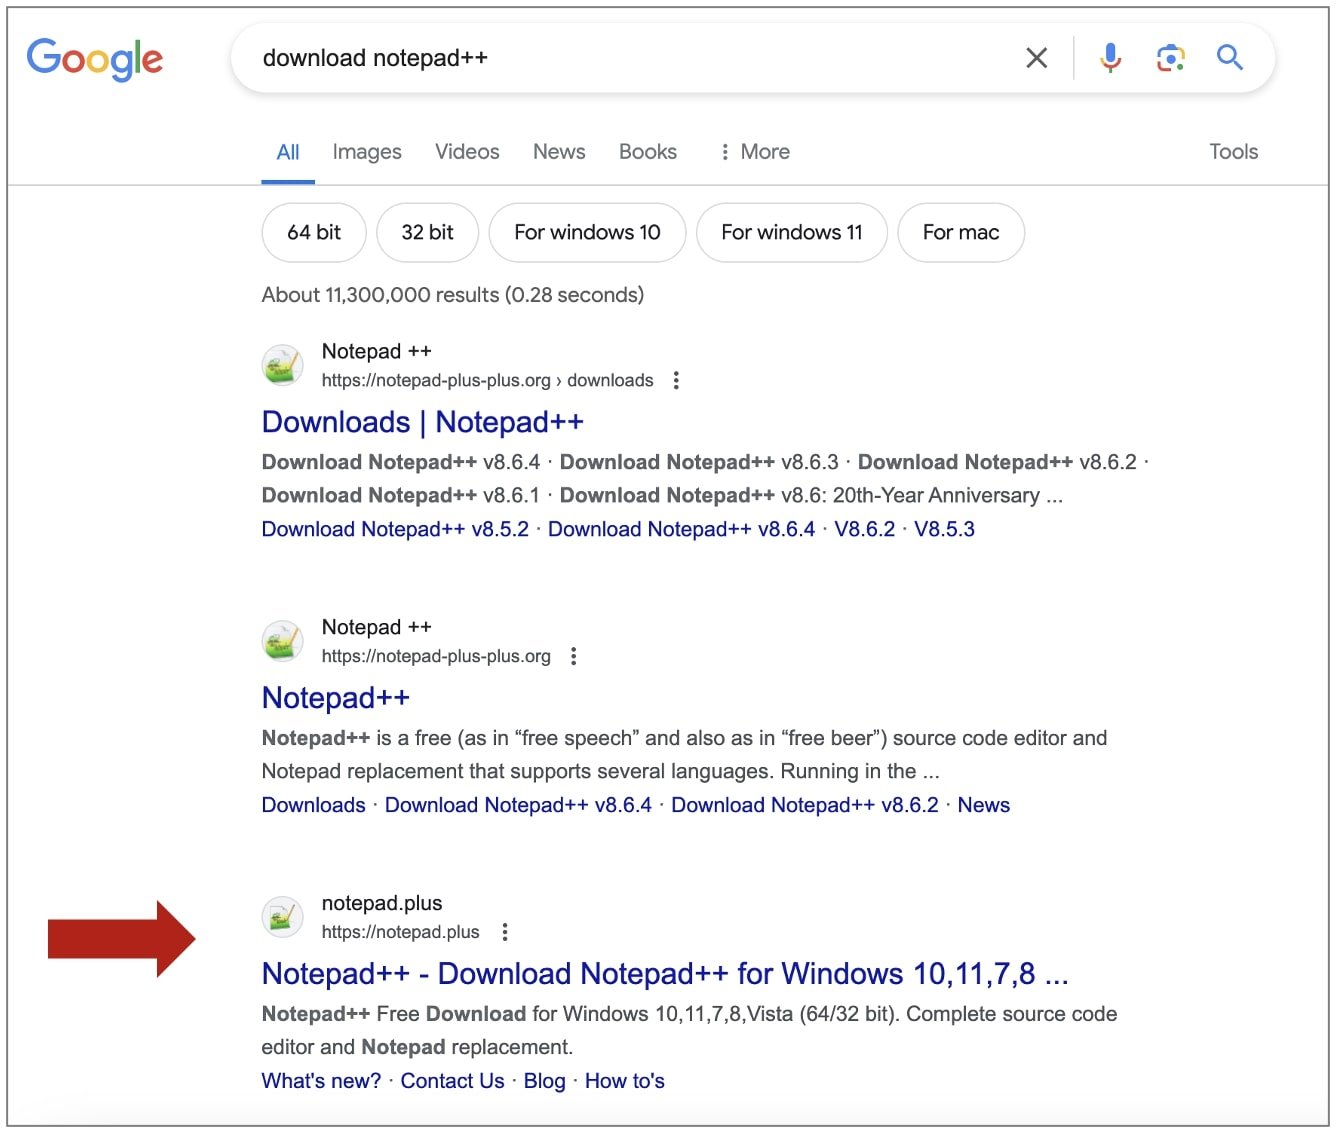
Если ввести в Google поисковой запрос «скачать Notepad++», фейковый notepad[.]plus будет одним из топовых результатов. Например, аналитики из BleepingComputer проверили это утверждение, и вот результат:

Источник: BleepingComputer


Всё бы ничего, учитывая, что сайт отправляет на загрузку легитимного установщика текстового редактора, однако Хо указывает на вредоносную рекламу, которая якобы присутствует на каждой странице этого ресурса.

В сущности, Хо считает, что администраторы фейкового сайта банально паразитируют на бренде Notepad++, что само по себе не очень порядочно, не говоря уже о потенциальных киберрисках.

Пользователей просят жаловаться на notepad[.]plus через форму Google Safebrowsing.

Напомним, в октябре мы писали о вредоносной рекламе, которая атаковала желающих скачать Notepad++.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru