


Google Chrome обзавёлся песочницей для движка V8

Google Chrome обзавёлся песочницей для движка V8

Google Chrome обзавёлся песочницей для движка V8

Google добавила поддержку песочницы V8 в браузере Chrome. Таким образом разработчики хотят избавить пользователей от проблем с повреждением памяти — классом уязвимостей, которым могут воспользоваться злоумышленники.

Как отмечает Сэмюэль Гросс из V8 Security, эта песочница предназначена для предотвращения повреждения памяти в V8 и распространения этого бага внутри хост-процесса.

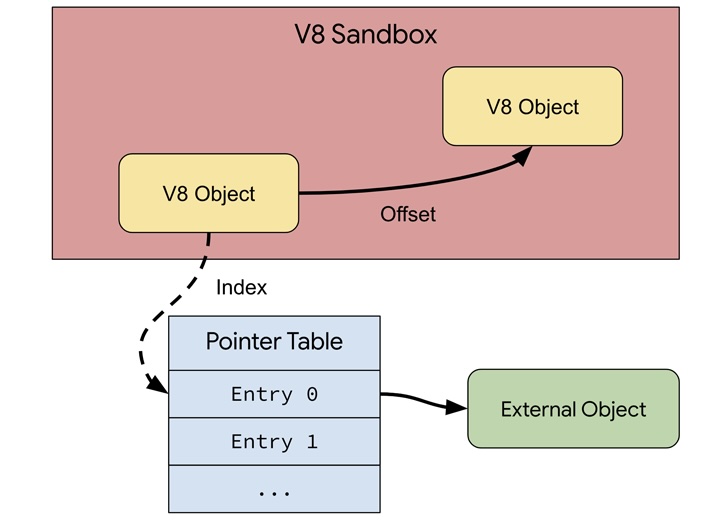
Сама Google описывает V8 Sandbox как легковесную песочницу внутри процесса для JavaScript- и WebAssembly-движка, задача которой — снизить риски эксплуатации типичных брешей в V8.

Замысел разработчиков заключается в том, чтобы ограничить возможность выполнения кода V8 подмножеством виртуального адресного пространства процесса и изолировать его от остальной части процесса. Это нивелирует угрозу эксплуатации определённого типа уязвимостей.

Ранее пользователи Chrome находились в зоне риска в том числе из-за множества дыр в V8 (включая 0-day).

«Функциональность песочницы берёт в расчёт, что атакующий сможет произвольно модифицировать любую память внутри адресного пространства изолированной среды», — объясняет команда Chromium.

«Песочница также принимает во внимание возможность читать память за её пределами (например, через побочные аппаратные каналы). Именно поэтому задача здесь — защитить остальную часть процесса от действий злоумышленника».

Гросс предложил снизить риски возникновения уязвимостей в V8, перейдя на более безопасный для памяти язык — Rust. Рассматривался также ряд аппаратных мер, таких как теггирование памяти.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru