


Google Chrome обзавёлся песочницей для движка V8

Google Chrome обзавёлся песочницей для движка V8

Google Chrome обзавёлся песочницей для движка V8

Google добавила поддержку песочницы V8 в браузере Chrome. Таким образом разработчики хотят избавить пользователей от проблем с повреждением памяти — классом уязвимостей, которым могут воспользоваться злоумышленники.

Как отмечает Сэмюэль Гросс из V8 Security, эта песочница предназначена для предотвращения повреждения памяти в V8 и распространения этого бага внутри хост-процесса.

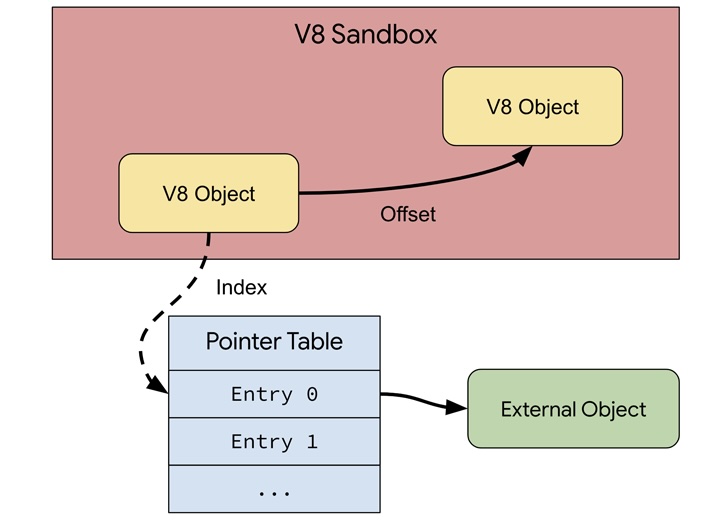
Сама Google описывает V8 Sandbox как легковесную песочницу внутри процесса для JavaScript- и WebAssembly-движка, задача которой — снизить риски эксплуатации типичных брешей в V8.

Замысел разработчиков заключается в том, чтобы ограничить возможность выполнения кода V8 подмножеством виртуального адресного пространства процесса и изолировать его от остальной части процесса. Это нивелирует угрозу эксплуатации определённого типа уязвимостей.

Ранее пользователи Chrome находились в зоне риска в том числе из-за множества дыр в V8 (включая 0-day).

«Функциональность песочницы берёт в расчёт, что атакующий сможет произвольно модифицировать любую память внутри адресного пространства изолированной среды», — объясняет команда Chromium.

«Песочница также принимает во внимание возможность читать память за её пределами (например, через побочные аппаратные каналы). Именно поэтому задача здесь — защитить остальную часть процесса от действий злоумышленника».

Гросс предложил снизить риски возникновения уязвимостей в V8, перейдя на более безопасный для памяти язык — Rust. Рассматривался также ряд аппаратных мер, таких как теггирование памяти.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru