


Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

Мошенники рассылают россиянам фишинговые письма от имени Looker Studio

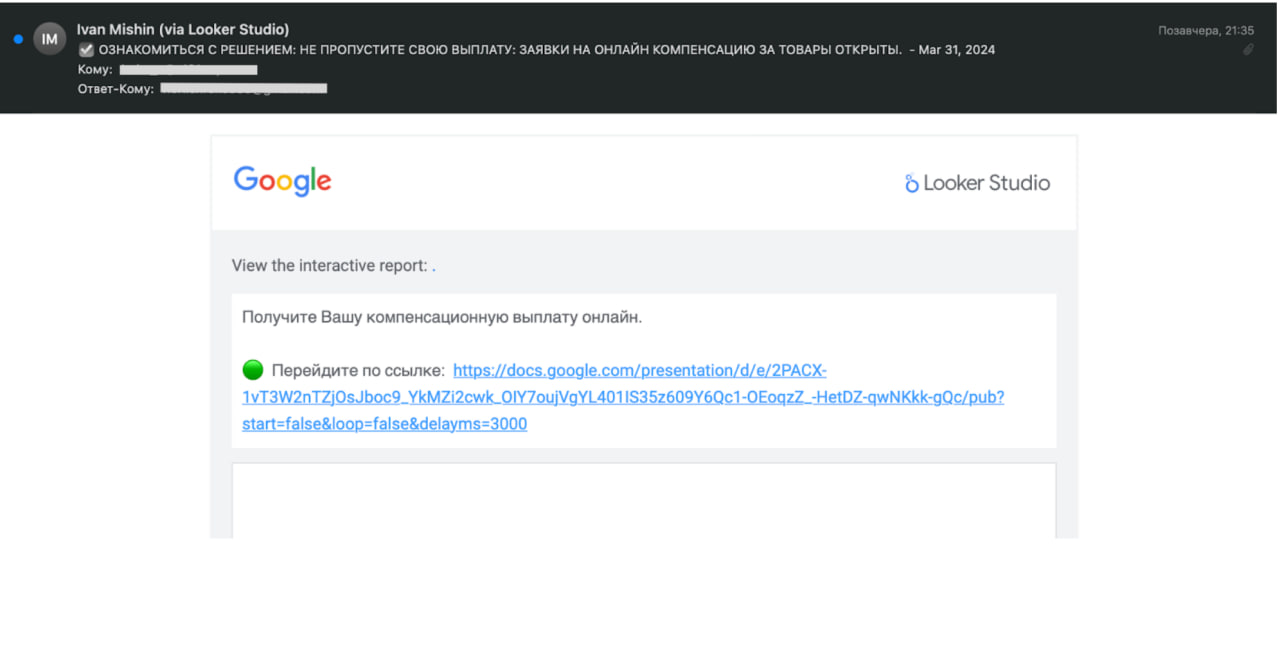
В России набирает обороты новая мошенническая схема: киберпреступники отправляют фишинговые ссылки клиентам кредитных организаций под видом популярного сервиса компании Google — Looker Studio.

Ранее подобным образом злоумышленники действовали за рубежом, однако теперь эта практика используется и в кибератаках на россиян. О новой кампании рассказали специалисты F.A.C.C.T.

Граждане получают письма с заголовком «Получите Вашу компенсационную выплату онлайн» и ссылкой, по которой надо перейти для оформления компенсации. В качестве отправителя указан адрес looker-studio-noreply@google.com.


В данной кампании рассылки ничем не отличаются от тех, что сделаны в Google Looker Studio — популярном онлайн-инструменте для преобразования данных в настраиваемые информативные отчёты.

На руку кибермошенникам играет тот факт, что электронная почта имеет механизмы защиты, такие как SPF и DKIM, с помощью которых можно установить подлинность письма.

Например, в фишинговых рассылках SPF успешно проверяется, а DKIM-подпись google.com — полностью подтверждена. Если отследить маршрут письма, первоисточником выступает сервер Google.

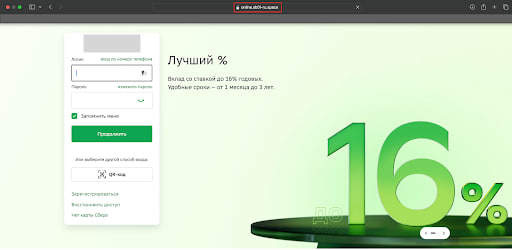
URL в таких рассылках ведёт получателя на Google-презентацию, в которой размещён единственный слайд, выступающий ссылкой на мошеннический сайт. На этом ресурсе пользователя просят оставить логин и пароль для входа в личный кабинет онлайн-банка.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru