


Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

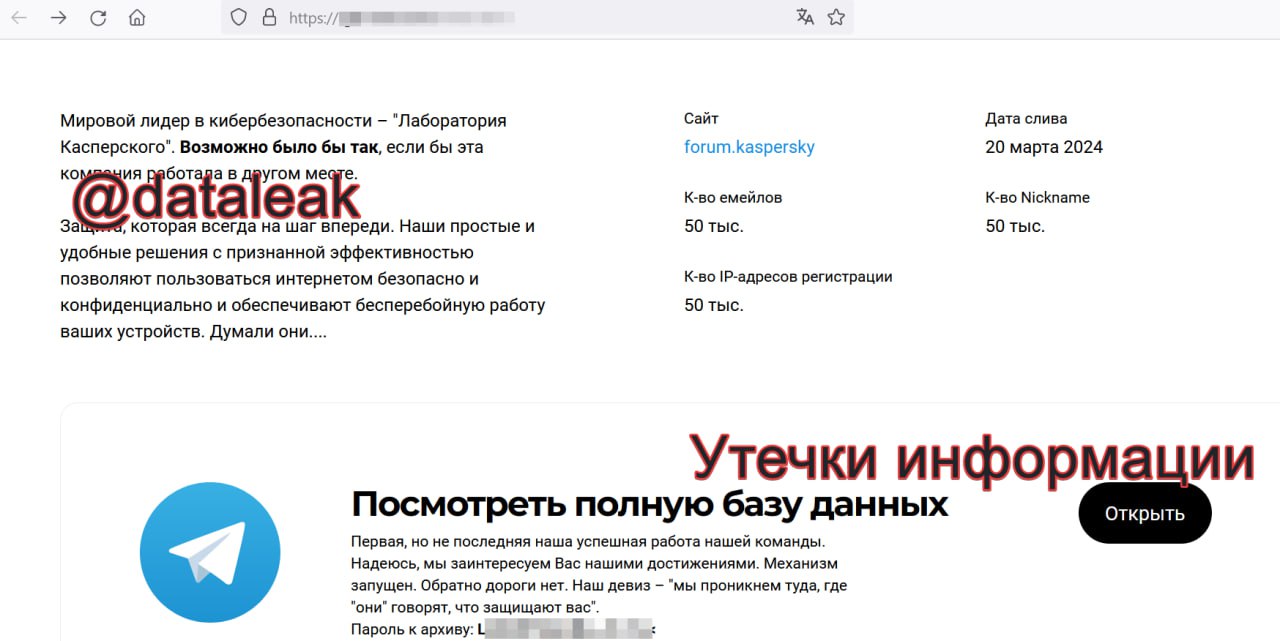
Вчера вечером появилась информация от одной из киберпреступных группировок о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского» (forum.kaspersky[.]com). Позже аналитики DLBI выяснили, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

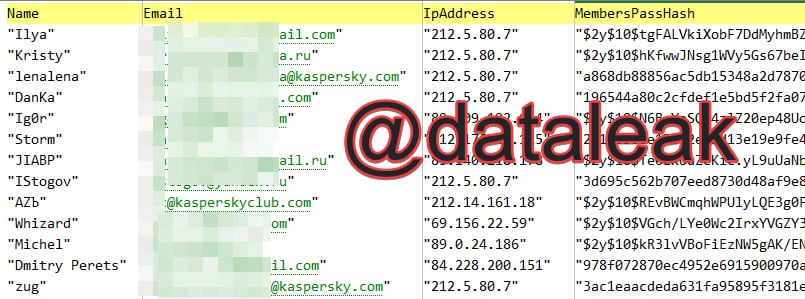
Как писал телеграм-канал «Утечки информации», в открытый доступ выложили 56 797 строк, содержащих следующие сведения:

  • Логины;
  • Адреса электронной почты;
  • IP-адреса;
  • Хешированные пароли (MD5 и bcrypt).


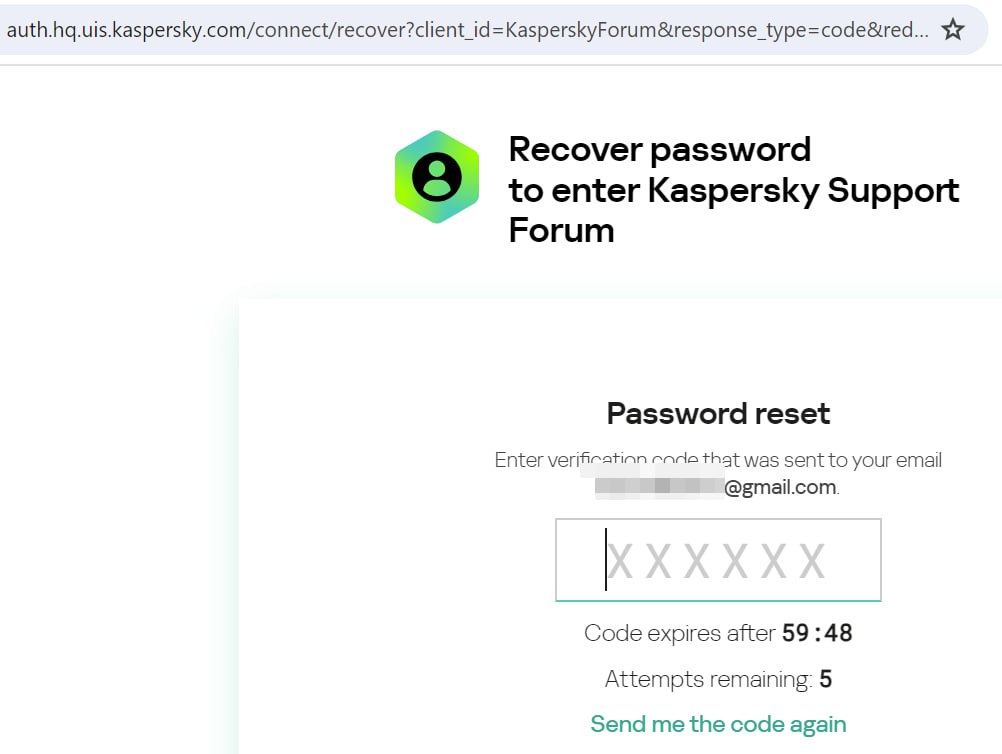
Исследователи сразу оговорились, что попытка проверить подлинность данных с помощью восстановления данных на ресурсе auth.hq.uis.kaspersky.com не дала однозначного результата.


Зато проверка случайных имейлов на сайте клуба Kaspersky — forum.kasperskyclub.ru — показала, что все учётные записи настоящие.

Представители Kaspersky поделились следующим комментарием, разъясняющим ситуацию:

«Лаборатория Касперского» провела проверку информации, опубликованной на интернет-ресурсах, об утечке данных и сообщает, что инфраструктура компании не была скомпрометирована.

Атаке подвергся исключительно хостинг-провайдер, на площадке которого располагался сайт форума фан-клуба компании - forum.kasperskyclub.ru, она находилась вне инфраструктуры компании.

Данные пользователей продуктов компании не были затронуты, так как хранятся и надежно защищаются непосредственно в инфраструктуре «Лаборатории Касперского».

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru