


Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

Хакеры добрались до данных пользователей клуба Лаборатории Касперского

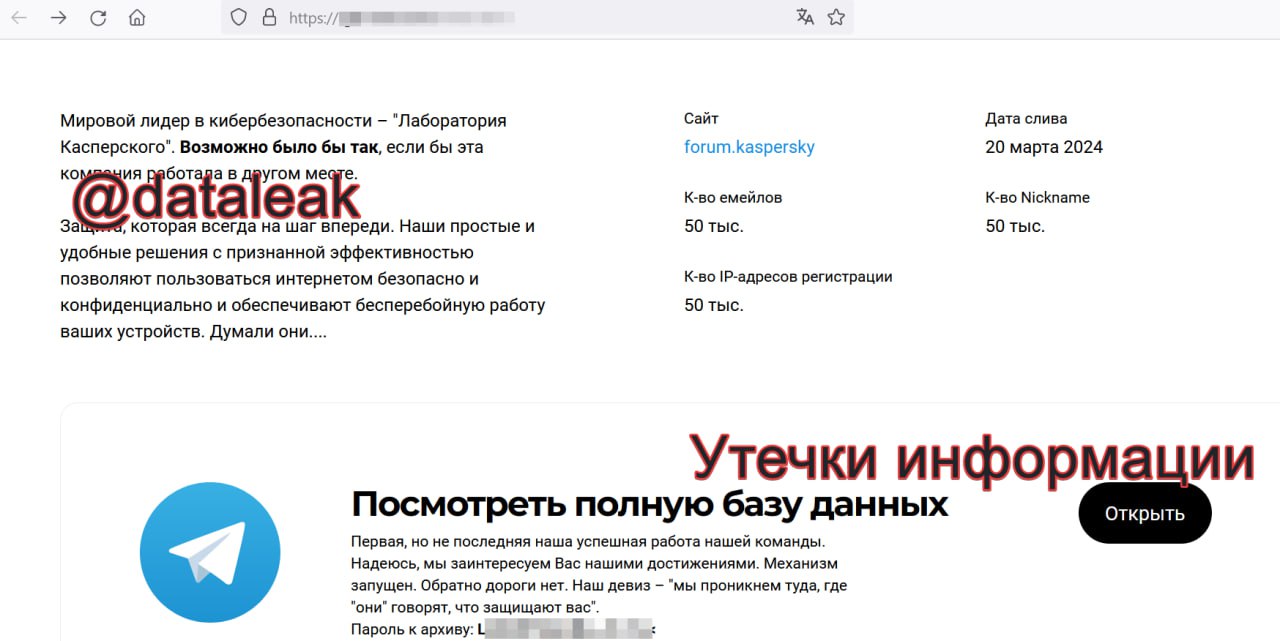
Вчера вечером появилась информация от одной из киберпреступных группировок о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского» (forum.kaspersky[.]com). Позже аналитики DLBI выяснили, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

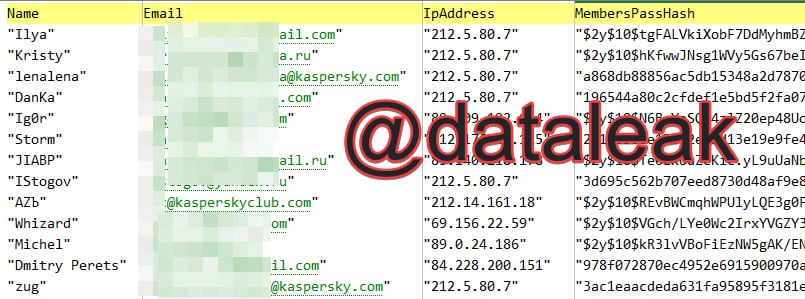
Как писал телеграм-канал «Утечки информации», в открытый доступ выложили 56 797 строк, содержащих следующие сведения:

  • Логины;
  • Адреса электронной почты;
  • IP-адреса;
  • Хешированные пароли (MD5 и bcrypt).


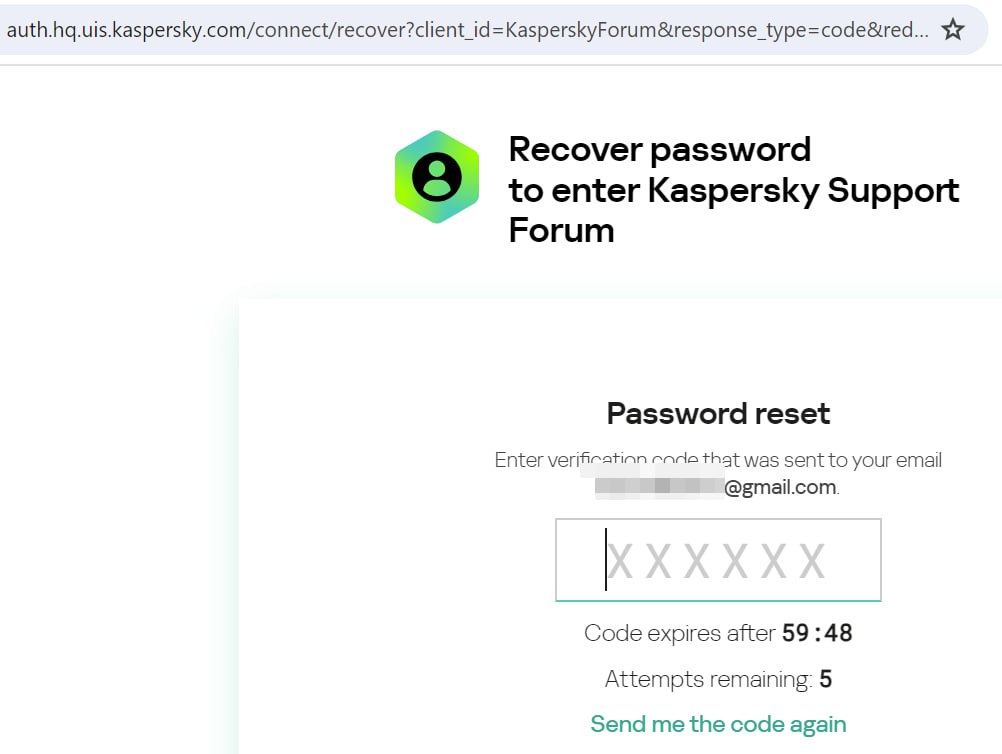
Исследователи сразу оговорились, что попытка проверить подлинность данных с помощью восстановления данных на ресурсе auth.hq.uis.kaspersky.com не дала однозначного результата.


Зато проверка случайных имейлов на сайте клуба Kaspersky — forum.kasperskyclub.ru — показала, что все учётные записи настоящие.

Представители Kaspersky поделились следующим комментарием, разъясняющим ситуацию:

«Лаборатория Касперского» провела проверку информации, опубликованной на интернет-ресурсах, об утечке данных и сообщает, что инфраструктура компании не была скомпрометирована.

Атаке подвергся исключительно хостинг-провайдер, на площадке которого располагался сайт форума фан-клуба компании - forum.kasperskyclub.ru, она находилась вне инфраструктуры компании.

Данные пользователей продуктов компании не были затронуты, так как хранятся и надежно защищаются непосредственно в инфраструктуре «Лаборатории Касперского».

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru