


Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

Фишеры устроили в Telegram конкурсы для менеджеров и пиарщиков

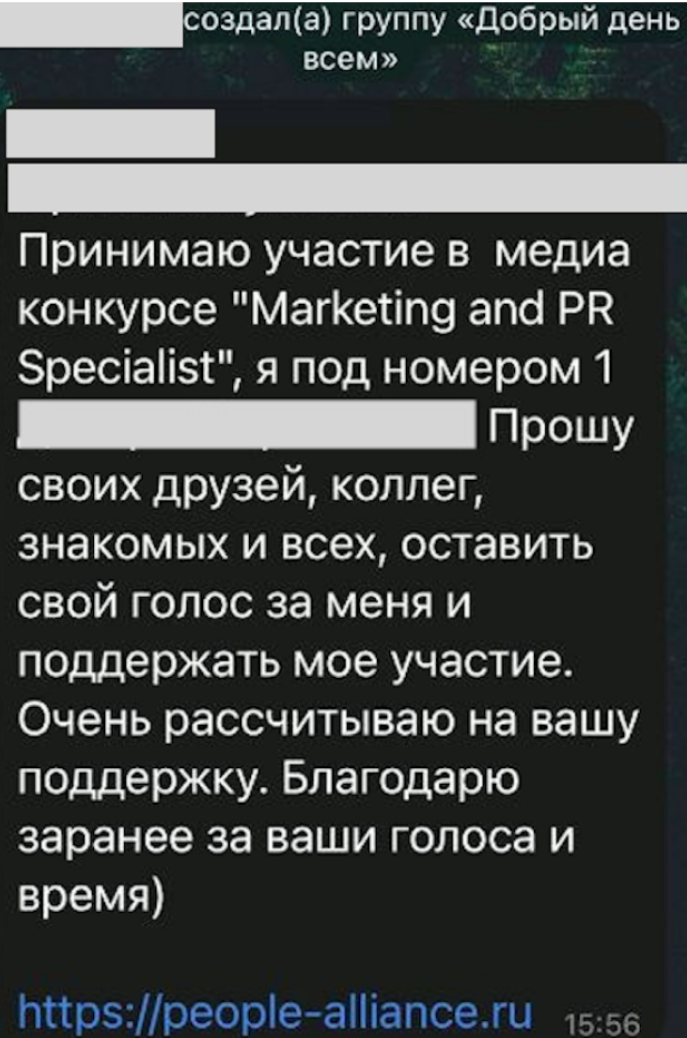
Злоумышленники открыли новый сезон охоты на аккаунты Telegram. Пользователей добавляют в специально созданную группу и просят голосовать за участников конкурса медиаменеджеров или пиарщиков, пройдя по ссылке на фишинговый сайт.

Эксперты F.A.C.C.T. выявили 462 домена, используемых для кражи учетов в рамках данной схемы. Все они созданы в период с декабря 2023 года по минувший март.

Чтобы уберечь свои группы от блокировки, мошенники присваивают им безобидные имена: «Всем привет», «Добрый день всем», «Доброе утро» и т. п. Сообщения с просьбой проголосовать за участника мифического конкурса содержат ссылку на сторонний ресурс.


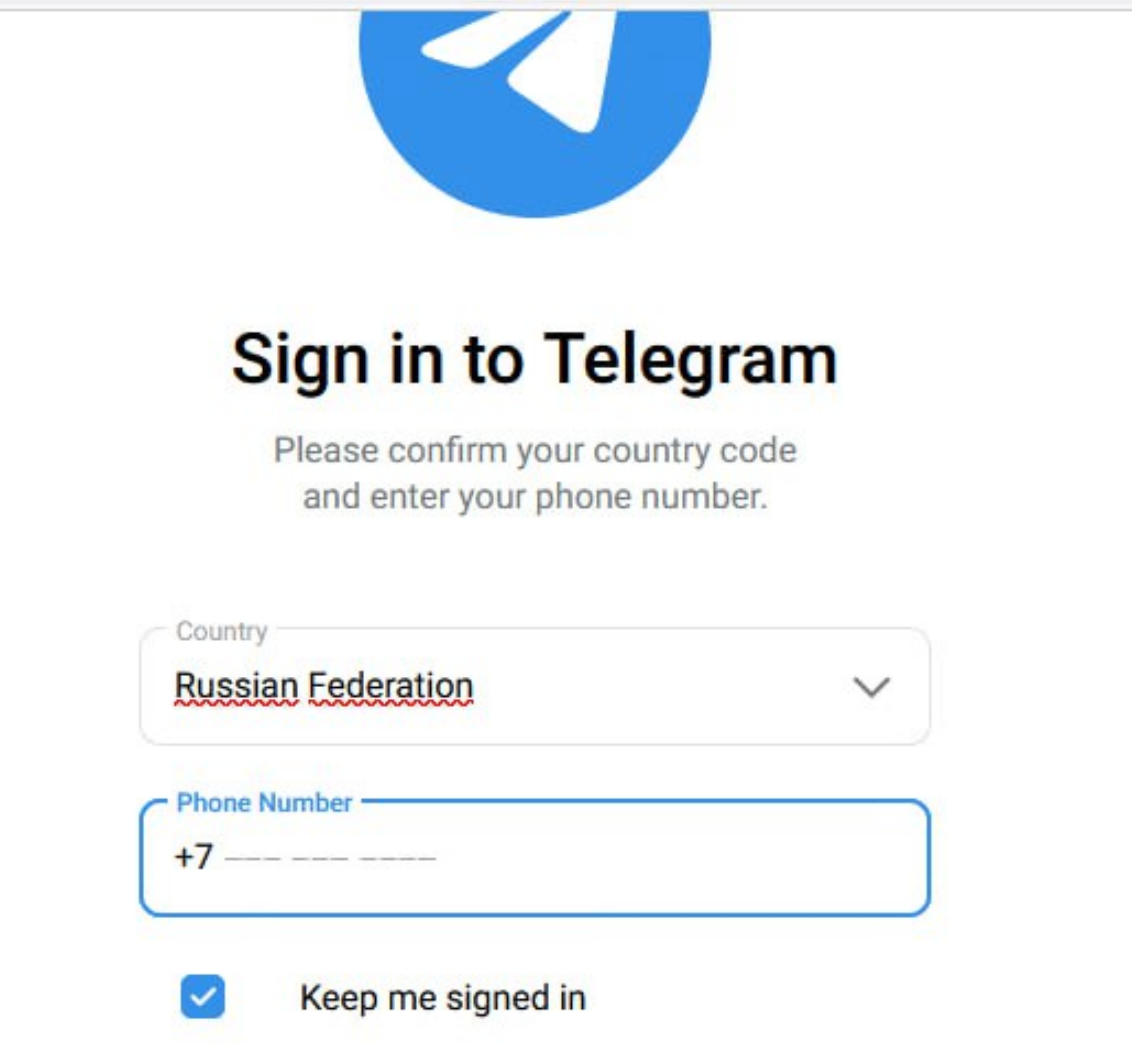
На нем приведен список кандидатов с количеством отданных голосов. После выбора происходит редирект на другой поддельный ресурс, с фишинговой формой входа в Telegram.

Выявлено два вида таких страниц: авторизация по QR-коду и через отправку одноразового кода на телефон. Если попавший в ловушку юзер совершит искомое действие, злоумышленники получат доступ к его аккаунту.


Профиль сразу отвязывают от телефона жертвы, и по найденным в базе контактам проводится рассылка приглашений принять участие в голосовании.

Приманка в виде выдуманного конкурса не нова и ранее уже применялась для угона Telegram-аккаунтов. Чтобы получить заветный ключ, мошенники также могут пообещать премиум-подписку в подарок, прислать поддельное сообщение ИБ-службы мессенджера с об угрозе блокировки или предложить партнерство от имени крупного рекламодателя. С недавних пор для обмана русскоязычных пользователей Telegram используются дипфейки — правда, пока только с целью отъема денег у граждан.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru