


Новые версии Android-трояна Vultur маскируются под McAfee Security

Новые версии Android-трояна Vultur маскируются под McAfee Security

Новые версии Android-трояна Vultur маскируются под McAfee Security

Специалисты зафиксировали распространение новой версии банковского трояна для Android — Vultur. Свежие образцы вредоноса отличаются более продвинутыми функциональными возможностями по части удаленного доступа, а также улучшенным механизмом ухода от детектирования.

Об атаках Vultur в 2022 году рассказывали специалисты компании ThreatFabric. Тогда в Google Play нашлись пять загрузчиков банковских Android-троянов.

Напомним, мы анализировали Vultur и его дроппер, пытаясь понять, как атаки банковского трояна устроены изнутри.

Интересно, что по итогам 2023 года компания Zimperium включила Vultur в топ-10 наиболее активных троянов, поскольку деятельность вредоноса затронула 122 приложений в 15 странах.

Теперь исследователи из Fox-IT предупреждают о новой версии трояна для Android. Последняя использует технику гибридной атаки: операторы ловят жертв на крючок через смишинг (СМС-фишинг), сам зловред попадает на устройства под маской защитного приложения McAfee Security.

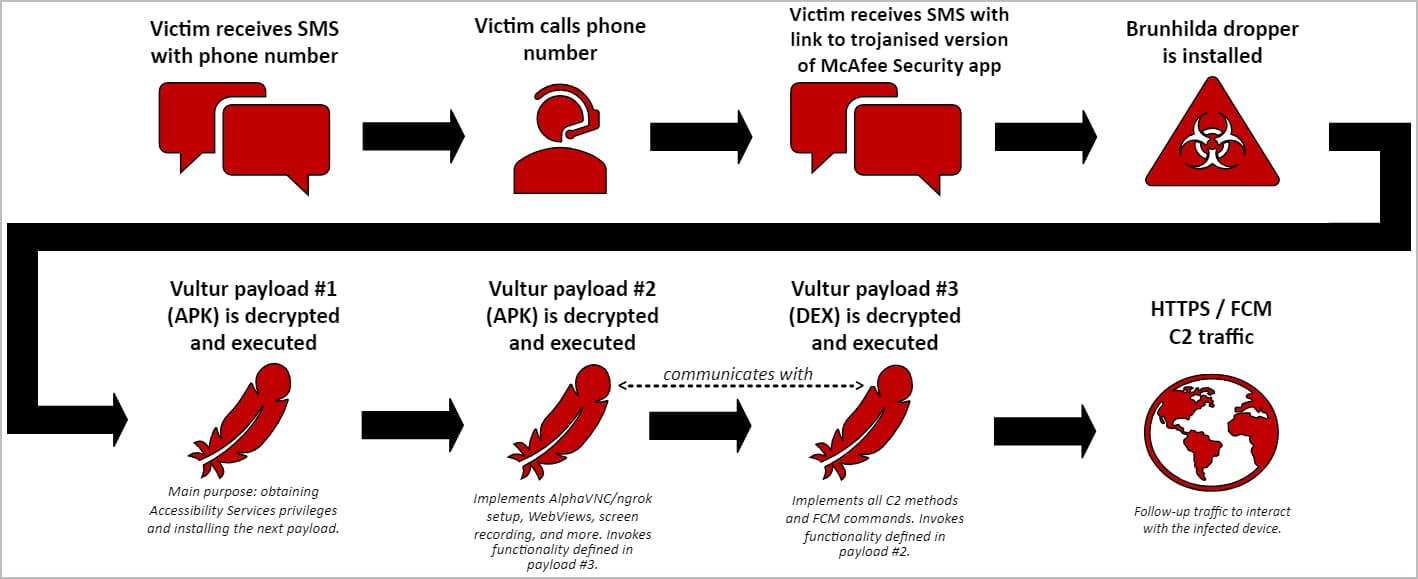
В СМС-сообщениях целевого пользователя пугают несанкционированной транзакцией и настоятельно советуют позволить по предоставленному номеру для получения рекомендаций. Само собой, на том конце провода сидит злоумышленник, пытающийся склонить потенциальную жертву к установке фейкового McAfee Security.

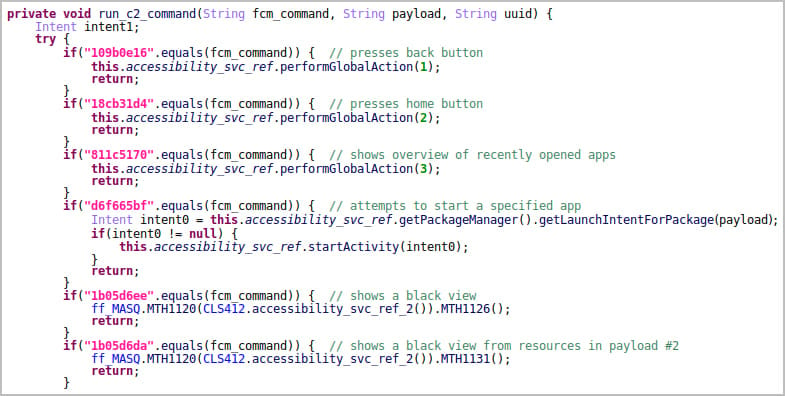
Приложение содержит сюрприз — дроппер Brunhilda. После установки приложение расшифровывает и выполняет три пейлоада, связанных с Vultur: два APK и DEX-файл. Последние получают доступ к специальным возможностям операционной системы (Accessibility Services), устанавливают инструменты для удаленного доступа и связываются с командным сервером (C2).


Последняя на данный момент версия Vultur сохранила ключевую функциональность предыдущих семплов: запись экрана, функции кейлогера, удаленное подключение с помощью AlphaVNC и ngrok. Вместе с тем трояну добавили множество новых фич:

  • Управление файлами, включая возможность скачивания, загрузки, удаления, инсталляции и поиска.
  • Использование Accessibility Services для осуществления кликов, скроллинга и свайпов.
  • Блокировка запуска определенных приложений на устройстве, демонстрируя пользователю кастомный HTML-шаблон и сообщение «Temporarily Unavailable».
  • Вывод кастомных уведомлений в строке состояния, чтобы ввести жертву в заблуждение.
  • Отключение Keyguard для обхода блокировки экрана и получения неограниченного доступа к устройству.


Помимо этого, последние образцы Vultur обновили механизм ухода от детектирования: шифрует связь с командным сервером (AES + Base64), задействует несколько зашифрованных пейлоадов, которые расшифровываются на лету.

Троян использует собственный код для расшифровки полезной нагрузки, что затрудняет обратный инжиниринг тушки зловреда.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru