


Новые версии Android-трояна Vultur маскируются под McAfee Security

Новые версии Android-трояна Vultur маскируются под McAfee Security

Новые версии Android-трояна Vultur маскируются под McAfee Security

Специалисты зафиксировали распространение новой версии банковского трояна для Android — Vultur. Свежие образцы вредоноса отличаются более продвинутыми функциональными возможностями по части удаленного доступа, а также улучшенным механизмом ухода от детектирования.

Об атаках Vultur в 2022 году рассказывали специалисты компании ThreatFabric. Тогда в Google Play нашлись пять загрузчиков банковских Android-троянов.

Напомним, мы анализировали Vultur и его дроппер, пытаясь понять, как атаки банковского трояна устроены изнутри.

Интересно, что по итогам 2023 года компания Zimperium включила Vultur в топ-10 наиболее активных троянов, поскольку деятельность вредоноса затронула 122 приложений в 15 странах.

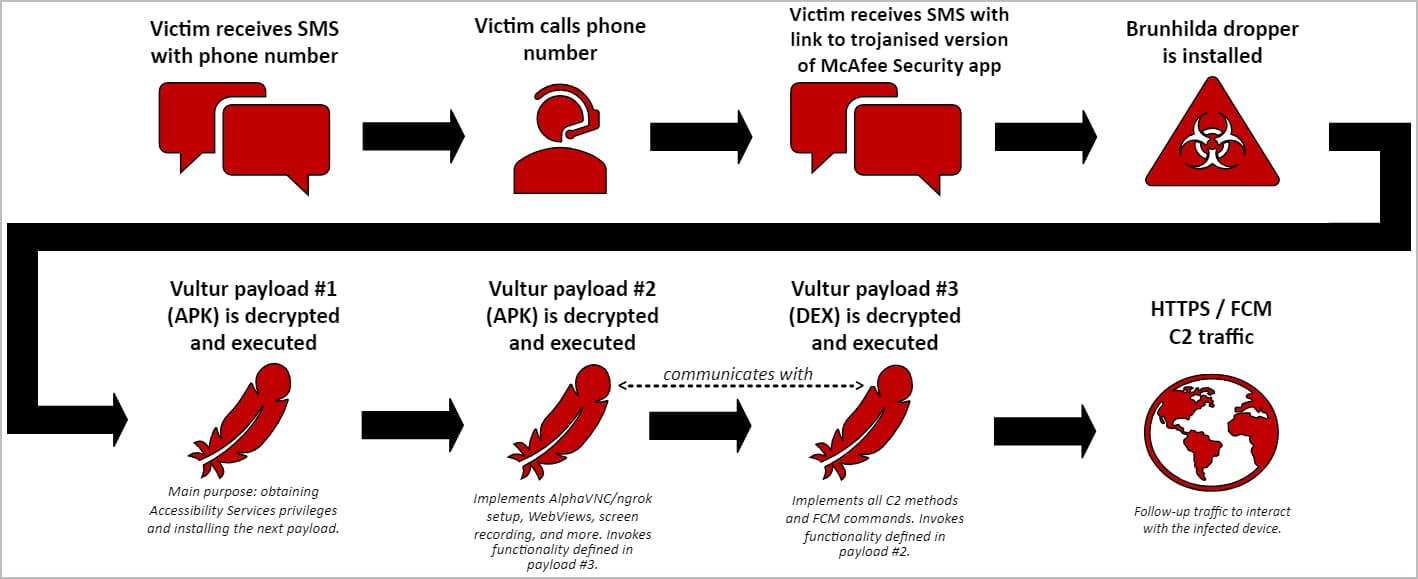
Теперь исследователи из Fox-IT предупреждают о новой версии трояна для Android. Последняя использует технику гибридной атаки: операторы ловят жертв на крючок через смишинг (СМС-фишинг), сам зловред попадает на устройства под маской защитного приложения McAfee Security.

В СМС-сообщениях целевого пользователя пугают несанкционированной транзакцией и настоятельно советуют позволить по предоставленному номеру для получения рекомендаций. Само собой, на том конце провода сидит злоумышленник, пытающийся склонить потенциальную жертву к установке фейкового McAfee Security.

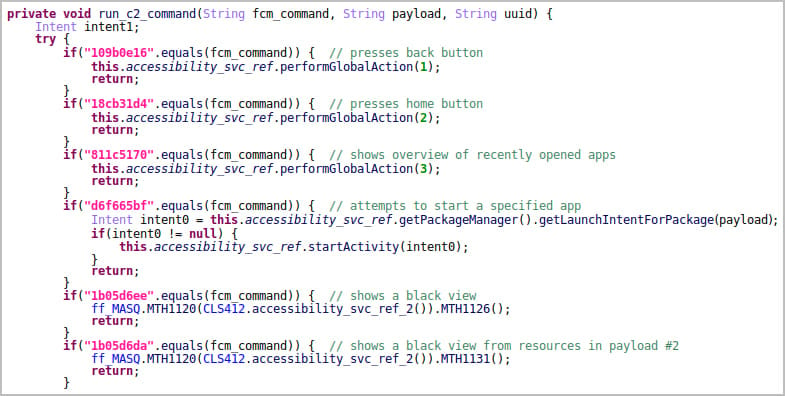
Приложение содержит сюрприз — дроппер Brunhilda. После установки приложение расшифровывает и выполняет три пейлоада, связанных с Vultur: два APK и DEX-файл. Последние получают доступ к специальным возможностям операционной системы (Accessibility Services), устанавливают инструменты для удаленного доступа и связываются с командным сервером (C2).


Последняя на данный момент версия Vultur сохранила ключевую функциональность предыдущих семплов: запись экрана, функции кейлогера, удаленное подключение с помощью AlphaVNC и ngrok. Вместе с тем трояну добавили множество новых фич:

  • Управление файлами, включая возможность скачивания, загрузки, удаления, инсталляции и поиска.
  • Использование Accessibility Services для осуществления кликов, скроллинга и свайпов.
  • Блокировка запуска определенных приложений на устройстве, демонстрируя пользователю кастомный HTML-шаблон и сообщение «Temporarily Unavailable».
  • Вывод кастомных уведомлений в строке состояния, чтобы ввести жертву в заблуждение.
  • Отключение Keyguard для обхода блокировки экрана и получения неограниченного доступа к устройству.


Помимо этого, последние образцы Vultur обновили механизм ухода от детектирования: шифрует связь с командным сервером (AES + Base64), задействует несколько зашифрованных пейлоадов, которые расшифровываются на лету.

Троян использует собственный код для расшифровки полезной нагрузки, что затрудняет обратный инжиниринг тушки зловреда.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru