


Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Новый образец вредоносной программы TheMoon атакует маршрутизаторы ASUS и IoT-устройства, собирая их в ботнет. География кампании впечатляет: зафиксированы заражения в 88 странах.

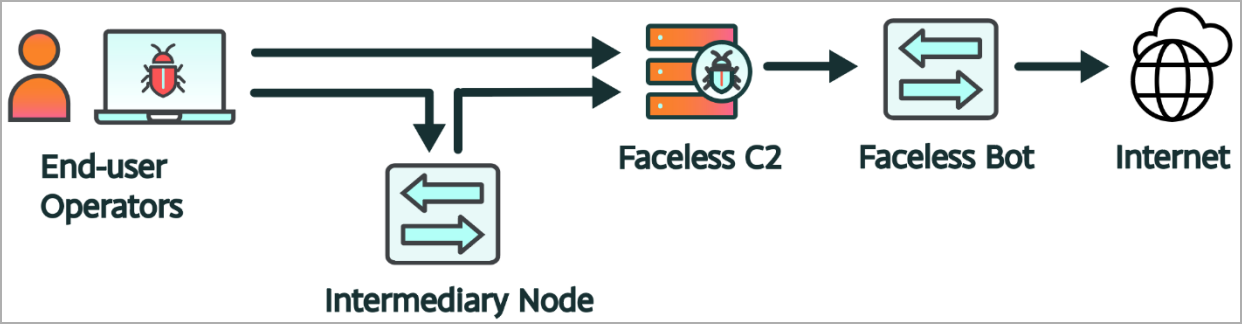
TheMoon обычно связывают с прокси-сервисом Faceless, который берёт в оборот скомпрометированные устройства и использует их в качестве прокси.

В результате киберпреступники получают возможность анонимизировать свою вредоносную активность. Новые атаки TheMoon, стартовавшие в начале марта 2024-го, отслеживают исследователи из Black Lotus Labs.

На сегодняшний день эксперты отметили 6 тысяч роутеров ASUS, ставших жертвой злоумышленников менее чем за 72 часа. Организованный TheMoon ботнет уже используется в операциях IcedID и SolarMarker.


TheMoon впервые был замечен в атаках в начале 2014 года. Тогда вредонос атаковал маршрутизаторы LinkSys. В новых атаках, по словам Black Lotus Labs, ботнет переключился на устройства от ASUS.

«Мы вычислили карту прокси-сервиса Faceless благодаря глобальной видимости Сети Lumen. В том числе выявили кампанию, запущенную в первую неделю марта 2024-го, в ходе которой злоумышленники заразили шесть тысяч роутеров ASUS менее чем за 72 часа», — пишут исследователи.

Специалисты не уточняют, каким именно способом атакующие пробивают маршрутизаторы. Однако, если учесть, что указанные модели уже не поддерживаются, скорее всего, речь идёт об эксплуатации известной уязвимости. Злоумышленники также могут брутфорсить пароли администраторов устройств.

Попав на устройство, вредонос проверяет наличие определённых шелл-сред — «/bin/bash», «/bin/ash» или «/bin/sh» — и останавливается в случае, если они не найдены.

Если же ботнет обнаруживает совместимую среду, следующим этапом расшифровывается загрузчик и выполняет пейлоад с именем «.nttpd». Последний создаёт PID-файл с номером версии (на сегодняшний день — 26).

Далее TheMoon настраивает правила iptables, чтобы дропать TCP-трафик на портах 8080 и 80. Эта тактика защищает взломанное устройство от вмешательства со стороны.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru