


Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Ботнет TheMoon заразил 6 тыс. роутеров ASUS за 72 часа

Новый образец вредоносной программы TheMoon атакует маршрутизаторы ASUS и IoT-устройства, собирая их в ботнет. География кампании впечатляет: зафиксированы заражения в 88 странах.

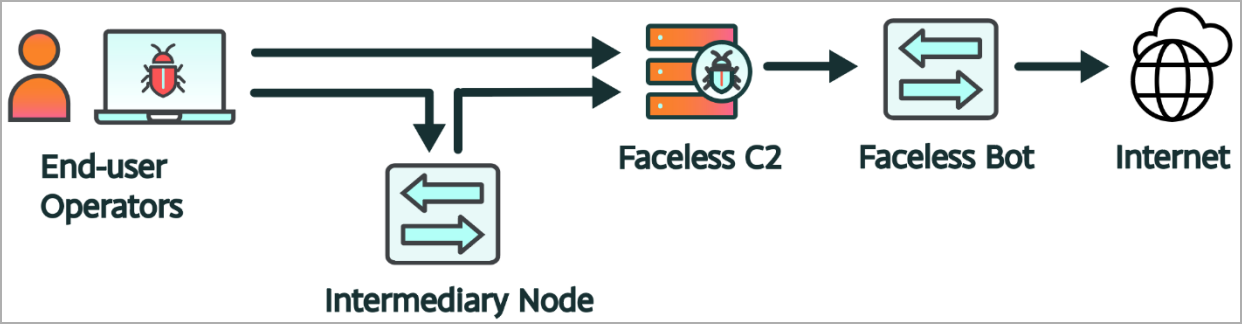
TheMoon обычно связывают с прокси-сервисом Faceless, который берёт в оборот скомпрометированные устройства и использует их в качестве прокси.

В результате киберпреступники получают возможность анонимизировать свою вредоносную активность. Новые атаки TheMoon, стартовавшие в начале марта 2024-го, отслеживают исследователи из Black Lotus Labs.

На сегодняшний день эксперты отметили 6 тысяч роутеров ASUS, ставших жертвой злоумышленников менее чем за 72 часа. Организованный TheMoon ботнет уже используется в операциях IcedID и SolarMarker.


TheMoon впервые был замечен в атаках в начале 2014 года. Тогда вредонос атаковал маршрутизаторы LinkSys. В новых атаках, по словам Black Lotus Labs, ботнет переключился на устройства от ASUS.

«Мы вычислили карту прокси-сервиса Faceless благодаря глобальной видимости Сети Lumen. В том числе выявили кампанию, запущенную в первую неделю марта 2024-го, в ходе которой злоумышленники заразили шесть тысяч роутеров ASUS менее чем за 72 часа», — пишут исследователи.

Специалисты не уточняют, каким именно способом атакующие пробивают маршрутизаторы. Однако, если учесть, что указанные модели уже не поддерживаются, скорее всего, речь идёт об эксплуатации известной уязвимости. Злоумышленники также могут брутфорсить пароли администраторов устройств.

Попав на устройство, вредонос проверяет наличие определённых шелл-сред — «/bin/bash», «/bin/ash» или «/bin/sh» — и останавливается в случае, если они не найдены.

Если же ботнет обнаруживает совместимую среду, следующим этапом расшифровывается загрузчик и выполняет пейлоад с именем «.nttpd». Последний создаёт PID-файл с номером версии (на сегодняшний день — 26).

Далее TheMoon настраивает правила iptables, чтобы дропать TCP-трафик на портах 8080 и 80. Эта тактика защищает взломанное устройство от вмешательства со стороны.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru