


В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

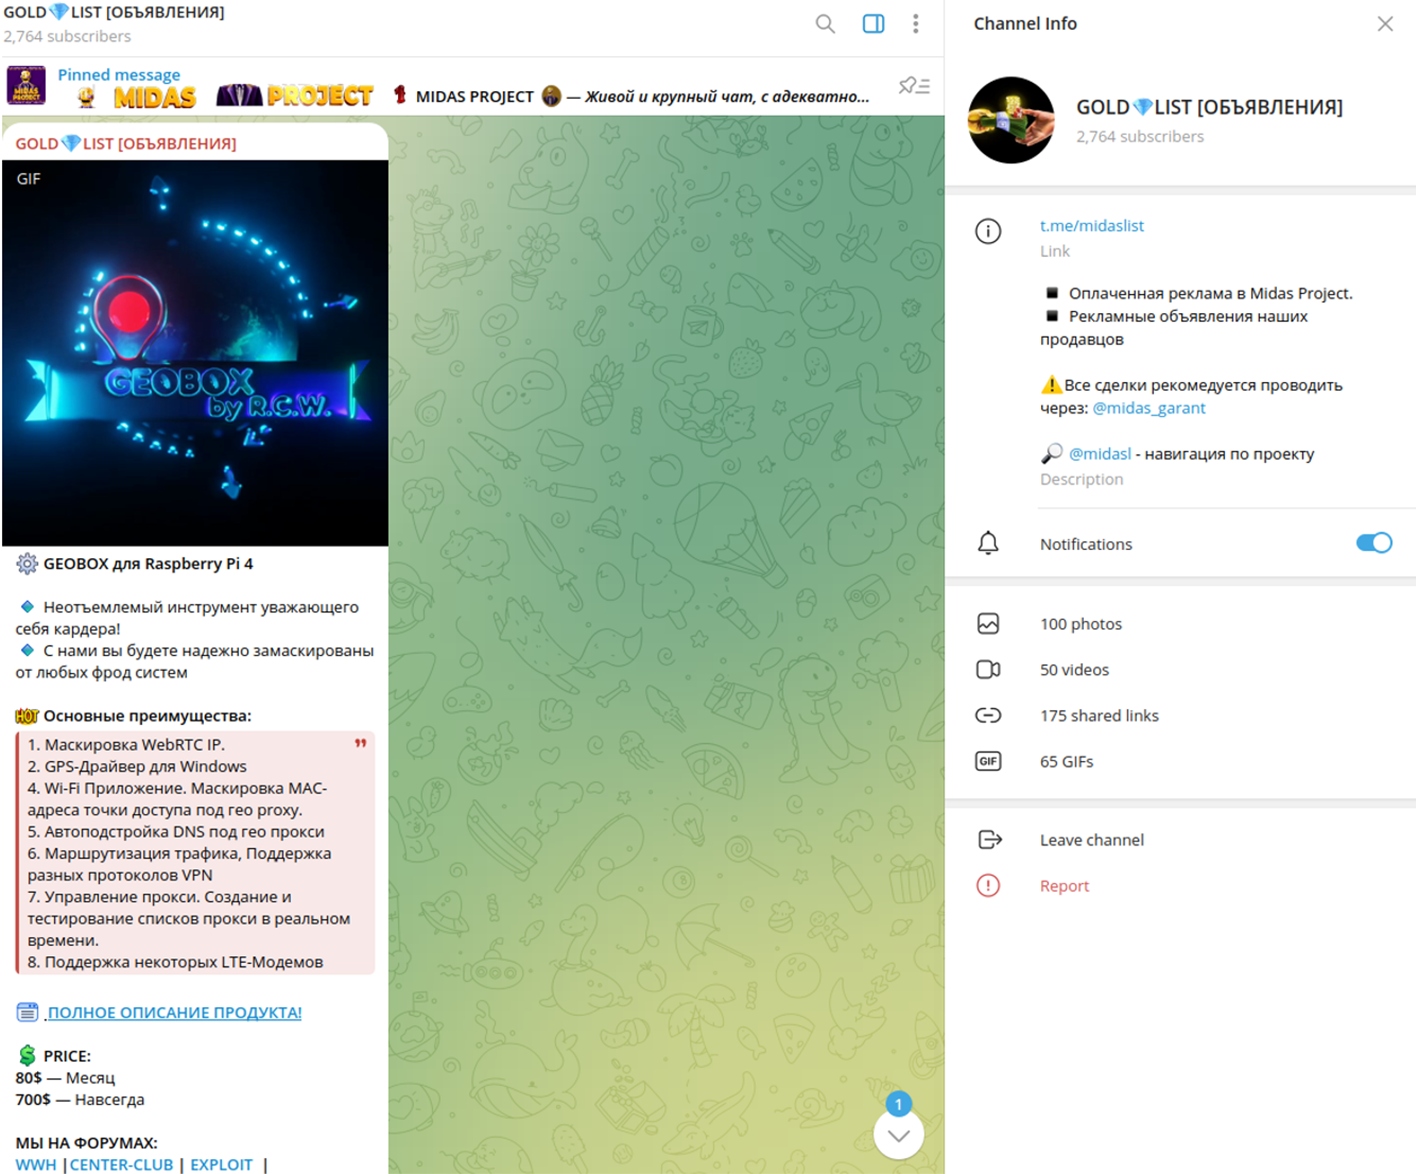
Киберпреступники продают в Telegram кастомный софт для Raspberry Pi —GEOBOX. Он позволяет даже малоквалифицированным хакерам превратить одноплатный компьютер в инструмент для кибератак.

В соответствующих телеграм-каналах можно приобрести GEOBOX за 700 долларов (пожизненная лицензия), при этом есть возможность платить по 80 долларов в месяц, если вам ближе модель подписки.

На кастомный софт наткнулись специалисты компании Resecurity в ходе расследования серьёзного  киберинцидента, затронувшего компанию из списка Fortune 100.

«Чтобы подробнее изучить GEOBOX, мы приобрели его. Выяснилось, что киберпреступники используют несколько GEOBOX-устройств, каждое из которых подключено к Сети. Эти девайсы стратегически размещены в разных удалённых местах», — пишут в отчёте аналитики.

«Устройства выступают в качестве прокси, обеспечивая анонимность. Подобный подход затрудняет расследование и отслеживание активности злоумышленников. Более того, GEOBOX-девайсы не хранят логов».

Исследователи также отметили, что киберпреступный софт обладает богатым набором функциональных возможностей и вполне способен затруднить работу правоохранительных органов при расследовании киберпреступлений.


Resecurity расписала основную функциональность GEOBOX по пунктам:

  • GPS-спуфинг даже на устройствах без ресивера. Позволяет пользователям подделывать свою геолокацию и обходить системы безопасности, учитывающие местоположение.
  • Эмулирование определённых настроек сети и точек доступа Wi-Fi. Пригодится, когда нужно замаскировать вредоносную активность под легитимный трафик.
  • Маршрутизация трафика через прокси-серверы для обфусцирования местоположения атакующего.
  • Маскирование IP- и MAC-адреса, затрудняющее отслеживание цифрового следа.
  • Богатая поддержка протоколов VPN, включая настройки DNS, а также поддержка LTE для доступа к Сети с мобильных устройств (добавляет ещё слой анонимности).
Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru