


В рунете объявились новые кибершпионы — PhantomCore

В рунете объявились новые кибершпионы — PhantomCore

В рунете объявились новые кибершпионы — PhantomCore

Эксперты F.A.C.C.T. выявили новую кибергруппу, атакующую российские компании. Мотивы PhantomCore точно не определены, но использование RAT-трояна свидетельствует в пользу шпионажа.

По данным аналитиков, новая группировка объявилась в рунете в январе этого года. Используемый ею троян PhantomRAT уникален и ранее не документировался.

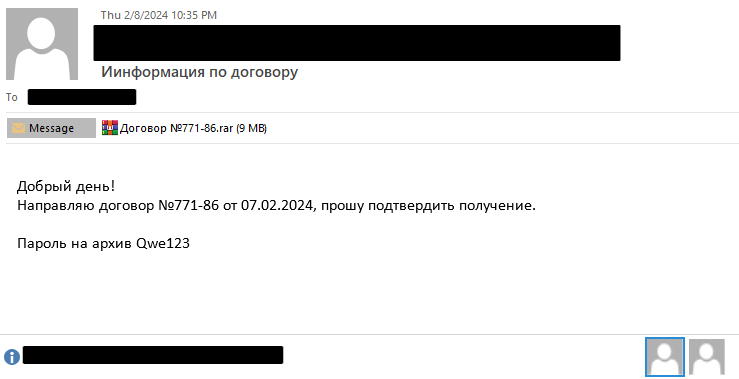
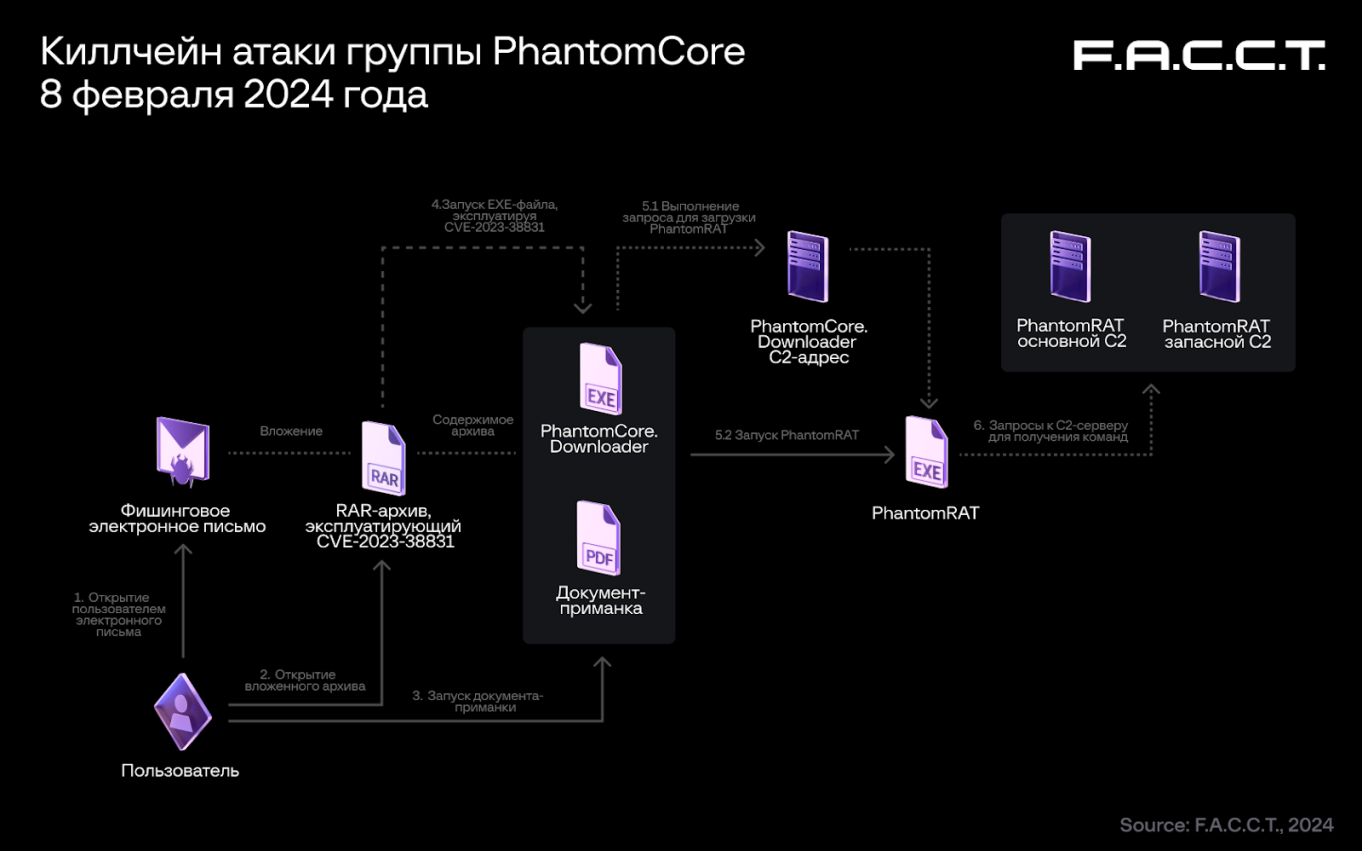
Атаки PhantomCore начинаются с рассылки поддельных писем на адреса целевой компании. Приаттаченный RAR-архив под паролем содержит PDF-документ и одноименную папку с вредоносным исполняемым файлом, который запускается при открытии PDF.

Образец фишингового письма, отправленного группой PhantomCore


Цепочка заражения использует не известный ранее вариант эксплойта CVE-2023-38831, финальной полезной нагрузкой является PhantomRAT. Для большей скрытности злоумышленники также используют  .NET—приложения с опцией развертывания одним файлом (single-file deployment).

Обнаруженные тестовые образцы трояна были впервые загружены на VirusTotal с территории Украины.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru