


ИИ-поиск Google продвигает вредоносные и мошеннические сайты

ИИ-поиск Google продвигает вредоносные и мошеннические сайты

ИИ-поиск Google продвигает вредоносные и мошеннические сайты

Новый поиск Google, оснащённый ИИ-функцией «Search Generative Experience», предлагает пользователям мошеннические сайты, перенаправляющие на установку вредоносных расширений для Chrome и фейковые розыгрыши смартфонов iPhone.

Google анонсировала свой ИИ-поиск в начале этого месяца. За него отвечает функция Search Generative Experience (SGE), чья задача — вывести сгенерированные ИИ сводки по сайтам.

В числе прочего алгоритмы выдают рекомендации посетить те или иные ресурсы, связанные с запросом пользователя. Как раз с этой функциональностью и вышел конфуз.

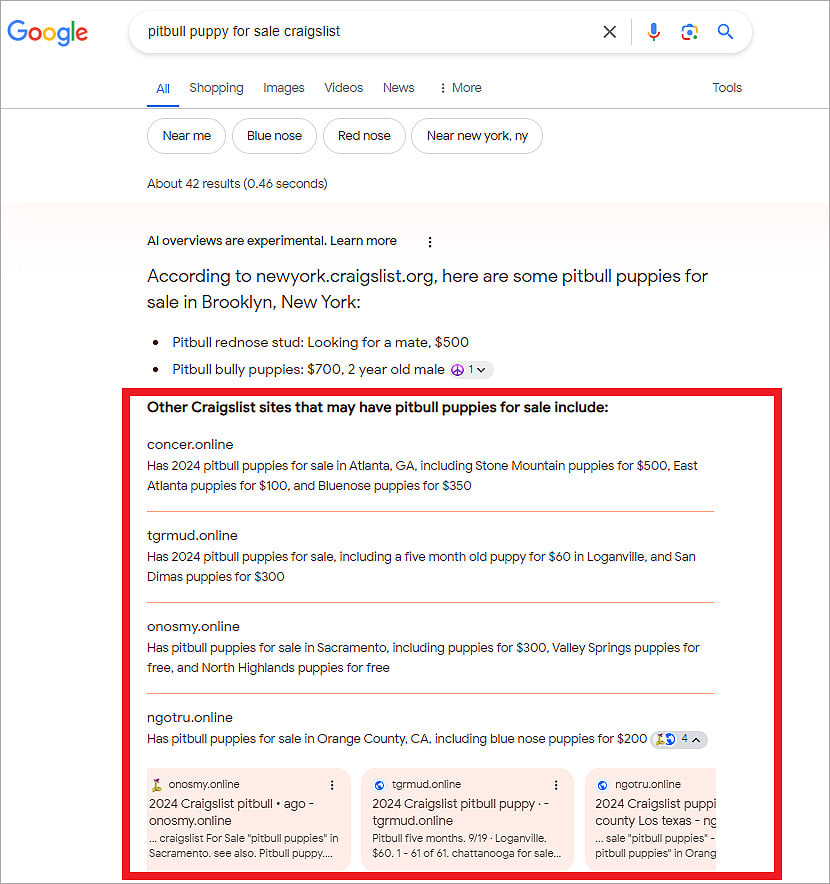
Как отметила SEO-специалист Лили Рэй, SGE предлагает людям посетить вредоносные или спамерские сайты, что повышает риск заражения вредоносными программами и увеличивает шансы стать жертвой мошеннической схемы.

В подтверждение своих слов Рэй опубликовала следующий скриншот:


Как выяснили аналитики из BleepingComputer, продвигаемые SGE сомнительные сайты в подавляющем большинстве используют домен верхнего уровня .online, а также одни HTML-шаблоны.

Судя по всему, злоумышленники запустили кампанию называемого «отравления SEO», что и вывело их в рекомендации нового алгоритма Google. Если пользователь кликнет по ссылке в выдаче, его ждёт серия редиректов, а в конце — мошеннический веб-ресурс.

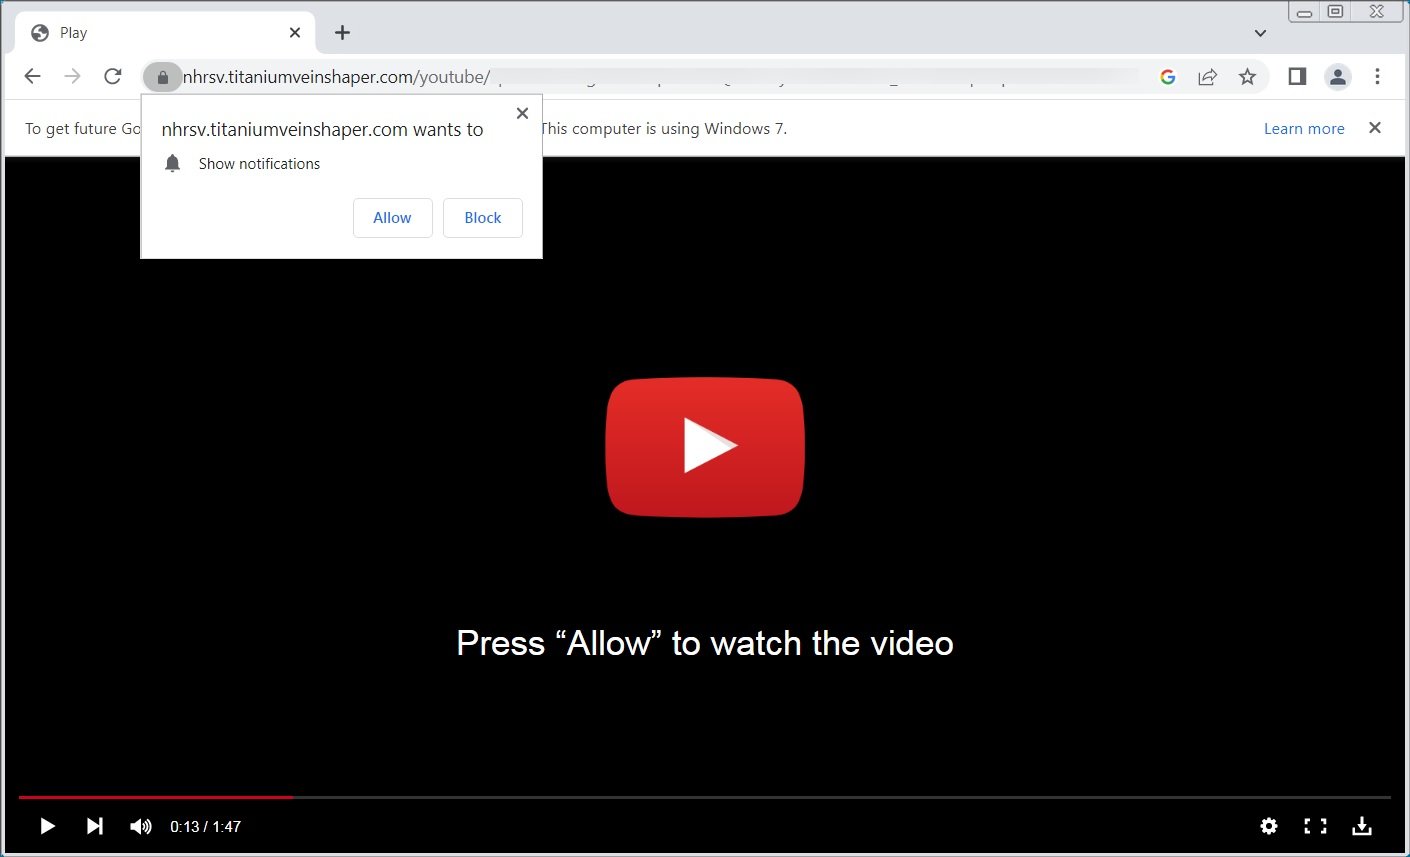
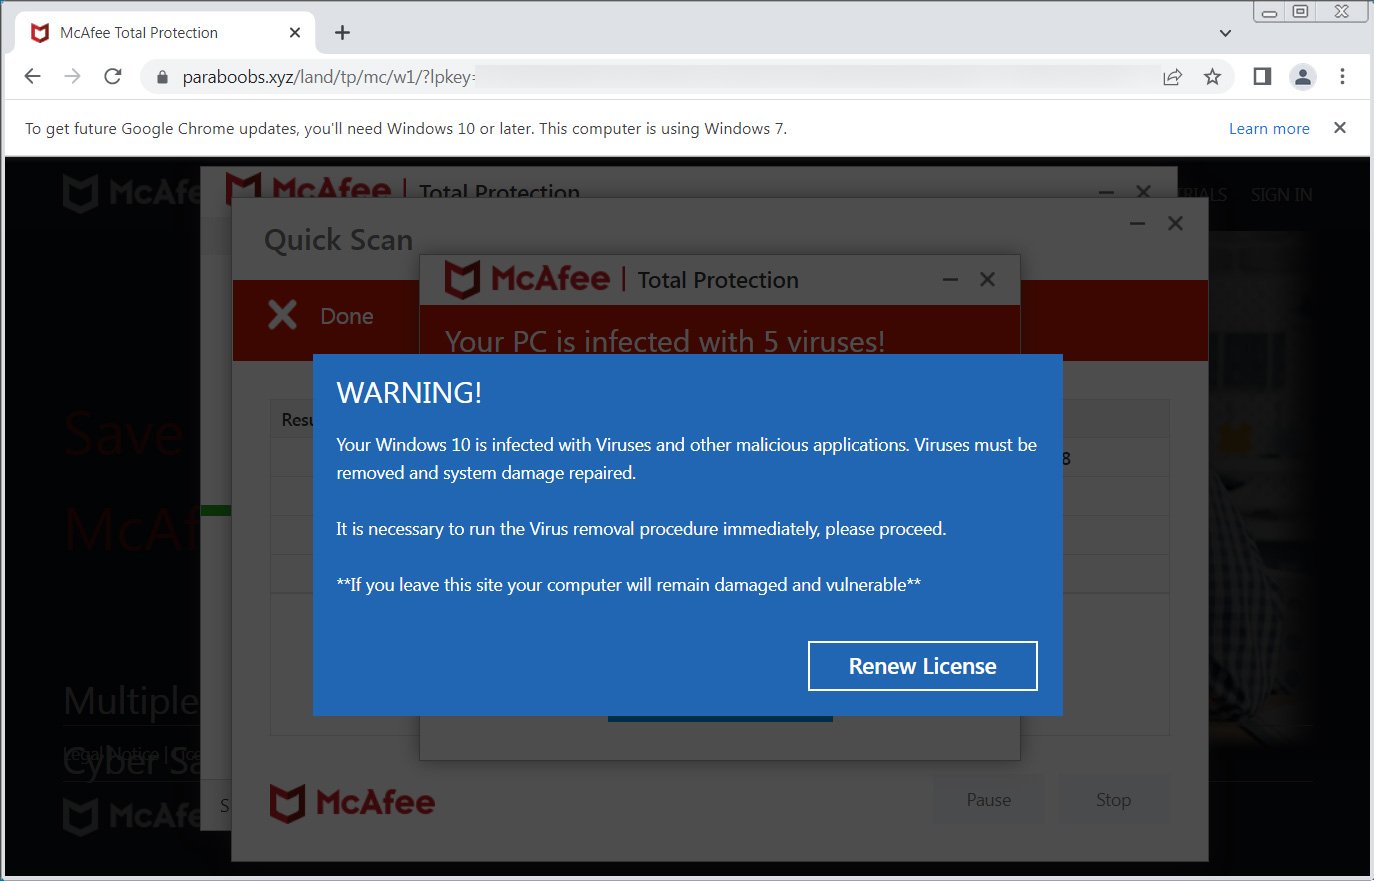
Анализ BleepingComputer показал, что чаще всего условный посетитель попадает на фейковые капчи YouTube, которые пытаются заставить его подписаться на уведомления в браузере (приведёт к большому объёму спама).


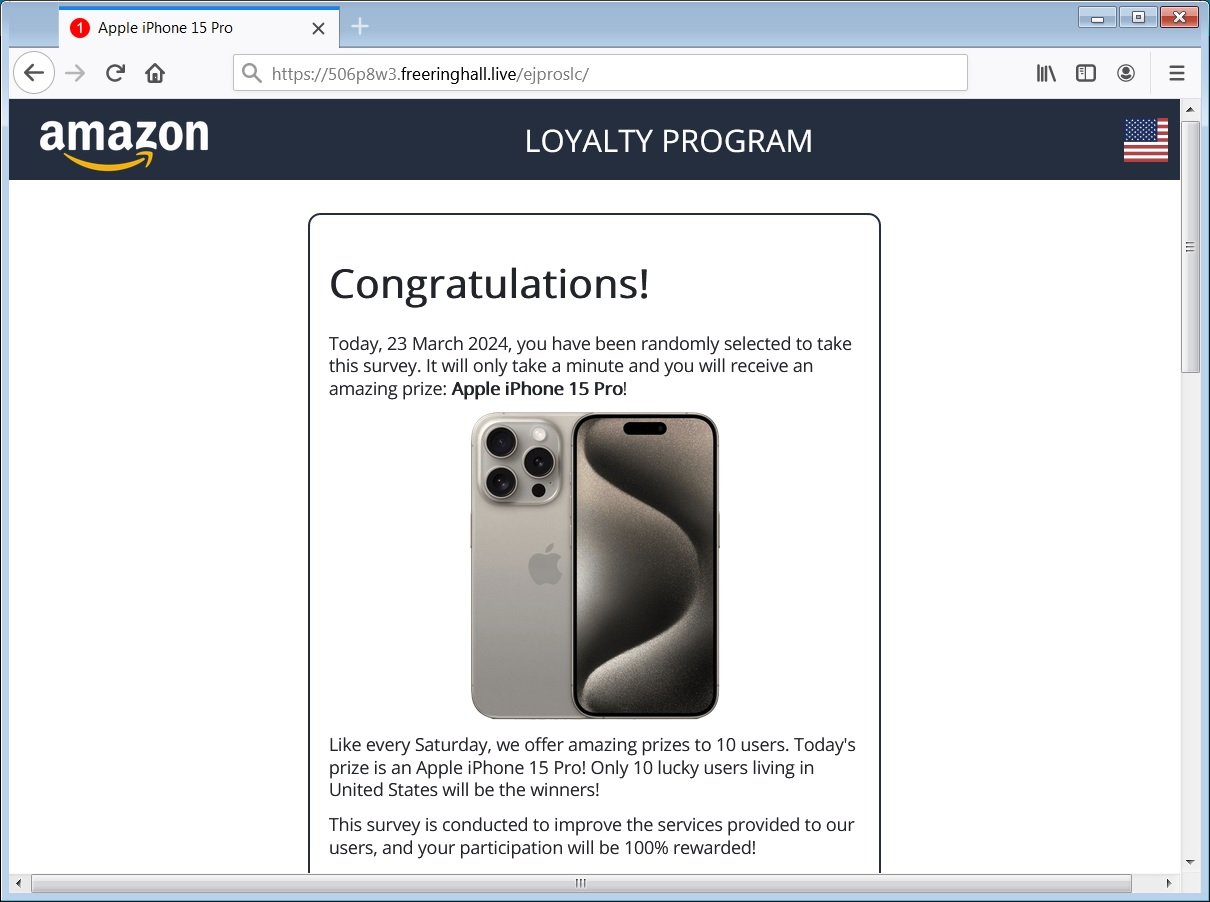
Помимо этого, в схеме участвуют фейковые розыгрыши iPhone и классическая уловка — «ваш компьютер заражён вирусами».

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru