


Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Исследователи разработали новый вектор — ZenHammer, ставший первым типом атаки Rowhammer DRAM против микроархитектуры AMD Zen (мапирует физические адреса на чипах памяти DDR4 и DDR5).

Ранее считалось, что чипы AMD Zen и модули DDR5 RAM менее уязвимы перед Rowhammer. Теперь новое исследование поставило под сомнение это утверждение.

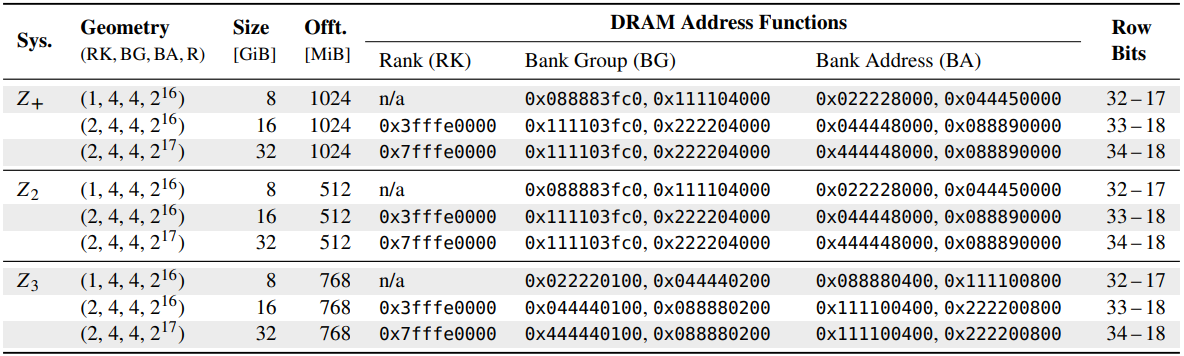
ZenHammer разработали и показали специалисты Швейцарской высшей технической школы Цюриха. По их словам, решить проблему запуска атаки вида Rowhammer на AMD Zen помогли обратный инжиниринг и нелинейные функции адресации DRAM на платформах AMD.


Ранее Rowhammer хорошо работал с процессорами Intel и ARM, при этом архитектура Zen считалась относительно незатронутой из-за схем адресации DRAM, синхронизации с командами обновления и пр.

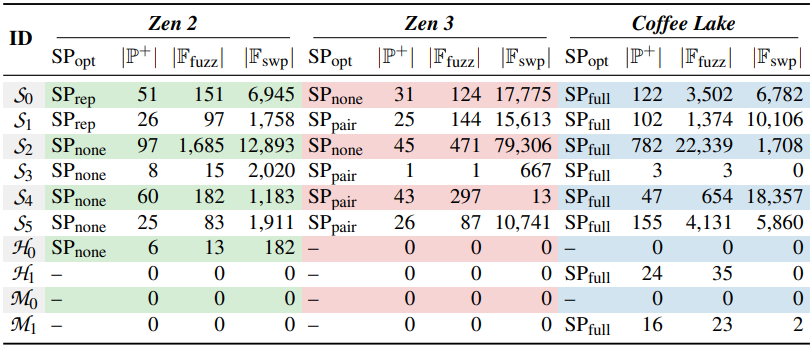
В новом отчёте (PDF) исследователи описывают метод обхода одной из защитных мер — Target Row Refresh (TRR), в чём помогла синхронизации атаки с помощью команд обновления DRAM. Более того, эксперты оптимизировали шаблоны доступа к памяти, что позволило увеличить скорость активации строк.

В результате удалось продемонстрировать вектор атаки ZenHammer, в ходе которого специалисты вызвали перестановку битов в случае с модулями DDR4 на платформах AMD Zen 2 (Ryzen 5 3600X) и Zen 3 (Ryzen 5 5600G).


Стоит отметить, что AMD выпустила уведомление, в котором есть советы по противодействию ZenHammer. Корпорация также пообещала изучить проблему подробнее и актуализировать информацию для пользователей.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru