


Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

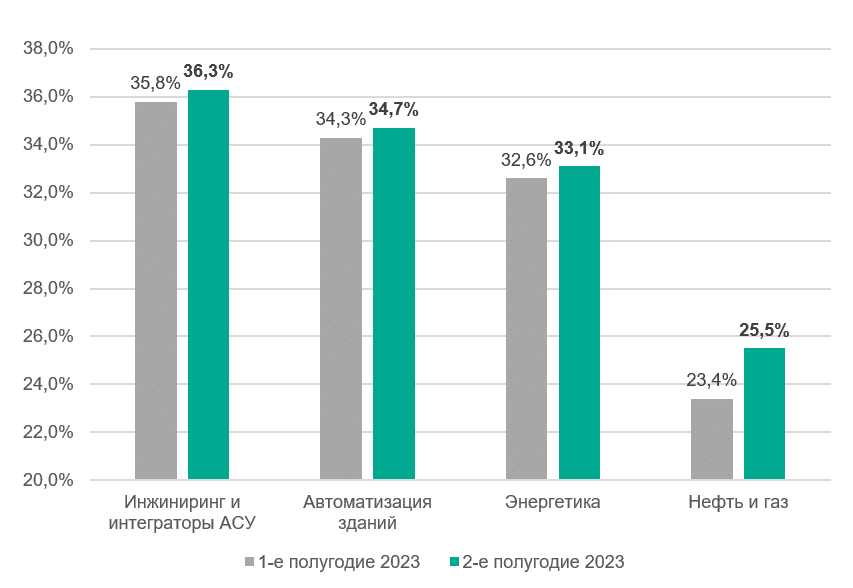
Согласно статистике Kaspersky ICS CERT, во второй половине 2023 года вредоносные объекты были заблокированы на 31,1% компьютеров АСУ (серверы SCADA и хранения данных, шлюзы, рабочие станции инженеров и операторов, компьютеры админов и разработчиков софта).

Как и в первом полугодии, рейтинг промпредприятий по этому показателю в разделении по категориям возглавили инжиниринг, автоматизация зданий и энергетика; их результаты стали еще хуже.


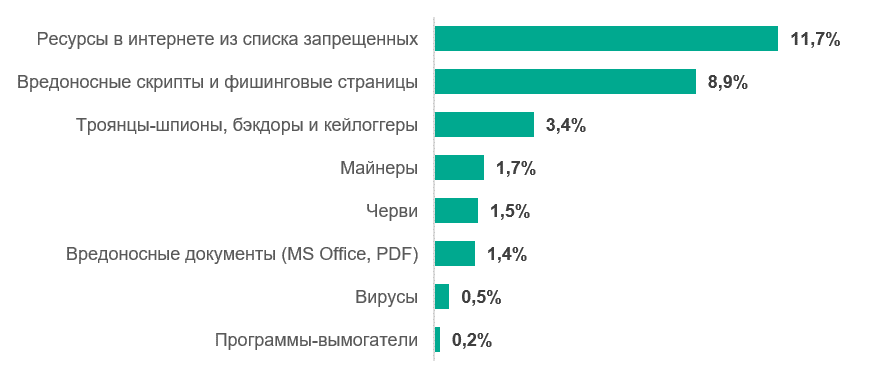
Основные источники угроз для АСУ тоже не изменились: это по-прежнему интернет и имейл. К концу года в список регионов с наибольшей долей устройств, на которых были обнаружены вредоносные интернет-ресурсы, вошла Россия; ее результат (11,7%) на 1,6 п. п. превысил средний уровень.


В сравнении с 1-м полугодием процент компьютеров АСУ с обезвреженными Windows-майнерами возрос на 0,2 п. п., обеспечив стране второе место в региональном рейтинге по этому показателю (после Центральной Азии).

По доле заражений через почту и со съемных носителей (1,3 и 0,8% соответственно) результаты России оказались заметно лучше среднестатистических (4% и 1,9%).

«В России явно сказывается роль высокой цифровизации и относительно лёгкой доступности ресурсов интернета для сотрудников промышленных предприятий, в том числе и изнутри технологического контура, — отметил глава Kaspersky ICS CERT Евгений Гончаров. — Поэтому необходимо одновременно и внедрять больше средств защиты, и продолжать тренировать сотрудников».

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru