


Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Россия заняла 2 место по доле компьютеров АСУ, зараженных майнерами

Согласно статистике Kaspersky ICS CERT, во второй половине 2023 года вредоносные объекты были заблокированы на 31,1% компьютеров АСУ (серверы SCADA и хранения данных, шлюзы, рабочие станции инженеров и операторов, компьютеры админов и разработчиков софта).

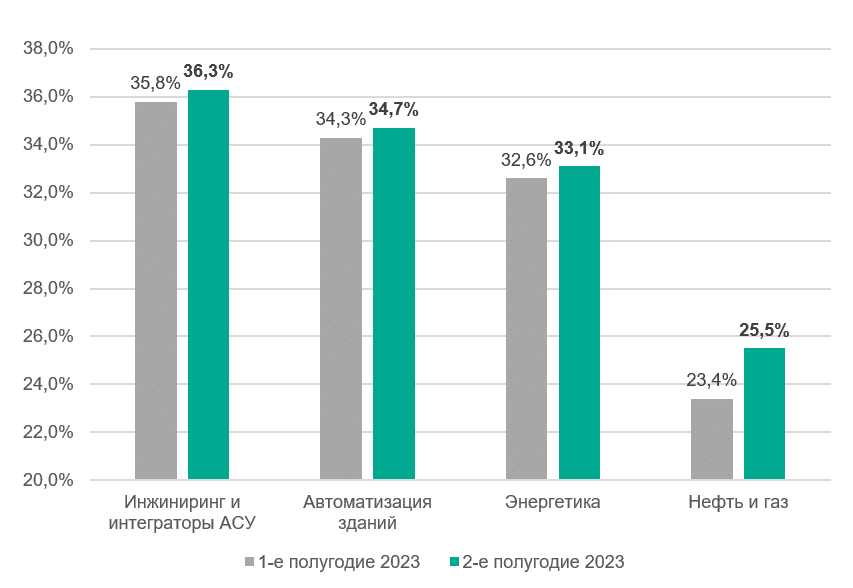
Как и в первом полугодии, рейтинг промпредприятий по этому показателю в разделении по категориям возглавили инжиниринг, автоматизация зданий и энергетика; их результаты стали еще хуже.


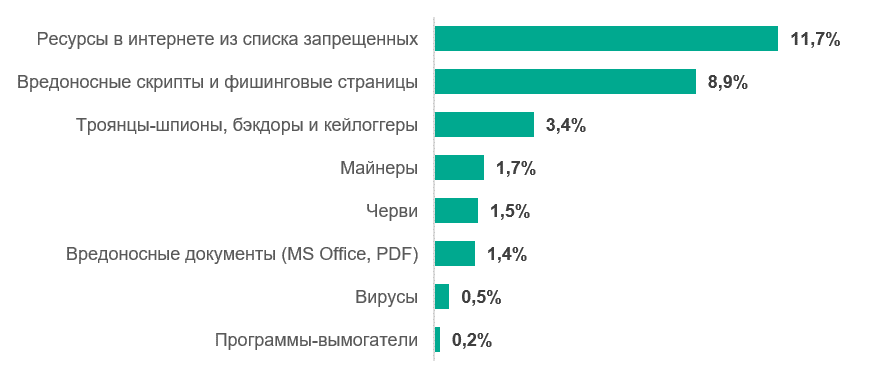
Основные источники угроз для АСУ тоже не изменились: это по-прежнему интернет и имейл. К концу года в список регионов с наибольшей долей устройств, на которых были обнаружены вредоносные интернет-ресурсы, вошла Россия; ее результат (11,7%) на 1,6 п. п. превысил средний уровень.


В сравнении с 1-м полугодием процент компьютеров АСУ с обезвреженными Windows-майнерами возрос на 0,2 п. п., обеспечив стране второе место в региональном рейтинге по этому показателю (после Центральной Азии).

По доле заражений через почту и со съемных носителей (1,3 и 0,8% соответственно) результаты России оказались заметно лучше среднестатистических (4% и 1,9%).

«В России явно сказывается роль высокой цифровизации и относительно лёгкой доступности ресурсов интернета для сотрудников промышленных предприятий, в том числе и изнутри технологического контура, — отметил глава Kaspersky ICS CERT Евгений Гончаров. — Поэтому необходимо одновременно и внедрять больше средств защиты, и продолжать тренировать сотрудников».

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru