


GhostRace — новый вектор атаки на современные CPU для слива данных

GhostRace — новый вектор атаки на современные CPU для слива данных

GhostRace — новый вектор атаки на современные CPU для слива данных

Исследователи выявили новый вектор атаки на современные процессоры, поддерживающие спекулятивное выполнение. Получивший имя GhostRace способ может привести к учетке конфиденциальных данных.

GhostRace получила идентификатор CVE-2024-2193 и является по своей сути разновидностью Spectre v1 (CVE-2017-5753). Специалисты в отчёте описывают этот класс уязвимостей так:

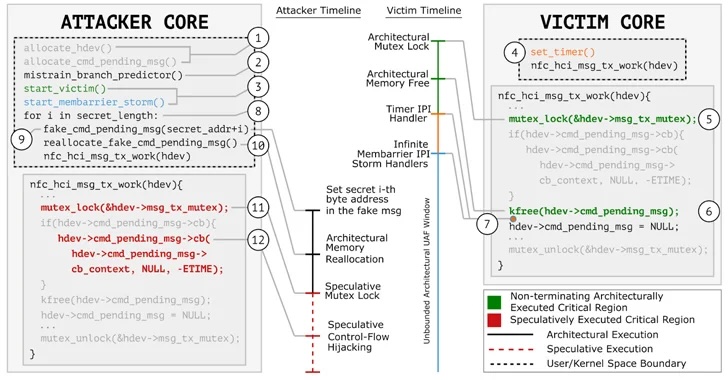
«С помощью атаки неверного предсказания ветви злоумышленник может превратить все архитектурно свободные от гонок критические области в  “спекулятивное состояние гонки“ (Speculative Race Conditions, SRC) и привести к утечке данных жертвы».

О похожей проблеме под названием SLAM мы писали в декабре 2023 года. Тогда эксперты предупреждали, что она способна вытащить хеш root-пароля из процессоров AMD и Intel.

GhostRace отличается тем, что с её помощью неаутентифицированный атакующий может извлечь произвольные данные из процессора, используя условия гонки для доступа к спекулятивным путям исполняемого кода — атака вида Speculative Concurrent Use-After-Free (SCUAF).

«Любое программное обеспечение (операционная система, гипервизор и пр.), имплементирующее примитивы синхронизации посредством ветвей без каких-либо инструкций сериализации, уязвимо перед SRC. Это касается любой микроархитектуры — x86, ARM, RISC-V», — поясняют специалисты VUSec.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru