


Новая звуковая атака вытащит набранный текст даже в шумном помещении

Новая звуковая атака вытащит набранный текст даже в шумном помещении

Новая звуковая атака вытащит набранный текст даже в шумном помещении

Специалисты показали в деле новый вектор звуковой атаки по сторонним каналам. С её помощью условный злоумышленник может вычислить клавиши. которые нажимает пользователь, учитывая его паттерны ввода. Говорят, метод работает даже в шумных помещениях.

Новый вектор, стоит признать, демонстрирует менее впечатляющие результаты, чем, например модель обучения, продемонстрированная летом 2023 года (с точностью в 95%).

В ходе тестирования свежей находки исследователям удалось добиться лишь 43% удачных попыток. Тем не менее есть и плюсы: вектор не зависит от благоприятных для записи звука условий и конкретной платформы для набора текста.

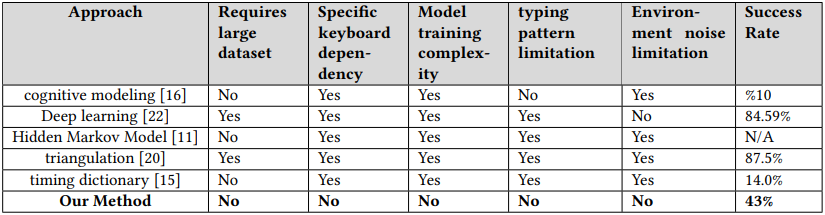
Другими словами, новый способ можно легче задействовать в реальных атаках, при этом он способен предоставить вполне пригодные для дешифровки данные. Исследователи провели сравнение, результаты которого можно посмотреть в таблице:


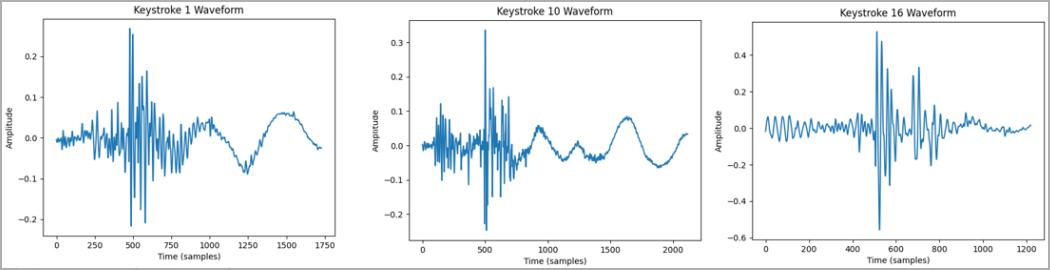
Согласно техническому анализу (PDF), недавно обнаруженный вектор атаки берёт в оборот звуки, издаваемые разными клавишами клавиатуры, а также паттерны набора текста. Всё это фиксируется специальным софтом, помогающим собрать данные.

Для успеха атаки необходимо добыть несколько образцов набора текста целевого пользователя и соотнести отдельные клавиши и целые слова с соответствующими звуковыми волнами.

В отчёте исследователей описываются несколько способов сбора такой информации. Например, можно использовать вредоносные программы, сайты или расширения для браузера.


Теперь о том, что выделяет этот вектор атаки. Она сработает даже в том случае, если:

  • в полученных записях присутствуют шумы окружающей среды;
  • записи содержат звук, полученный от разных моделей клавиатур;
  • записи сделаны через плохой микрофон;
  • потенциальная жертва использует разные стили набора текста.
Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru