


Новая звуковая атака вытащит набранный текст даже в шумном помещении

Новая звуковая атака вытащит набранный текст даже в шумном помещении

Новая звуковая атака вытащит набранный текст даже в шумном помещении

Специалисты показали в деле новый вектор звуковой атаки по сторонним каналам. С её помощью условный злоумышленник может вычислить клавиши. которые нажимает пользователь, учитывая его паттерны ввода. Говорят, метод работает даже в шумных помещениях.

Новый вектор, стоит признать, демонстрирует менее впечатляющие результаты, чем, например модель обучения, продемонстрированная летом 2023 года (с точностью в 95%).

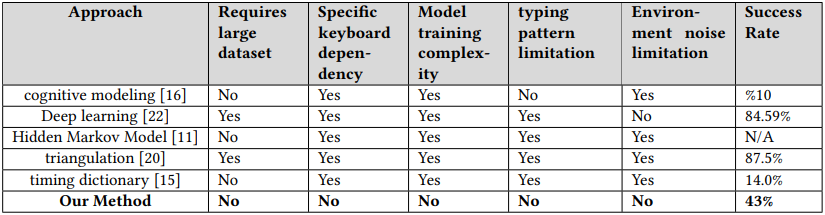
В ходе тестирования свежей находки исследователям удалось добиться лишь 43% удачных попыток. Тем не менее есть и плюсы: вектор не зависит от благоприятных для записи звука условий и конкретной платформы для набора текста.

Другими словами, новый способ можно легче задействовать в реальных атаках, при этом он способен предоставить вполне пригодные для дешифровки данные. Исследователи провели сравнение, результаты которого можно посмотреть в таблице:


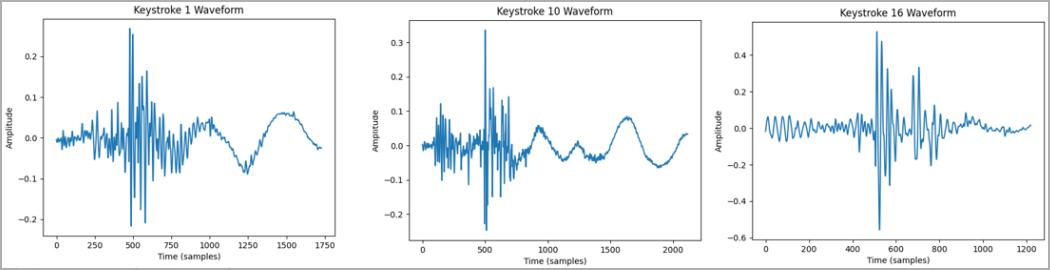
Согласно техническому анализу (PDF), недавно обнаруженный вектор атаки берёт в оборот звуки, издаваемые разными клавишами клавиатуры, а также паттерны набора текста. Всё это фиксируется специальным софтом, помогающим собрать данные.

Для успеха атаки необходимо добыть несколько образцов набора текста целевого пользователя и соотнести отдельные клавиши и целые слова с соответствующими звуковыми волнами.

В отчёте исследователей описываются несколько способов сбора такой информации. Например, можно использовать вредоносные программы, сайты или расширения для браузера.


Теперь о том, что выделяет этот вектор атаки. Она сработает даже в том случае, если:

  • в полученных записях присутствуют шумы окружающей среды;
  • записи содержат звук, полученный от разных моделей клавиатур;
  • записи сделаны через плохой микрофон;
  • потенциальная жертва использует разные стили набора текста.
Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru